Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
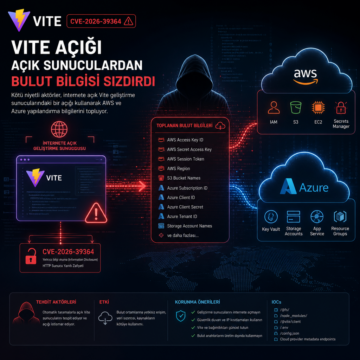


Vite CVE-2026-39364 açığı, internete açık geliştirme sunucularından AWS ve Azure bilgilerini toplamak için kullanılıyor.
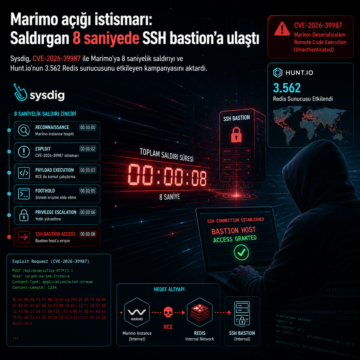
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
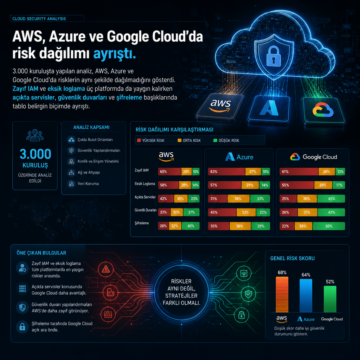
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
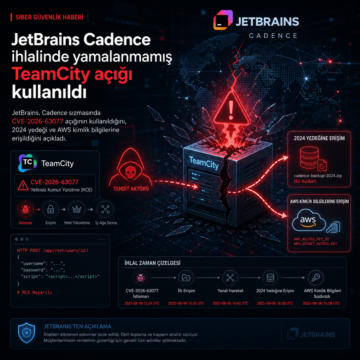
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.

AWS, Google ve Vercel’in ajan altyapılarında tespit edilen üç açık kapatıldı. Bulgular, model atlatıldığında araç çağrılarının doğrudan tetiklenebildiğini ve denetimin araç katmanında yapılması gerektiğini gösteriyor.

Shark ve Ninja robot süpürgelerde bulunan kritik bir AWS IoT politika açığı, saldırganların cihazları uzaktan kontrol etmesine imkan tanıyor. Yaklaşık 1.5 milyon cihazın yarısından fazlası bu açıktan etkilenirken, dört ayı aşkın süredir firma tarafından bir yama yayımlanmadı. Bu zafiyet, bulut güvenliği ve IoT cihaz yönetiminin önemini bir kez daha ortaya koyuyor.
Geçen yıl gerçekleşen nx npm paketine yönelik tedarik zinciri saldırısında, UNC6426 adlı tehdit aktörü GitHub tokenlarını ele geçirerek AWS ortamında tam yönetici erişimi sağladı. Bu olay, bulut güvenliği ve CI/CD süreçlerinde kritik zafiyetlerin nasıl istismar edilebileceğini gösteriyor.
Son raporlar, ele geçirilmiş AWS IAM kimlik bilgileri kullanılarak yürütülen kapsamlı bir kripto madencilik kampanyasının detaylarını ortaya koyuyor. Bu saldırı, AWS bulut ortamlarında kalıcılık sağlayan sofistike teknikler ve otomatik ölçeklendirme yöntemleriyle operasyon süresini uzatmayı hedefliyor. Siber güvenlik uzmanları için bu tür tehditlere karşı güçlü erişim kontrolleri ve sürekli izleme
Bulut ortamlarında artan yanlış yapılandırmalar, saldırganların AWS kimliklerinden yapay zeka modellerine ve Kubernetes izinlerine kadar farklı alanlarda istismar fırsatı bulmasına yol açıyor. Bu teknik inceleme, güvenlik ekiplerine görünürlük boşluklarını kapatmak ve gelişmiş saldırı vektörlerine karşı savunma stratejileri geliştirmek için önemli bilgiler sunuyor.