

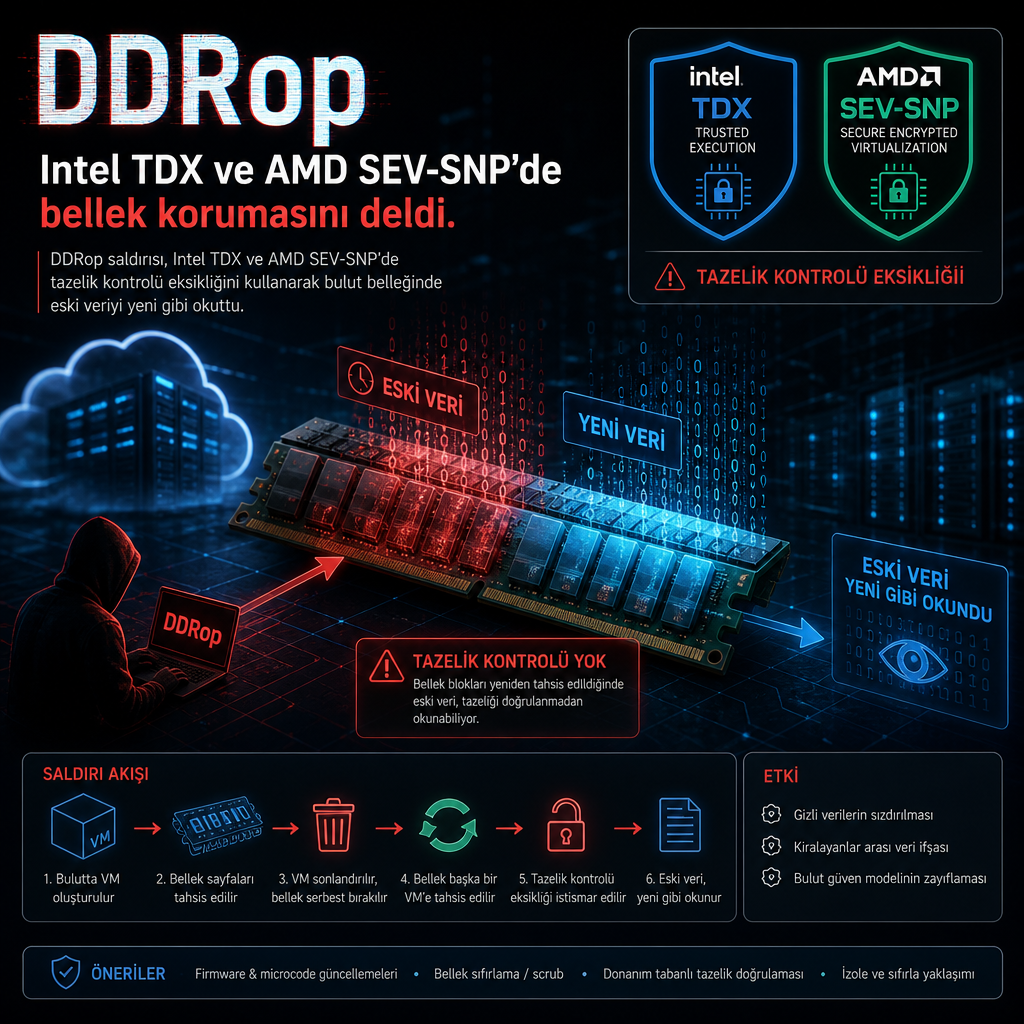
Araştırmacılar, bulut sunucularında kullanılan Intel ve AMD gizli bilişim mimarilerinin bellek bütünlüğünü, yazma işlemlerini fiziksel olarak düşürerek aşan yeni bir saldırı tekniği gösterdi. DDRop adı verilen yöntem, sunucu belleğine yapılan bazı yazmaları sessizce yolda bırakarak işlemcinin eski şifreli veriyi güncelymiş gibi okumasına neden oluyor. Teknik, Intel TDX, Intel Scalable SGX ve AMD SEV-SNP üzerinde çalışıyor; yani müşteri verisini kullanım sırasında bile bulut sağlayıcısından gizlemek için tasarlanan donanım tabanlı korumaları hedef alıyor.
Saldırı, yalnızca uzaktan bir istismara dayanmıyor. Bir saldırganın önceden sunucu yazılımı üzerinde denetim kurmuş olması ve cihaza kısa süreli fiziksel erişimle işlemci ile bellek modülü arasına küçük bir devre kartı, yani interposer, yerleştirebilmesi gerekiyor. Araştırmacılar bu kartın yaklaşık 159 dolar maliyetle kurulabildiğini, saldırının da birkaç dakika içinde devreye alınabildiğini belirtiyor. Çalışma, KU Leuven, ETH Zurich, Durham University ve Google’dan araştırmacıların ortak çalışması olarak hazırlandı; ekip bulguları Kasım ayında ACM CCS 2026 konferansında sunacak ve kart tasarımlarını, denetleyici yazılımını, saldırı kodunu ve araştırma makalesini GitHub üzerinden paylaşacağını söylüyor.
DDRop’un hedef aldığı boşluk, gizli bilişim sistemlerinin en zayıf yerlerinden biri olan “tazelik” eksikliği. Bu sistemler belleği şifreli tutuyor; böylece sunucuya fiziksel olarak dokunan biri bile ham veriyi okuyamıyor. Ancak bulut sunucularının çok büyük bellek alanlarını koruyabilmek için bazı tasarımlar, bellekteki değerin en son yazılan değer olup olmadığını doğrulayan tazelik kontrolünden feragat ediyor. İşlemci belleğin şifreli olduğunu anlayabiliyor, fakat o satırın en güncel sürüm mü yoksa daha önceki bir değer mi olduğunu ayırt edemiyor. DDRop da tam bu noktadan giriyor: interposer bir yazma işlemini düşürdüğünde, eski değer bellekte kalıyor ve işlemci güncelleme yapılmış gibi o eski veriyi geri okuyor. Şifre çözme katmanı anormal bir durum görmüyor.
Araştırmacıların anlattığına göre DDR5 üzerinde çalışan ilk aktif interposer saldırısı bu. Daha önceki DDR5 odaklı çalışmalar, örneğin TEE.fail, pasif dinleme yapıyordu ve ikinci el laboratuvar ekipmanlarıyla çalışabilmek için bellek yolunu yavaşlatmak zorundaydı. Battering RAM gibi aktif saldırılar ise yalnızca eski DDR4 belleklerde işledi; DDR5’in yeniden tasarlanan komut biçimi, onların kullandığı adres değiştirme tekniğini bozdu. DDRop bu engeli adresleri değiştirmek yerine yazmaları düşürerek aşıyor.
Teknik olarak interposer, bellek veriyoluna oturan ve DDR5 hızında çalışan küçük bir anahtar kartı. Bir yazmayı düşürmek için komut veriyolunda hata oluşturuyor, ardından bellek modülünün bu hatayı geri bildirme hattını kesiyor. Böylece modül komutu sessizce reddediyor, işlemciye de hiçbir uyarı gitmiyor. Saldırgan yazmanın gerçekleştiğini sanırken bellekte eski içerik kalmaya devam ediyor.
Intel TDX tarafında araştırmacılar bu yazma düşürme davranışını tam denetime çevirebildi. TDX, her sanal makinenin sayfa tablolarını şifreli tutuyor ve bu tabloları güvenilir üretici yazılımının kontrolüne veriyor. Üretici yazılımı yeni bir sayfa tablosu kurarken boş girdiler yazdığında DDRop bu yazıları düşürüyor. Sonuçta tablonun içinde, o bellekte önceden bırakılmış saldırgan verileri kalıyor. Bu da saldırganın kendi sanal makinesinin belleğini herhangi bir fiziksel adrese eşlemesine ve korunan belleği okumasına ya da değiştirmesine kapı açıyor.
Araştırmacılar bu erişimle bir kurban sanal makinesinin özel belleğini okuduklarını, ayrıca kurban makineyi debug moduna geçirdiklerini aktardı. Debug modu açıldığında belleği düz metin olarak kopyalayabildiler, ardından orijinal veriyi geri yükleyerek kurban tarafında belirgin bir iz bırakmadılar. Ekip, ayrıca sanal makinenin uzaktaki müşteriye başlangıçta güvenilir bir durumda açıldığını kanıtlamak için kullandığı launch measurement değerini de değiştirdi. Bu sayede saldırganın kontrol ettiği bir sanal makine, güvenilir bir sistemmiş gibi doğrulamadan geçebildi.
Bu üç sonucun tamamı aynı şekilde çalışmıyor. Kurban belleğini okumak ve debug modunu açmak, TDX’in varsayılan modu olan logical integrity altında gösterildi. Intel’in daha güçlü, isteğe bağlı cryptographic integrity modu ise araştırmacılara göre bunları engellerdi; çünkü bu iki işlem başka bir sanal makineye ait veriyi değiştirmeyi gerektiriyor. Buna karşılık, bir makinenin kendi attestation değerini sahtelemek daha güçlü modda da işe yarayabilir. Araştırmacılar bunun nedenini, yazmanın saldırganın kendi sanal makinesi içinde ve kendi anahtarı altında gerçekleşmesine bağlıyor. Donanım veriyi bu durumda geçerli sayıyor ve cryptographic integrity de ayrıca bir tazelik kontrolü eklemiyor; yani eski içeriğin yeniden kullanıldığını anlayamıyor. Araştırma sistemi bu modu desteklemediği için ekip bunu pratikte doğrulayamadığını da not ediyor.
AMD SEV-SNP tarafındaki etki daha dar. Araştırmacılar, AMD’nin page-relocation özelliği sırasında yazmaları düşürerek bir kurban sayfasının içeriğini başka bir sayfaya kopyalayabildi. Ancak debug modu ve attestation sahteciliği Intel TDX’e özgü kaldı. Buna karşın üç teknoloji de aynı temel eksikliği paylaşıyor: bellek şifreli, fakat DDRop’un istismar ettiği tazelik kontrolü yok.
Bu nedenle etki alanına Intel Client SGX girmiyor. Eski masaüstü ve dizüstü çiplerde görülen bu yapı, eski veriyi yakalayan bir donanım bütünlük ağacı kullandığı için bu saldırıya karşı koyabiliyor. Intel bu ürünü daha sonra emekliye ayırdı. NVIDIA’nın gizli bilişim amaçlı GPU’ları da interposer yerleştirilemeyecek şekilde yonganın paketinin içine gömülü bellek kullandığından kapsam dışında kalıyor. Araştırmacılar Arm CCA’yı test etmediklerini, ancak etkilenebileceğini söylediklerini de belirtiyor.
Saldırı doğrudan bulut sunucularını hedefliyor, ev bilgisayarlarını ya da telefonları değil. Intel TDX, Scalable SGX ve AMD SEV-SNP; AWS, Microsoft Azure ve Google Cloud gibi büyük platformlarda müşteri iş yüklerini korumak için sunuluyor. DDRop, bu servislerin gerçekten aşıldığını göstermiyor. Ancak doğru erişime sahip bir saldırganın, ucuz bir donanımla bu koruma katmanlarını zayıflatabileceğini ortaya koyuyor.
İki taraf da araştırmacılardan önceden bilgilendirildi. Intel ve AMD, koordineli açıklama süreci kapsamında bulguların kendilerine iletildiğini doğruladı ve duyuru tarihinde güvenlik bülteni yayımlayacaklarını bildirdi. Buna karşın ikisi de henüz azaltım önerisi ya da takvim paylaşmadı. AMD, saldırının sistem üzerinde fiziksel erişim gerektirmesi nedeniyle SEV ve SNP için yayımladıkları tehdit modelinin dışında kaldığını söyledi. Intel de sunucu belleğine yönelik fiziksel saldırılar için aynı pozisyonu koruyor. Şirket daha önce bu tür interposer saldırılarının bellek şifrelemesinin sağladığı korumanın dışında kaldığını, bu nedenle CVE ataması planlamadığını açıklamıştı. Intel ayrıca bu araştırma alanını “kapsam dışında, ama akılda” olarak tanımlıyor.
Intel’in bazı mevcut Xeon işlemcilerinde bulunan isteğe bağlı cryptographic integrity modu, DDRop’un bir bölümünü zaten engelliyor. Şirket, gelecekteki çipler için daha güçlü bellek şifreleme tasarımları üzerinde de çalıştığını söylüyor. Bunlardan cache-line versioning adı verilen öneri, bellek yoluna bir tazelik kontrolü eklemeyi amaçlıyor. Araştırmacılar bu yaklaşımın DDRop’u durdurup durdurmayacağının belirsiz olduğunu, Intel’in de bu konuda net bir açıklama yapmadığını aktarıyor.
AMD’nin DDRop için güvenlik bültenini 14 Eylül’de ürün güvenliği sayfasında yayımlaması bekleniyor. Intel ise yayımdan önce gelen yorum talebine yanıt vermedi. Araştırmacıların verdiği rakamlara göre bir interposer kartının parça maliyeti yaklaşık 159 dolar. Ekip, bunun laboratuvar dışında da kısa süreli fiziksel erişimle uygulanabileceğini; bunun kötü niyetli bir veri merkezi çalışanı, tedarik zincirindeki bir müdahale ya da yasal zorlamayla ele geçirilen donanım üzerinden gelebileceğini ifade ediyor.