

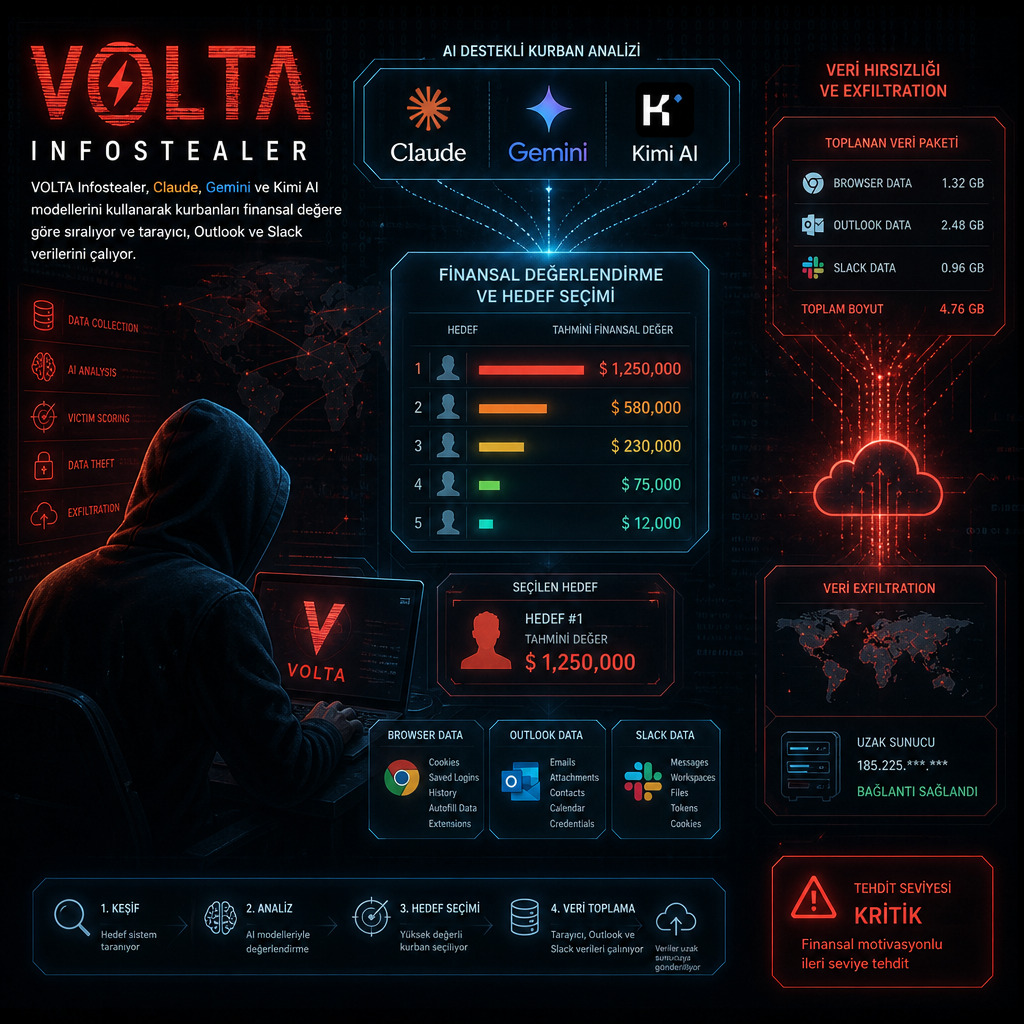
Yeni bir VOLTA infostealer sürümü, ele geçirdiği veriler içinde hangi hedeflerin finansal açıdan daha değerli olduğunu ayırt etmek için Claude, Gemini ve Kimi AI’dan yararlanıyor. Zararlı yazılım, Chromium tabanlı tarayıcılardan parola ve çerezler ile Outlook profilleri ve Slack çalışma alanlarına ait bilgileri topluyor.
Tarayıcı, e-posta ve iş mesajlaşması aynı pakette
VOLTA ailesi, tipik bir bilgi hırsızı gibi çalışıyor ve kullanıcıların oturum verilerini farklı kaynaklardan çekiyor. Chromium tabanlı web tarayıcılarında saklanan parolalar ile çerezlerin yanı sıra Outlook profillerindeki veriler ve Slack çalışma alanlarından alınan bilgiler de hedefte yer alıyor.
Bu yapı, saldırganların tek bir sızıntı noktasından çok daha geniş bir veri seti elde etmesini sağlıyor. Tarayıcı oturumları, kurumsal e-posta hesapları ve iş içi mesajlaşma kanalları aynı kampanyada bir araya geldiğinde, saldırganlar mağdurun erişim düzeyini ve hesap değerini daha hızlı değerlendirebiliyor.
Yapay zekâ desteğiyle hedef sıralama
Analizlerde öne çıkan ayrıntı, VOLTA’nın çalınan bilgileri yalnızca toplamakla kalmayıp yapay zekâ sistemleri üzerinden sınıflandırması oldu. Claude, Gemini ve Kimi AI kullanılarak kurbanların finansal değerine göre sıralandığı belirtildi. Bu yaklaşım, saldırganların hangi hesaba daha fazla zaman ve kaynak ayıracağını seçmesini kolaylaştırıyor.
Güvenlik araştırmacıları, bu bilgi hırsızı ailesinin otomatik karar mekanizmalarıyla daha seçici hale geldiğini aktarıyor. İzinler, oturum geçmişi ve kurumsal iletişim kanalları bir araya getirildiğinde, bir hedefin yalnızca erişim bilgisi değil, aynı zamanda operasyonel değeri de ortaya çıkabiliyor.
VOLTA’nın yeni sürümü, geleneksel infostealer davranışını yapay zekâ destekli önceliklendirmeyle birleştirerek ayrışıyor. Araştırmalarda adı geçen Claude, Gemini ve Kimi AI’nın rolü, zararlı yazılım ekosisteminde otomasyonun geldiği noktayı da gösteriyor.