

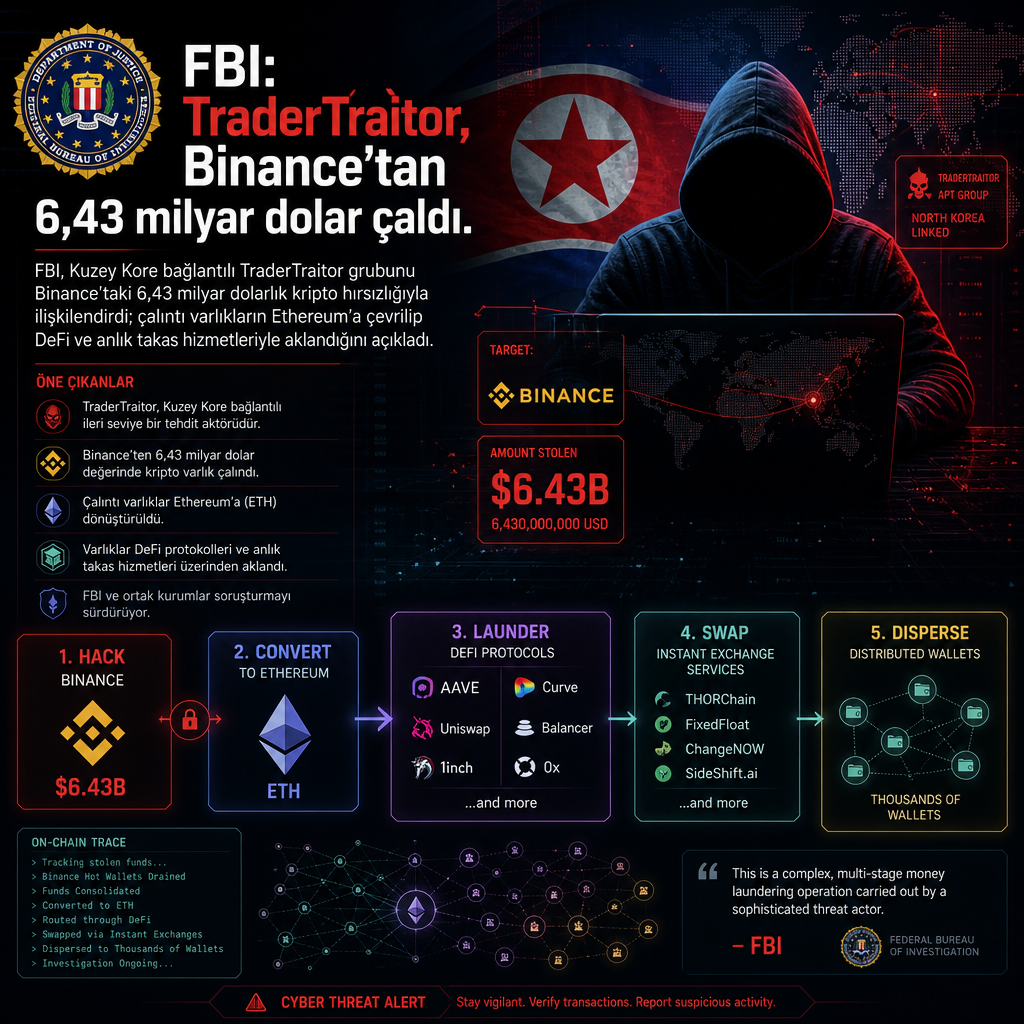
FBI, Kuzey Kore bağlantılı TraderTraitor grubunu Binance’ta yaşanan ve kripto tarihinin en büyük soygunu olarak kayda geçen 6,43 milyar dolarlık hırsızlıkla ilişkilendirdi. ABD Gizli Servisi ve IRS-CI ile birlikte yapılan açıklamada, saldırganların çaldıkları varlıkları ağırlıklı olarak Ethereum’a çevirdiği ve izleri silmek için farklı karıştırma aşamalarına geçtiği belirtildi. FBI, bu varlıkların daha sonra DeFi ve anlık takas hizmetleriyle yeniden aklanmasının beklendiğini de kayda geçti.
Binance cephesi ise olay sonrası duraklatılan çekim işlemlerini kademeli olarak yeniden açmaya başladı. Şirket, 6.00 ile 9.00 UTC arasında birinci aşama çekimlerin bugün yeniden devreye alındığını, para yatırma hizmetlerinin açık kaldığını ve olaydan etkilenmediğini bildirdi. Binance, ekiplerin platformu korumak için ihtiyati önlemler aldığını, güvenlik değerlendirmeleri yaptığını ve etkilenen hizmetlerin hazır olduğunu doğrulamaya çalıştığını söyledi.
Çalıntı fonlar Ethereum’a çevrildi, bazıları donduruldu
FBI’a göre saldırganlar, ele geçirdikleri kripto varlıkları önce Ethereum’a dönüştürdü. Kurum, bu fonların ardından DeFi servisleri ve anlık takas hizmetleri üzerinden daha fazla aklanmasının beklendiğini açıkladı. Açıklamayla birlikte, saldırganların kullandığı düşünülen cüzdan adreslerinin bir listesi de paylaşıldı.
Blockchain analiz şirketi Elliptic, tek bir saldırının Kuzey Kore rejimine atfedilen toplam çalıntı kripto varlık miktarını neredeyse ikiye katladığını belirtti. Şirkete göre son yıllarda Kuzey Kore bağlantılı aktörlerin çaldığı kripto varlıkların toplamı 6,5 milyar doları aştı. Elliptic, Kuzey Kore bağlantılı aktörlerin resmi adıyla Kore Demokratik Halk Cumhuriyeti’ne atfedildiğini de hatırlattı.
TraderTraitor’un ele geçirdiği 6,43 milyar dolarlık meblağın 2,85 milyar doları ise zincir üzerinde donduruldu. Tether, Circle, Ripple, Arbitrum ve Optimism’in bu varlıkların dondurulmasında rol aldığı bildirildi. FBI’ın yayımladığı cüzdan adresleri, soruşturmanın akışında saldırganların aklama kanallarını izlemek için kullanılıyor.
Bu vurgun, Şubat 2025’te Bybit’ten çalınan 1,46 milyar dolarlık fonu da geride bırakarak bugüne kadarki en büyük kripto hırsızlığına dönüştü. Çalınan varlıkların 11 farklı blok zincirine yayıldığı, toplamın yüzde 82’sinin Ethereum ve Bitcoin üzerinde hareket ettirildiği aktarıldı.
Sahte iş ilanları ve trojanize Terraform paketleri
TraderTraitor, Web3 şirketlerini hedef alan ve kurbanları zararlı yazılım yüklü uygulamaları indirmeye ikna eden Kuzey Kore bağlantılı bir grup olarak biliniyor. En az 2020’den bu yana aktif olan yapı, farklı kurumlar tarafından Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces ve UNC4899 adlarıyla da izleniyor.
Son yıllarda grup, DMM Bitcoin, Bybit, KelpDAO ve Bitget’i hedef alan kripto soygunlarıyla ilişkilendirildi. Yeni incelemeler, grubun saldırı yöntemlerini geliştirmeye devam ettiğini gösteriyor. SentinelOne, Zscaler ThreatLabz ve Microsoft’un yayımladığı bulgulara göre TraderTraitor, kötü amaçlı yazılım dağıtımında trojanize Terraform sağlayıcılarını kullanıyor.
Grup ayrıca siber güvenlik, yapay zeka, blok zinciri ve yetenek işe alımı alanlarında çalışanları hedef almak için sahte şirketler kuruyor. Microsoft, saldırganların yapay zeka destekli sahte bir blok zinciri istihbarat şirketi adına işe alımcı gibi davranmak için özel alan adları, sosyal medya profilleri ve sektör bilgisi kullandığını aktardı. Şirkete göre saldırganlar, yazılım mühendisi temalı ilanlarla iletişime geçip görüşme ayarladı ve kendileriyle temas kuran kişileri bu yolla hedef aldı.
Microsoft ayrıca Jade Sleet’in aynı kısa zaman aralığında benzer iş temalı hedeflemeleri iki farklı sahte şirket üzerinden daha yürüttüğünü, bunun da benzer altyapı ve alan bilgisiyle desteklendiğini bildirdi.
Bu zincirde trojanize Terraform provider, önce bir Bash loader indiriyor. Loader, kurbanın işletim sistemine göre uygun zararlı bileşeni seçip yüklüyor. Son aşamada cross-platform çalışan FLATROOF implantı devreye giriyor; bu bileşen Python tabanlı bir bilgi hırsızıyla hassas verileri sızdırıyor, ardından ROOFDECK arka kapısını bırakıp saldırgana tam uzaktan erişim sağlıyor.
Bu yöntem, Kuzey Kore bağlantılı tehdit aktörlerinin güvenilir geliştirici iş akışlarını nasıl istismar ettiğini bir kez daha ortaya koydu. Kampanya macOS, Linux ve Windows sistemlerine aynı teslim zinciri üzerinden zararlı yazılım taşınmasına ve kalıcı erişim elde edilmesine imkân veriyor. TraderTraitor’un yöntemi, Lazarus Group’un Operation Dream Job kampanyası ve Famous Chollima’nın Contagious Interview operasyonunda görülen taktiklerle de benzerlik taşıyor.
Bu kampanyalarda da işe alım süsü verilmiş temaslar, kurbanı zararlı kod çalıştırmaya ikna etmek için kullanılıyor. Yapay zekâ ise bu aşamada ikna edici metinler üretmek, sahte persona oluşturmak ve tespitten kaçmak için kullanılıyor.