Araştırmacı, PostgreSQL, MySQL, Oracle ve ClickHouse’ta düşük yetkili hesaplardan RCE zincirleri kurduğunu ve bazı açıkların yamalandığını gösterdi.
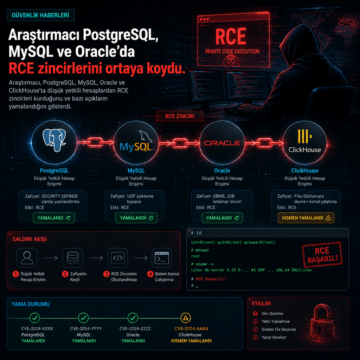


Araştırmacı, PostgreSQL, MySQL, Oracle ve ClickHouse’ta düşük yetkili hesaplardan RCE zincirleri kurduğunu ve bazı açıkların yamalandığını gösterdi.
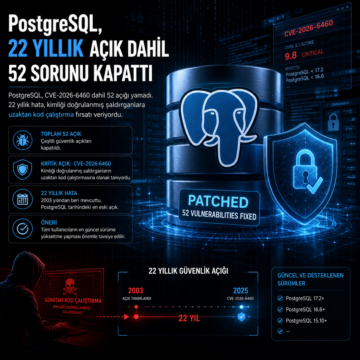
PostgreSQL, CVE-2026-6460 dahil 52 açığı yamadı. 22 yıllık hata, kimliği doğrulanmış saldırganlara uzaktan kod çalıştırma fırsatı veriyordu.
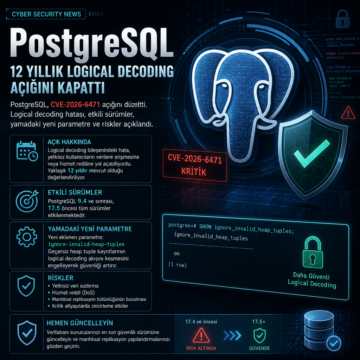
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.
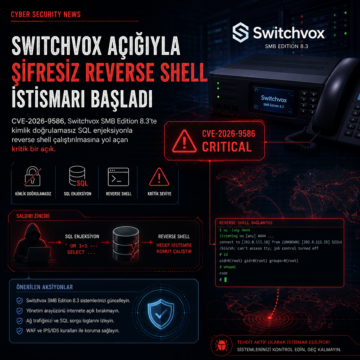
CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
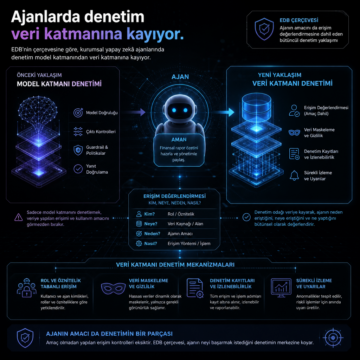
EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.

Drupal Core’da tespit edilen CVE-2026-9082, özellikle PostgreSQL kullanan sitelerde anonim kullanıcıların istismar edebileceği bir SQL injection riski oluşturuyor. Bazı senaryolarda ayrıcalık yükseltme ve uzaktan kod çalıştırmaya kadar uzanabilen bu açık, desteklenen sürümlere acil geçişi ve log tabanlı denetimi gerekli kılıyor.