Oracle PeopleSoft’taki CVE-2026-35273, üç kusurun zincirlenmesiyle çalışan bir SSRF açığı olarak Haziran’da yamalandı.
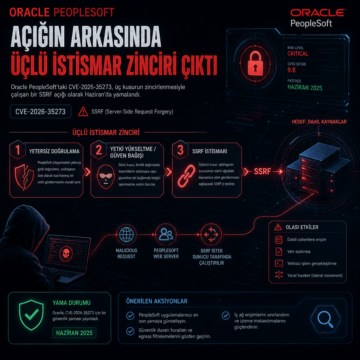


Oracle PeopleSoft’taki CVE-2026-35273, üç kusurun zincirlenmesiyle çalışan bir SSRF açığı olarak Haziran’da yamalandı.
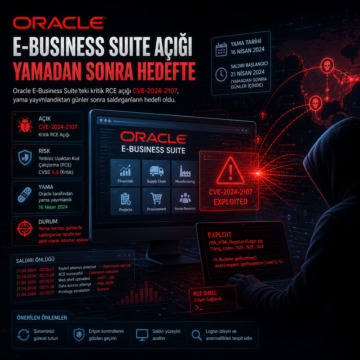
Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
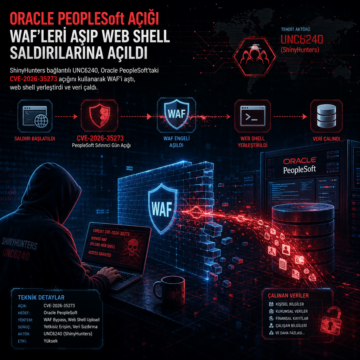
ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
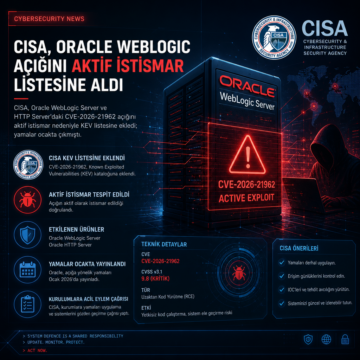
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.

Huntress, Oracle veritabanı içine derlenen khunt adlı araç setinin Windows sunucularda SYSTEM yetkisine kadar çıktığını açıkladı. 27 Temmuz 2026’da başlayan inceleme, doğrulanmamış girdinin JDBC üzerinden veritabanına taşınmasıyla açılan bir zinciri ve Oracle içinde çalışan Java nesneleriyle komut yürütülmesini ortaya koydu.