

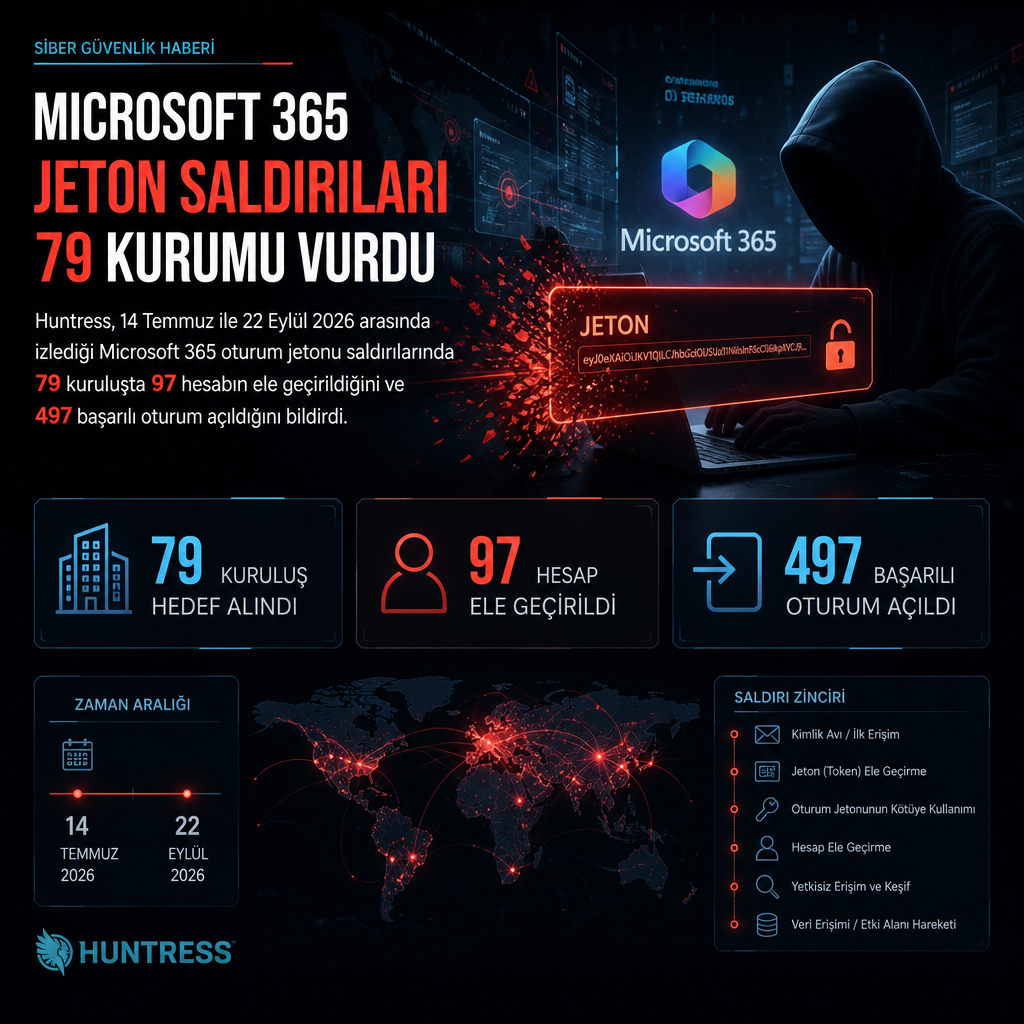
Microsoft 365 oturum jetonlarını yeniden kullanmaya dayanan saldırılar, 79 kuruluşta 97 hesabın ele geçirilmesine yol açtı. Huntress’in 14 Temmuz ile 22 Eylül 2026 arasında izlediği faaliyetlerde, saldırganların 497 başarılı Microsoft 365 oturumu açtığı belirlendi.
Jetonlar kullanılarak açılan oturumlar
İncelemeye göre saldırı zinciri, çalınmış ya da ele geçirilmiş oturum jetonlarının başka sistemlerde yeniden kullanılması üzerine kuruldu. Bu yöntem, parolayı doğrudan çalmadan hesap erişimi sağlamaya dayanıyor; çok faktörlü kimlik doğrulama devrede olsa bile oturumun yeniden açılmasına imkân verebiliyor.
Huntress, saldırganların elde ettiği erişimle Microsoft 365 ortamlarında oturum başlattığını ve kısa sürede çok sayıda hesabın etkilendiğini aktardı. 497 başarılı girişin 97 farklı hesaba dağıldığı, bu hesapların da 79 ayrı kuruma ait olduğu kayda geçti.
Faaliyetin izi iki ayı aştı
Gözlemler 14 Temmuz’da başladı ve 22 Eylül 2026’ya kadar sürdü. Bu süre içinde yürütülen tarama ve inceleme, olayın tekil bir giriş denemesi olmadığını, devam eden bir kampanya olduğunu gösterdi. Araştırmacılar, etkinliği izledikleri süre boyunca oturum tekrar kullanımı üzerinden ilerleyen girişlerin düzenli biçimde sürdüğünü bildirdi.
Rapor, saldırganların hangi başlangıç vektörüyle ilk jetonları ele geçirdiğine dair ayrıntı vermese de, bulgular Microsoft 365 tabanlı kimlik doğrulama akışlarının hedef alındığını ortaya koydu. Savunma ekipleri aynı tür oturum kayıtlarını, anormal giriş zamanlarını ve beklenmeyen coğrafi konum değişikliklerini kendi ağlarındaki şüpheli erişimleri ayıklamak için de inceliyor.
Huntress’in aktardığı sayılar, kampanyanın tek bir kuruma odaklanmadığını, geniş bir hedef havuzuna yayıldığını gösteriyor. 79 kuruluştaki 97 hesap, saldırının kurumsal posta ve işbirliği altyapılarında ne kadar hızlı yayılabildiğini somutlaştırdı.