

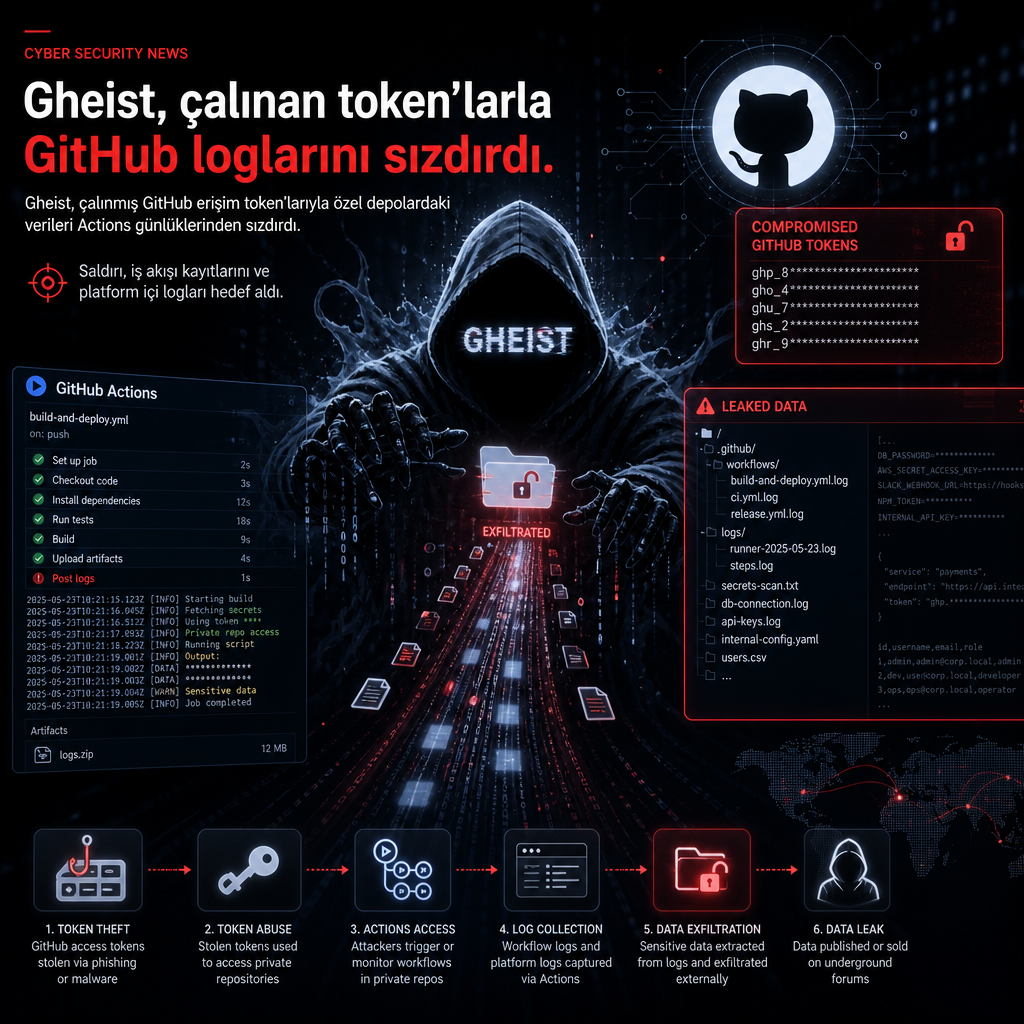
Gheist adlı tehdit grubu, çalınmış GitHub erişim token’larını kullanarak özel depolardaki hassas bilgileri Actions günlüklerinden sızdırdı. Saldırı, GitHub üzerindeki iş akışı kayıtlarını hedef aldı; özellikle özel repolarda tutulan sırların loglara düşmesi istismar edildi.
Son analizlere göre saldırganlar, geçerli token’larla GitHub Actions ortamına erişti ve iş akışlarının ürettiği çıktıları taradı. Doğrudan depoya girmek yerine, otomasyon süreçlerinin bıraktığı izler üzerinden gizli anahtarlar ve diğer sırları toplamaya yöneldiler. Bu yöntem, erişim yetkisi ele geçirilmiş hesaplar üzerinden özel kod havuzlarına uzanan saldırı zincirinin bir parçası olarak değerlendiriliyor.
Teknik akışta ele geçirilen token’lar, saldırgana depoları görüntüleme ve Actions loglarını inceleme imkânı verdi. Özel repolarda çalışan iş akışları, yanlış yapılandırma ya da aşırı ayrıntılı kayıtlar nedeniyle sırları loglara taşıdığında, saldırgan bu verileri dışarı çekebildi. Araştırmacılar, bu yöntemin klasik kimlik avından farklı olarak platform içi kayıt mekanizmalarını istismar ettiğini belirtiyor.
GitHub Actions, geliştiricilerin test, derleme ve dağıtım adımlarını otomatikleştirmek için kullandığı bir araç. Aynı mekanizma savunma tarafında da güvenlik kontrollerini hızlandırmak, yazılım teslim zincirini denetlemek ve hatalı yapılandırmaları yakalamak için kullanılıyor. Ancak bu olayda saldırganlar, otomasyonun ürettiği günlükleri veri kaynağına çevirdi.
Gheist’in bu yöntemi ne kadar süre kullandığı ve kaç depoya erişildiği açıklanmadı. Analizde, saldırının merkezinde GitHub token’larının kötüye kullanımı ve Actions günlüklerinin yanlış ellere geçmesi olduğu vurgulandı. Olay, geliştirici hesapları ve yazılım tedarik zinciri bileşenleri üzerinden yürüyen saldırılarda erişim belirteçlerinin ne kadar kritik olduğunu bir kez daha ortaya koydu.