

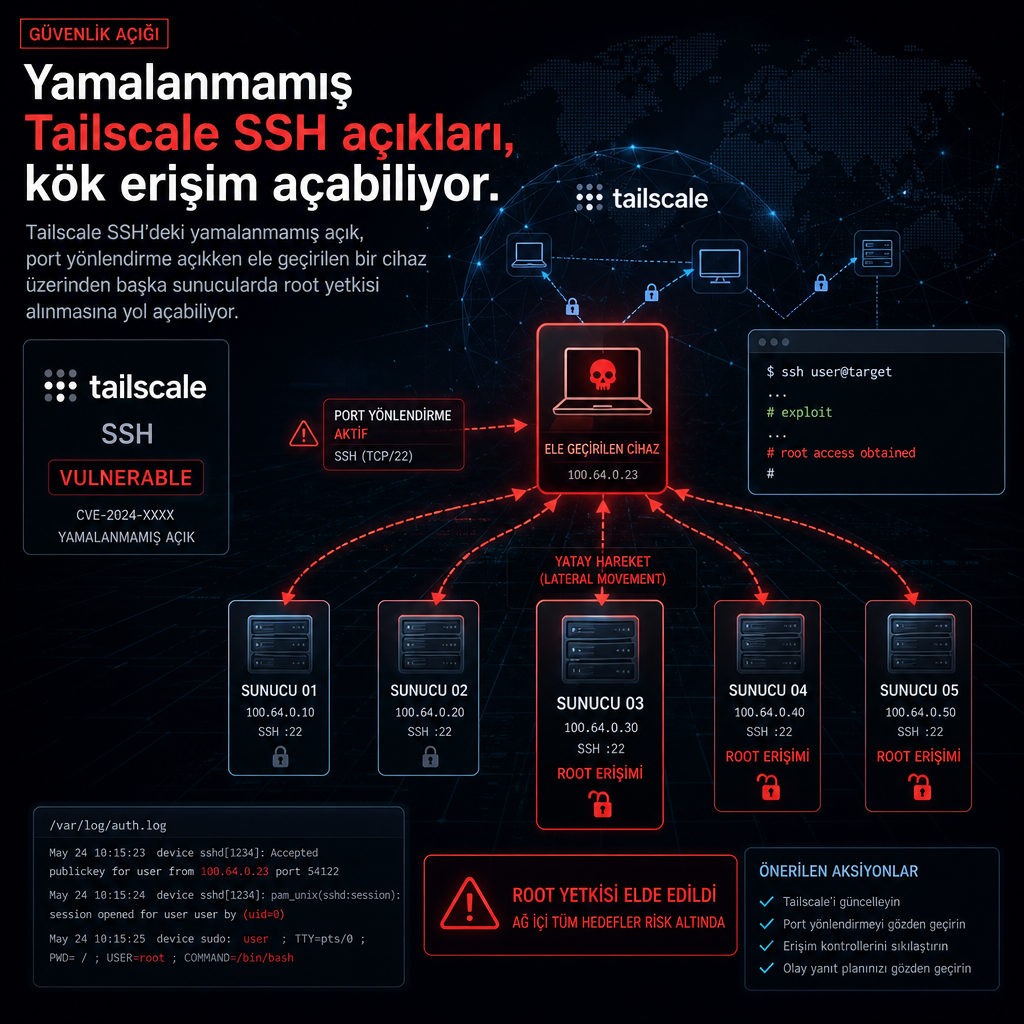
Tailscale SSH’deki yamalanmamış bir açık, saldırganın ele geçirdiği bir cihaz üzerinden başka sunucularda root yetkisi almasına kapı aralayabiliyor. Risk, yalnızca Tailscale SSH’de port yönlendirme açıkken ve saldırganın ağ erişim kuralları gereği hedefe bağlanabilen bir cihazı kontrol etmesi durumunda ortaya çıkıyor.
İncelemelere göre saldırı zinciri, Tailscale’in SSH üzerinden sağladığı erişim modeli ile port forwarding özelliğinin birlikte kullanılmasına dayanıyor. Bu kurulumda saldırgan, elindeki bir uç noktayı sıçrama tahtası gibi kullanarak hedef sisteme ulaşabiliyor ve yetki yükseltme için uygun koşulları yaratabiliyor.
Saldırı için iki koşul gerekiyor
Uzmanların aktardığı teknik çerçeveye göre bu istismar, tek başına bir ağ taraması ya da rastgele bir giriş denemesiyle işlemiyor. Önce Tailscale SSH’nin port yönlendirmeye izin verecek şekilde yapılandırılmış olması gerekiyor. Ardından saldırganın, ağın erişim politikalarının zaten hedefe bağlanmasına izin verdiği bir cihaz üzerinde denetim kurmuş olması gerekiyor.
Bu nedenle açık, doğrudan internete bakan bir servisten çok, güven ilişkileriyle örülmüş kurumsal erişim zincirini hedef alıyor. Tailscale gibi araçlar normal şartlarda uzaktan erişimi kolaylaştırmak için kullanılıyor; aynı yapı, yanlış ayarlandığında saldırganın ağ içinde daha geniş hareket etmesine de kapı aralayabiliyor.
Araştırmacıların ortaya koyduğu risk
Bulgu, Tailscale SSH’nin belirli bir yapılandırma kombinasyonunda güvenlik sınırlarını zayıflatabildiğini gösteriyor. Şimdilik paylaşılan ayrıntılarda bir CVE numarası yer almıyor. Saldırı senaryosunun çalışması için gereken koşullar açık biçimde tarif edilse de, metinde etkilenen kurulumların sayısı ya da fiilen görülen bir ihlal vakası belirtilmiyor.
Teknik raporda yer alan temel mesaj net: saldırganın elinde halihazırda kontrollü bir cihaz varsa, erişim politikaları ve port yönlendirme ayarları yanlış kurgulandığında diğer sistemlere geçiş mümkün hale gelebiliyor. Araştırmacıların bulguları, Tailscale SSH kullanan ortamlarda erişim kurallarının ve yönlendirme ayarlarının birlikte değerlendirilmesi gerektiğini ortaya koyuyor.