

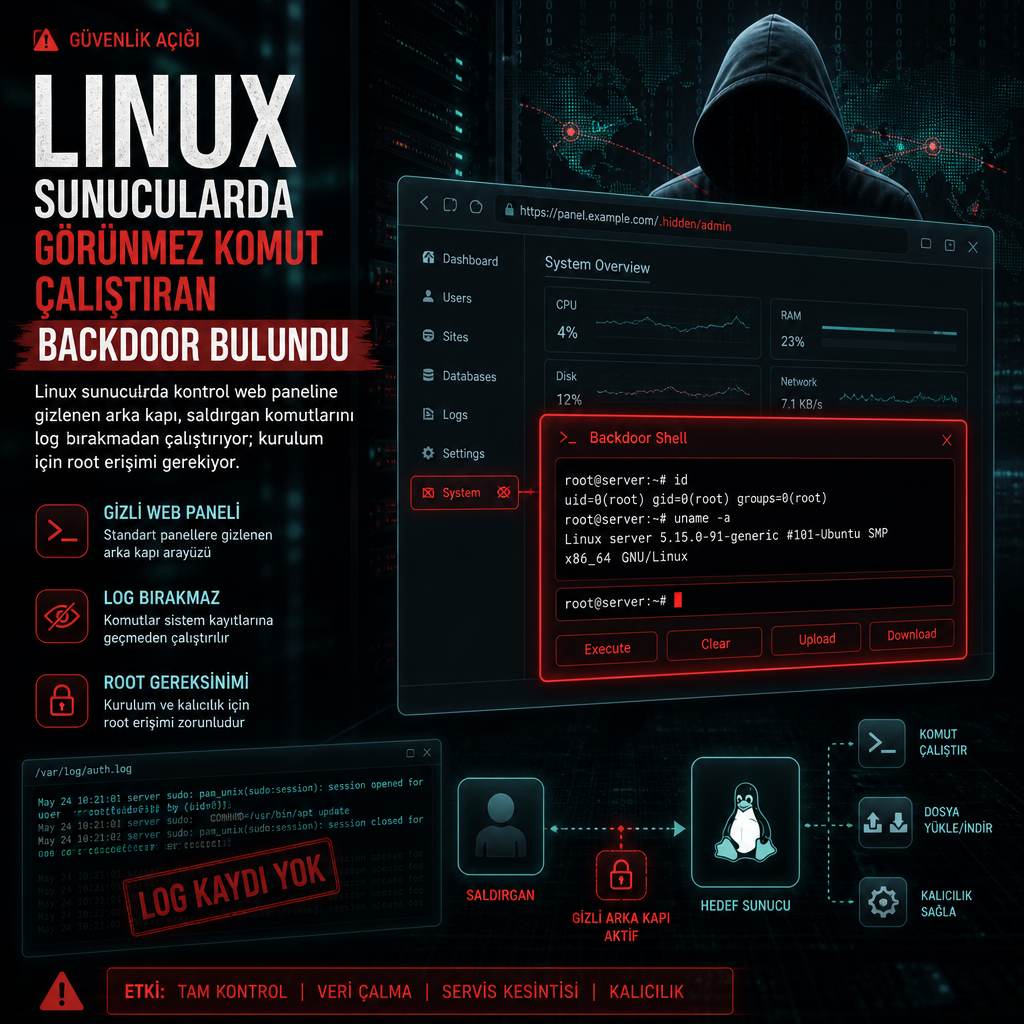
Araştırmacılar, kontrol web paneli çalışan bir Linux web sunucusuna gizlenen arka kapının, saldırganlardan gelen komutları web istekleri üzerinden çalıştırdığını ve bu isteklerin erişim günlüklerine hiç düşmediğini ortaya çıkardı. Sisteme yerleştirme işlemi kök erişimi gerektirdiği için, saldırganların sunucuya zaten tam yetkiyle girmiş olması gerekiyor.
Komutlar web trafiği gibi görünüyor
İncelemeye göre kötü amaçlı bileşen, saldırganın gönderdiği web isteğini komut çalıştırma tetikleyicisine çeviriyor. Normalde bu tür istekler sunucunun erişim kayıtlarında iz bırakır, ancak bu arka kapı onları log katmanının dışına taşıyor. Bu nedenle komutların sonradan takip edilmesi zorlaşıyor.
Metinde saldırganların sunucuya nasıl ilk erişimi sağladığına dair ayrıntı yer almıyor. Ancak kurulum aşaması için root yetkisi gerektiği belirtildiğinden, tehdit aktörünün hedef makinede daha önce ayrıcalık kazanmış olması şart görünüyor.
Yerleşik bir sunucu bileşenine saklanıyor
Backdoor’un kontrol web paneli sunucusuna gömülmesi, saldırganlara hem kalıcı erişim hem de düşük görünürlük sağlıyor. Komutların web üzerinden taşınması, trafiğin sıradan yönetim isteği gibi görünmesine yol açarken, logların devre dışı kalması adli incelemeyi zorlaştırıyor.
Haberde arka kapının hangi ürün ailesine ya da hangi zafiyet zincirine dayandığı açıklanmadı. Buna karşın bulgu, Linux sunucularda yönetsel erişimi ele geçiren aktörlerin, iz bırakmadan komut yürütmek için sunucu bileşenlerini doğrudan değiştirebildiğini gösteriyor.