

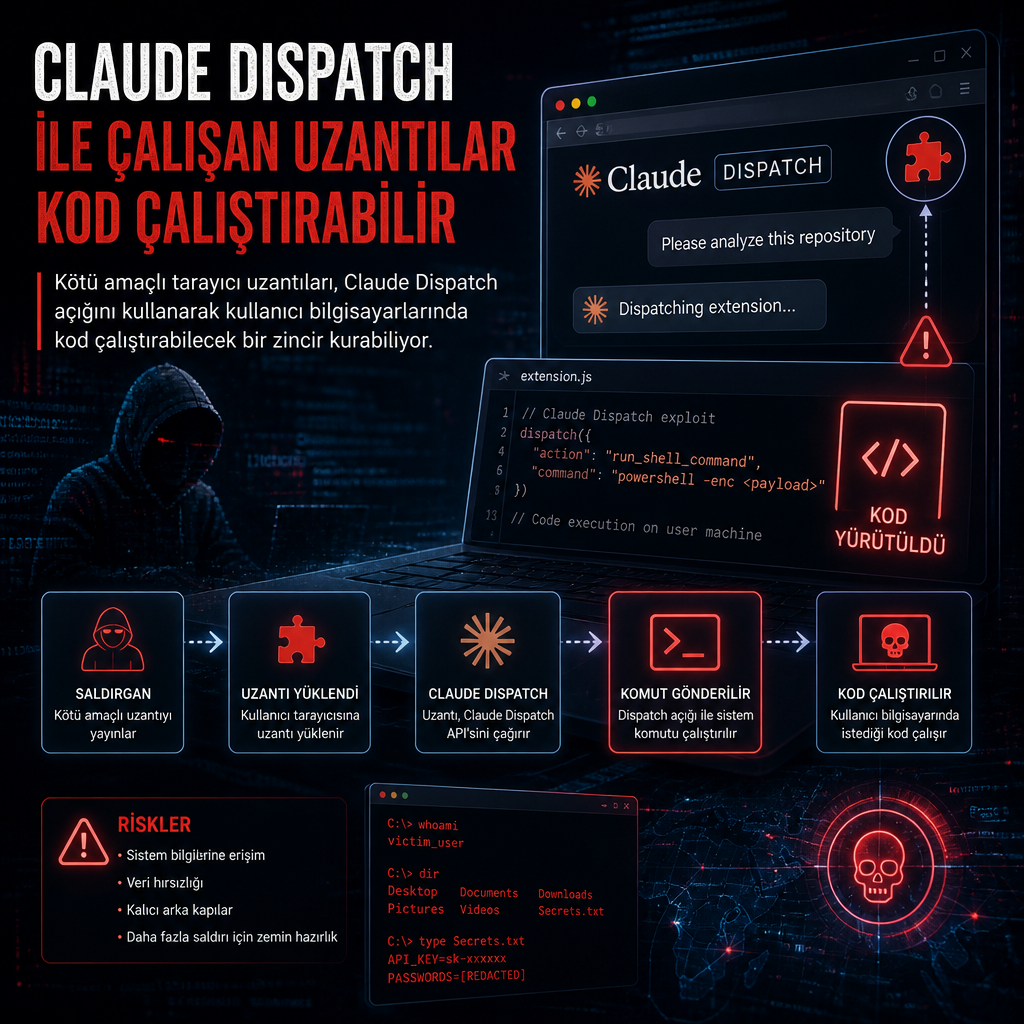
Claude’un telefon üzerinden masaüstüne görev iletmeyi sağlayan Dispatch özelliği, kötü amaçlı tarayıcı uzantılarının kullanıcı bilgisayarlarında kod çalıştırmak için yararlanabileceği bir kapı olarak öne çıktı. Araştırmacılar, bu yöntemin dayandığı açığın hâlâ istismar edilebildiğini bildirdi.
Ortada, tarayıcı eklentileri üzerinden ilerleyen bir saldırı zinciri var. Kullanıcılar telefonlarındaki Claude uygulamasından Claude Desktop’a görev gönderdiğinde Dispatch devreye giriyor; araştırmacılara göre saldırganlar da bunu suistimal edip zararlı komutları masaüstü ortamına taşıyabiliyor.
Dispatch özelliği saldırı zincirine eklendi
İncelemeye göre sorun, Claude’un bu iş akışını mümkün kılan Dispatch bileşeninde ortaya çıkıyor. Kötü amaçlı bir uzantı, kullanıcının etkileşimi üzerinden bu özelliği tetikleyerek cihazda beklenmeyen komutların çalışmasına yol açabiliyor.
Araştırmacılar, istismarın teknik olarak hâlâ mümkün olduğunu ve açığın kapatılmadığını söyledi. Bu yüzden saldırı, yalnızca tarayıcı içinde kalan bir tehdit olmaktan çıkıp masaüstü uygulamasına uzanabiliyor.
Tarayıcı uzantıları ile masaüstü arasında riskli köprü
Uzantılar normalde iş akışını hızlandıran, şifre yöneticisi ya da güvenlik denetimi gibi meşru amaçlarla da kullanılan araçlar. Ancak aynı mekanizma kötüye kullanıldığında, tarayıcı ile yerel sistem arasındaki sınır gevşeyebiliyor.
Buradaki risk, uzantının kendi yeteneklerinden çok, Claude Dispatch’in görev aktarma tasarımının suistimal edilmesinde yatıyor. Araştırmacıların aktardığına göre saldırganlar bu yolu kullanarak kullanıcının bilgisayarında kod çalıştırabilecek bir zincir kurabiliyor.
Olay, masaüstü yapay zekâ araçları ile tarayıcı eklentilerinin birlikte çalıştığı ortamlarda saldırı yüzeyinin nasıl genişleyebildiğini gösteren son örneklerden biri olarak kayda geçti.
Açık hâlâ kapatılabilir durumda değil
Son açıklamaya göre araştırmacılar, bu zafiyetin mevcut haliyle suistimale açık kaldığını vurguladı. Claude Dispatch’i kullanan ortamlarda risk, saldırının kullanıcı tarafında sıradan bir görev aktarımı gibi görünmesiyle artıyor.
Haberin merkezindeki teknik ayrıntı, bir tarayıcı uzantısının ve Claude’un görev iletme mekanizmasının birlikte istismar edilmesi. Araştırmacılar, saldırının bu nedenle yalnızca bir eklenti sorunu olarak değil, masaüstü tarafına uzanan bir çalıştırma zinciri olarak ele alınması gerektiğini aktardı.