Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
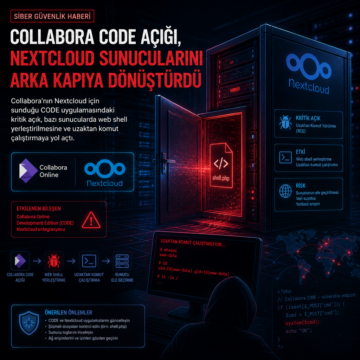


Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
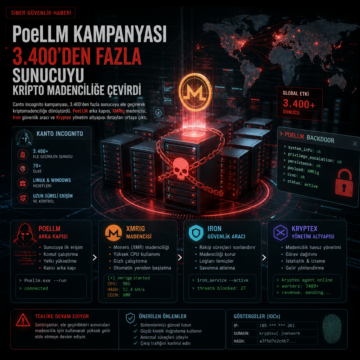
Canto Incognito kampanyası 3.400’den fazla sunucuyu ele geçirdi; PoeLLM, XMRig, Iron ve Kryptex ayrıntıları ortaya çıktı.
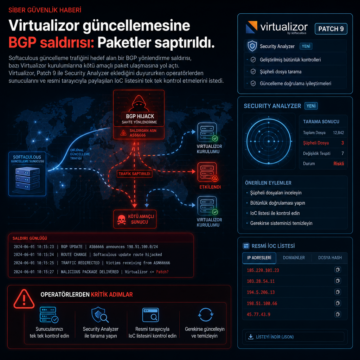
Softaculous güncelleme trafiğini hedef alan bir BGP yönlendirme saldırısı, bazı Virtualizor kurulumlarına kötü amaçlı paket ulaşmasına yol açtı.
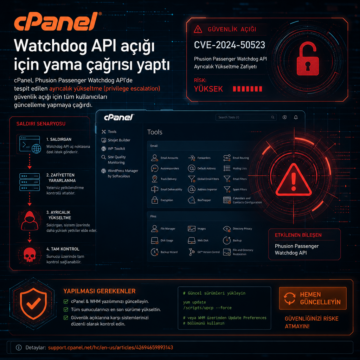
cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.
TrueConf sunucularındaki açıklar, Rus şirketlerine PhantomCore ve web shell yüklemek için kullanıldı; Kaspersky Temmuz 2026’da tespit etti.
Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.
N-able, N-central’de kapatıldığı sanılan açığın tam düzelmediğini ve saldırganların bu zafiyeti kullanarak sunuculara yönetici erişimi elde ettiğini açıkladı. Şirket, CVE-2026-18556 ve CVE-2026-18577 için 2026.3.1.7 sürümünü ilk etkilenmeyen yapı olarak işaret ederken, saldırganların Take Control ve Cloudflare tünelleriyle erişimi kalıcılaştırdığını bildirdi.
Cisco Unified Communications Manager’da keşfedilen kritik bir dosya yazma açığı, WebDialer servisi aktif olan sistemlerde uzaktan saldırganların yetki yükseltmesine zemin hazırlıyor. Zafiyetin aktif olarak istismar edildiği rapor edilirken, Cisco yamalar yayınladı; ancak güncelleme yapılamayan sistemlerde WebDialer servisi kapatılmalı. Bu gelişme, iletişim altyapılarının güvenliği açısından yeni bir uyarı niteliğinde.
LiteSpeed cPanel eklentisinde, FTP veya web shell erişimi olan kullanıcıların root yetkisine yükselmesine imkan tanıyan kritik bir güvenlik açığı tespit edildi. CloudLinux ve CageFS kullanan paylaşımlı hosting sunucularını hedef alan bu zafiyetin önüne geçmek için ilgili eklenti sürümlerinin acilen güncellenmesi gerekiyor. Sistem yöneticileri, etkilenip etkilenmediklerini basit komutlarla kontrol edebilir ve gerekli önlemleri almalıdır.
HTTP/2 protokolünde yeni keşfedilen bir DoS zafiyeti, NGINX, Apache, IIS ve diğer popüler sunucu yazılımlarını etkiliyor. Saldırı, HPACK başlık sıkıştırması ve Slowloris tarzı bağlantı tutma yöntemlerinin birleşimiyle sunucu belleğinde aşırı yük oluşturuyor. Güvenlik ekiplerinin, güncellemeleri uygulaması ve HTTP/2 trafiğini yakından izlemesi kritik önem taşıyor.