

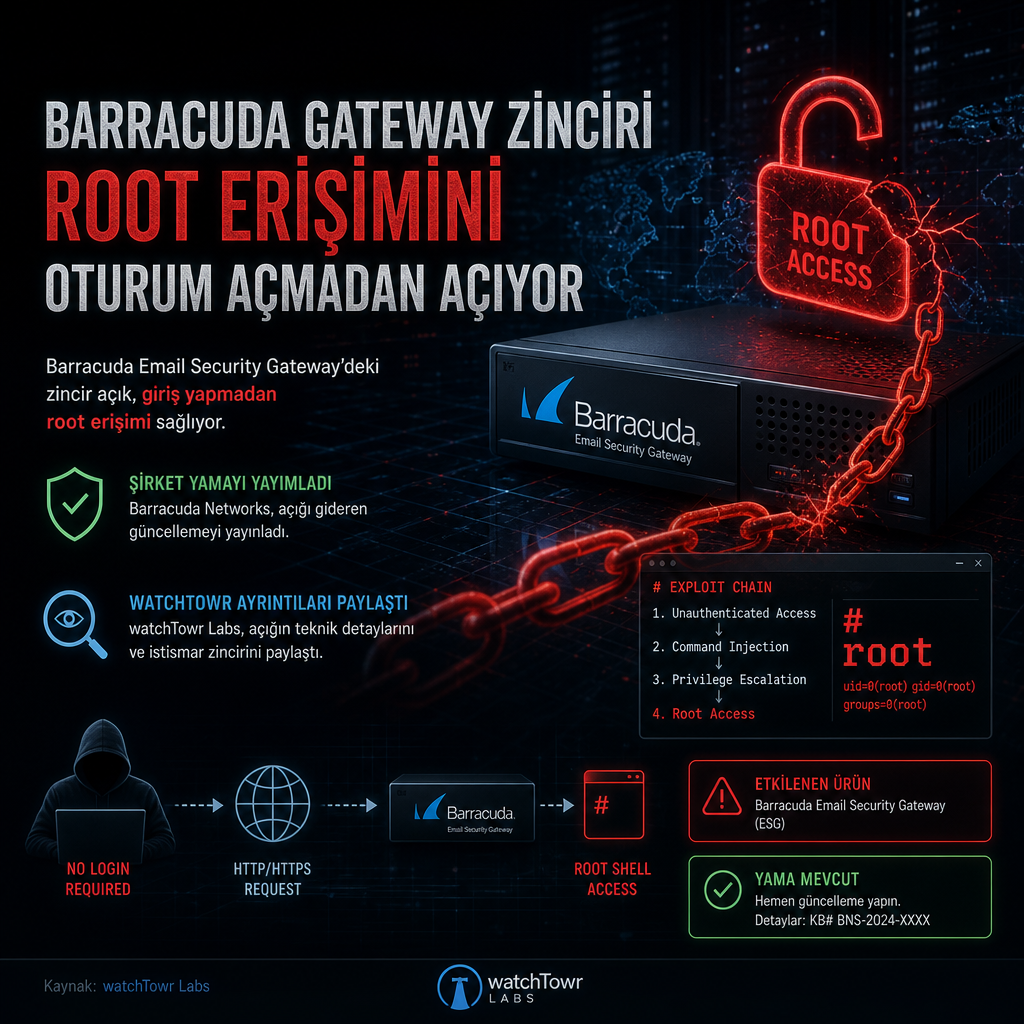
Barracuda Email Security Gateway’deki iki açık, saldırgana giriş yapmadan sistem üzerinde root yetkisi kazanma yolu açıyor. Şirket yamaları pazartesi günü yayımlarken, saldırı zincirinin ayrıntıları perşembe günü güvenlik firması watchTowr tarafından paylaşıldı.
İncelemeye göre zincirin ilk halkası CVE-2026-116606 numarasıyla izlenen bir yetkilendirme atlatma zafiyeti. Kimliği doğrulanmamış bir saldırgan bu açığı kullanarak sistem üzerinde daha önce alınmış bir dosyayı geri yükleyebiliyor. Bu adım, sonraki istismar aşamaları için kapıyı aralayan kritik bir başlangıç noktası olarak öne çıkıyor.
İkinci açık zinciri tamamlıyor
watchTowr’ın analizinde yer alan ikinci zafiyet, ilk açıkla birlikte kullanıldığında ayrıcalık yükseltmeye uzanan yolu tamamlıyor. Açığın teknik ayrıntıları ve zincirin nasıl kurulduğu, kurumların özellikle internetten erişilebilir Barracuda gateway kurulumlarında dikkat etmesi gereken bir istismar modeli ortaya koyuyor.
Barracuda tarafı yamaları yayınlamış olsa da araştırmacıların gösterdiği zincir, saldırganın yalnızca kimlik bilgisi elde etmesine değil, doğrudan yönetici seviyesinde işlem yapmasına da imkan tanıyor. Bu nedenle konu, e-posta güvenlik geçidi kullanan kurumlar için yalnızca bir yazılım hatası değil, cihazın tüm güvenlik sınırlarını zorlayan bir erişim problemi olarak kayda geçti.
CVE-2026-116606 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-116606