

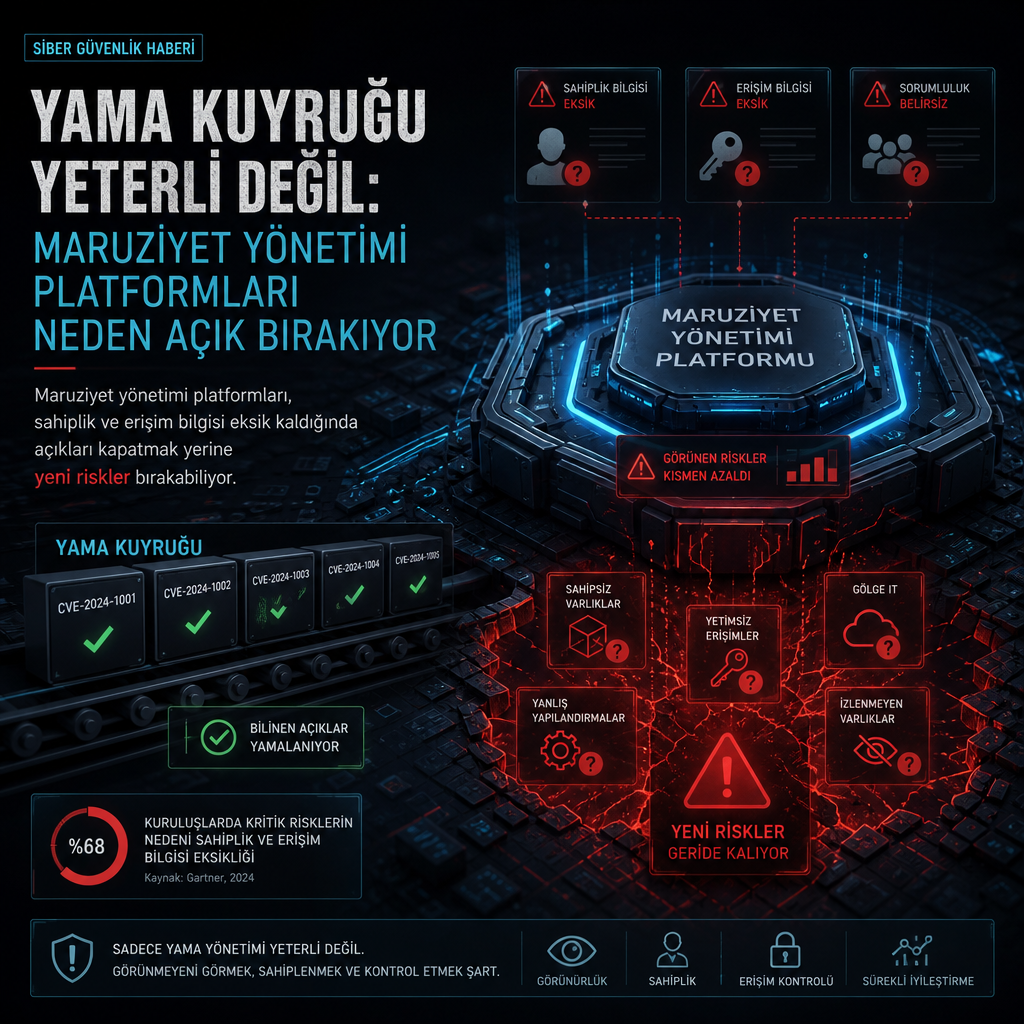
Bir güvenlik açığına puan vermek ve onu bir kuyruğa almak, maruziyeti kapatmak için tek başına yetmiyor. Yapılan son değerlendirmeler, tespit edilen bulgunun hangi sisteme ait olduğunu, internete açık olup olmadığını, koruma katmanlarını ve yapılacak değişikliğin işi nasıl etkileyeceğini bilmeden ilerleyen maruziyet yönetimi süreçlerinin kritik boşluklar bırakabildiğini gösteriyor.
Eksik kalan her detay, düzeltme sürecini yavaşlatıyor. Sahiplik bilgisi yoksa bilet havada asılı kalıyor, dışarıdan erişim net değilse önceliklendirme sapıyor, mevcut savunmalar görünmüyorsa gerçek risk yanlış okunuyor. İş etkisi hesabı eksik kaldığında ise ekipler ya gereksiz bir değişikliğe yöneliyor ya da gerçekten açıkta kalan sistemi geride bırakıyor.
Bulgu var, bağlam yoksa iş akışı tıkanıyor
Haberde işaret edilen sorun, maruziyet yönetimi platformlarının yalnızca zafiyet kaydı üretmesi değil, o kaydı aksiyona dönüştürecek bağlamı her zaman sağlayamaması. Güvenlik ekipleri bir bulguya CVE numarası, öncelik skoru ve bilet ekleyebiliyor; ancak varlık envanteri eksikse ya da ağ topolojisiyle eşleşmiyorsa, bu kayıt operasyonel bir cevaba dönüşmüyor.
Bu eksiklik özellikle sahiplik, erişilebilirlik ve etki analizi üçlüsünde belirginleşiyor. Bir sistemin kimde olduğu bilinmiyorsa sorumluluk dağılıyor, saldırganların ona ulaşıp ulaşamayacağı net değilse risk yanlış sıralanıyor. Değişikliğin uygulama, üretim hattı ya da kullanıcı deneyimi üzerindeki etkisi görünmüyorsa ekipler sorunu kapatmak yerine erteleyebiliyor.
Asıl mesele, düzeltmeyi mümkün kılan veriyi toplamak
Maruziyet yönetimi yaklaşımı, teoride güvenlik bulgularını tek ekranda birleştirip önceliklendirmeyi amaçlıyor. Fakat pratikte başarı, platformun hangi varlığın kritik olduğunu, hangi servisin dışarıdan erişilebilir kaldığını ve hangi korumanın gerçekten devrede olduğunu doğru anlamasına bağlı.
Bu yüzden kaydın kuyruğa girmesi değil, kayda eşlik eden veri setinin tamamlanması belirleyici oluyor. Eksik bilgi zinciri uzattıkça, güvenlik ekibi aynı açığı defalarca ele almak zorunda kalabiliyor ya da hiç müdahale edemeden beklemede kalıyor.