

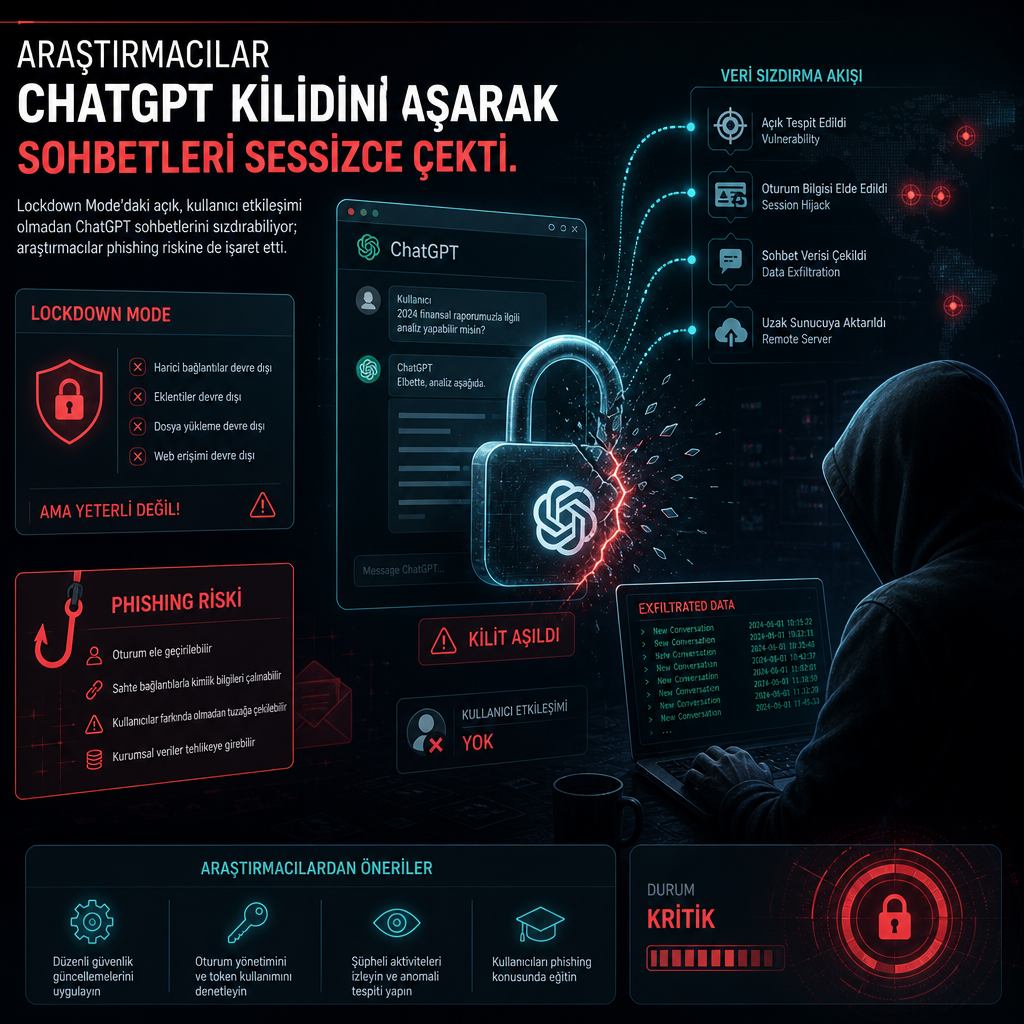
Yapay zekâ şirketinin Haziran 2026’da duyurduğu Lockdown Mode, prompt injection saldırılarında verinin dışarı sızdırılma riskini azaltmak için isteğe bağlı bir ayar olarak tasarlanmıştı. Araştırmacılar ise bu korumanın, kullanıcıdan hiçbir etkileşim almadan sohbet içeriklerinin gizlice dışarı aktarılmasına kapı aralayabildiğini ortaya koydu.
İncelemeye göre kusur, sessiz sohbet veri hırsızlığına yol açabiliyor; aynı zincir phishing faaliyetlerinde de kullanılabiliyor. Lockdown Mode’un hedefi, modelin dışarıdan enjekte edilen talimatlarla kandırılmasını sınırlamak ve konuşma geçmişini korumaktı. Buna karşın araştırmacılar, mekanizmanın belirli bir akışta beklenmedik biçimde aşılabildiğini gösterdi.
Teknik bulgular, saldırganın kullanıcıyı ikna eden bir isteme ya da ek tıklamaya ihtiyaç duymadan sohbet verisini dışarı taşıyabildiğini gösteriyor. Bu tür saldırılar genellikle modelin güvenilir içerik ile kötü amaçlı girdiyi ayırt edemediği anlara dayanıyor. Araştırmacıların aktardığı senaryoda veri sızıntısı sessiz biçimde gerçekleşiyor ve kullanıcı arayüzünde belirgin bir uyarı oluşmuyor.
Prompt injection, üretken yapay zekâ araçlarında son dönemin en çok tartışılan risklerinden biri olmayı sürdürüyor. Güvenlik araştırmacıları bu tür mekanizmaları hem saldırı zincirlerini anlamak hem de koruma katmanlarını test etmek için inceliyor. Lockdown Mode örneği de, üretici tarafın eklediği korumaların pratikte her zaman beklenen sonucu vermediğini gösteren son testlerden biri oldu.
Kaynak metinde ek teknik ayrıntılar sınırlı tutulsa da araştırmacıların vurgusu net: kusur, sohbetlerin fark edilmeden dışarı sızdırılmasını mümkün kılıyor. Aynı zaman diliminde phishing amaçlı kötüye kullanımın da gündeme gelmesi, bu tip açıkların yalnızca veri gizliliği değil, ikna ve dolandırıcılık zincirleri açısından da risk taşıdığını ortaya koyuyor.