

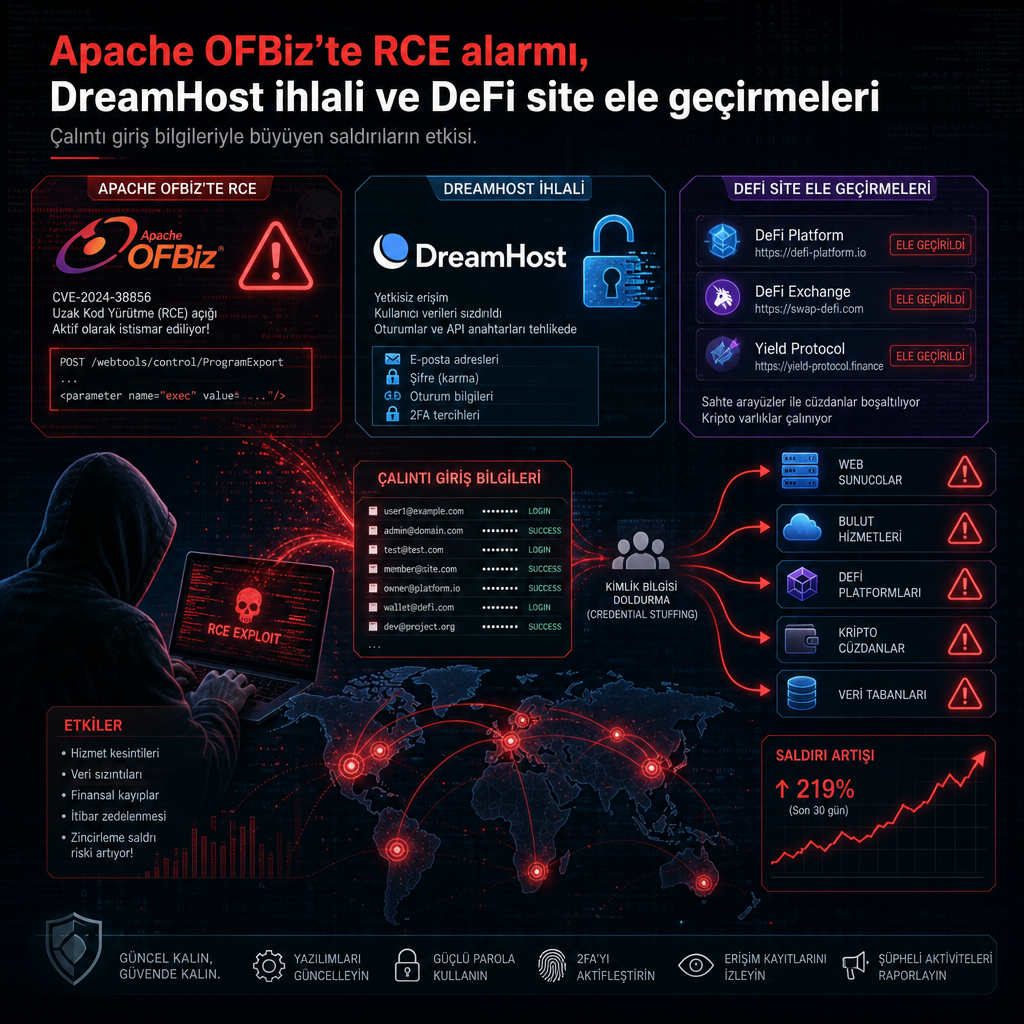
Apache OFBiz’teki uzaktan kod çalıştırma açığından DreamHost tarafındaki veri ihlaline ve DeFi sitelerinin ele geçirilmesine uzanan bir dizi olay, siber saldırganların bazen çok az eforla ciddi zarar verebildiğini yeniden gösterdi.
Yayımlanan son güvenlik değerlendirmelerinde öne çıkan tablo, tek bir çalıntı giriş bilgisinin birden fazla sistemi açabildiğini, güvenilir görünen ayarların kullanıcıları erişim dışı bırakmak için kullanılabildiğini ve basit görünen bir dosya kopyalamanın yetki sınırlarını aşabildiğini ortaya koyuyor. Güvenlik araştırmacıları ayrıca açıkları daha hızlı tarayan yeni araçlar sayesinde tespit süresinin kısaldığını, ancak bazı kritik sistemlerde yamaların hâlâ aylar, hatta bazen bir yılı aşan gecikmeyle kurulduğunu aktardı.
Apache OFBiz’te uzaktan kod çalıştırma riski
Listede öne çıkan başlıklardan biri, Apache OFBiz platformundaki RCE yani uzaktan kod çalıştırma riski oldu. Bu tür açıklar, saldırganın hedef sunucuda kendi komutlarını çalıştırmasına kapı aralayabildiği için özellikle kurumsal uygulamalar açısından kritik görülüyor. Haber notunda bu zafiyet için bir CVE numarası paylaşılmadı.
Aynı teknikte savunma ekipleri de sistemlerini taramak, zafiyetleri erkenden bulmak ve yamalanmamış yüzeyleri daraltmak için benzer analiz araçları kullanıyor. Ancak saldırganlar açısından tablo daha farklı: ele geçirilen bir oturum ya da yanlış yapılandırılmış bir servis, zincirin geri kalanını açabiliyor.
DreamHost ihlali ve DeFi sitelerinde ele geçirme dalgası
DreamHost tarafında yaşanan ihlal, web barındırma ve alan adı yönetimi gibi servislerde tek bir hesabın ne kadar geniş etki yaratabildiğini bir kez daha öne çıkardı. Çalıntı kimlik bilgileri, yetkisiz erişim ve daha geniş sistem hareketi için başlangıç noktası haline geldi.
Öte yandan DeFi sitelerinin ele geçirilmesi, kripto ekosisteminde güvenilen ön yüzlerin ne kadar hızlı kötüye kullanılabildiğini gösterdi. Kullanıcılar, normal görünen arayüzler üzerinden yanıltıcı yönlendirmelerle karşılaşabilirken, saldırganlar da meşru sayfaları kendi kontrolüne alarak işlem akışını bozabiliyor. Son değerlendirmeler, bu tür saldırıların tekniği kadar zamanlamasının da belirleyici olduğunu; bazı zafiyetlerin tespit edilmesine rağmen yamaların gecikmesi halinde saldırganlara uzun bir pencere açıldığını vurguluyor.