

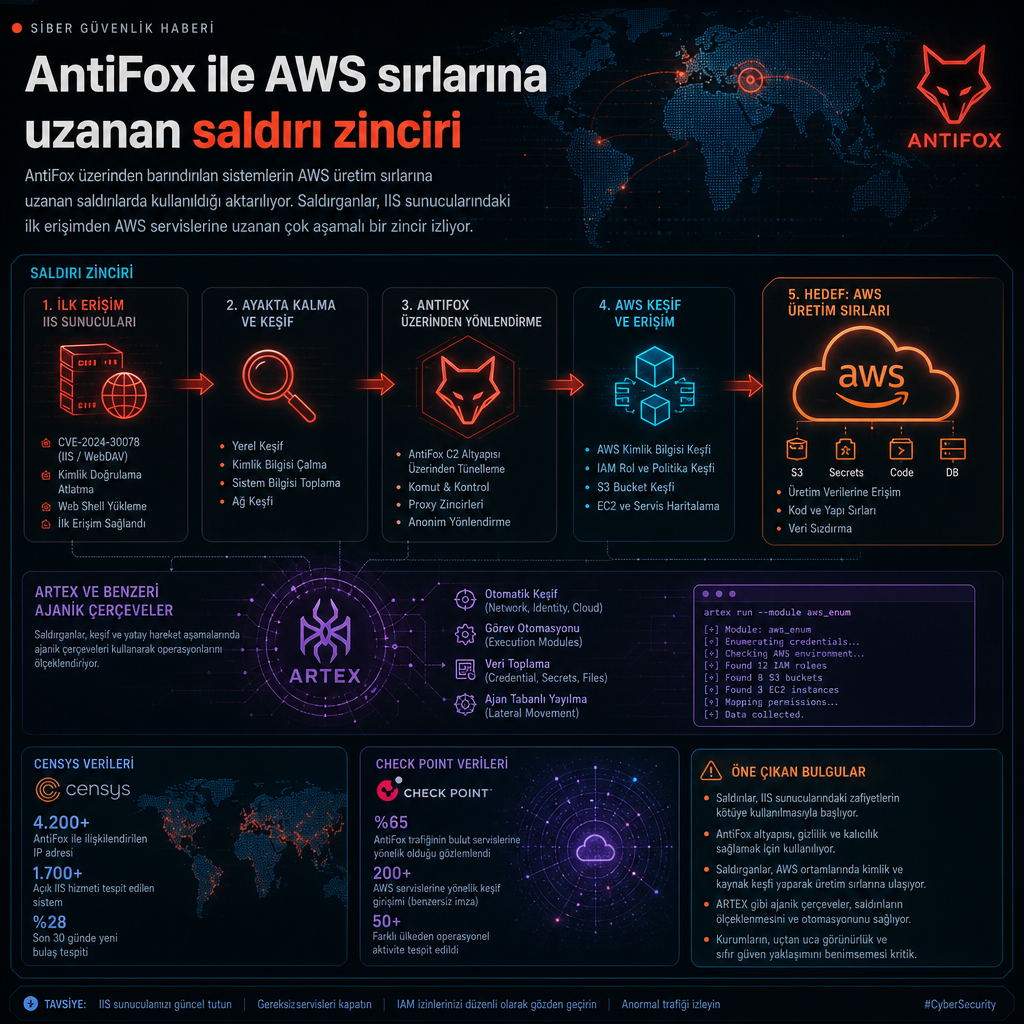
AntiFox ile AWS sırlarına uzanan saldırı zinciri
Alibaba Cloud üzerinde barındırılan AntiFox arayüzleriyle ilişkilendirilen sistemler, son haftalarda AWS üretim sırlarına uzanan saldırılarda kullanıldı. Arctic Wolf Labs’ın The Hacker News ile paylaştığı rapora göre saldırganlar, internetten erişilebilen web uygulamalarından başlayıp IIS sunucularında web shell kurulumuna, oradan da AWS ortamlarında kimlik bilgisi doğrulama ve gizli veriye erişime uzanan bir zincir izledi.
AntiFox, GitHub üzerinden indirilebilen, yapay zekâ destekli otonom bir sızma testi platformu olarak tanımlanıyor. Proje, ARTEX’in “sağlam temeli” üzerine kurulduğunu söylüyor. README dosyasında araç, yetkilendirilmiş bir hedef üzerinde planlayıcı, çalışan ve ana ajanlardan oluşan çok ajanlı bir yapı kurduğunu; keşif, saldırı yüzeyi bulma, istismar, bulgu toplama ve rapor teslimi adımlarını tek akışta yürüttüğünü anlatıyor. Proje şu anda 251 kez forklandı ve 474 yıldız aldı.
Arctic Wolf’un incelemesine göre bazı ilk erişim vakaları, dışa açık bir IIS uygulamasının ele geçirilmesiyle başladı. Ardından saldırganlar, IIS worker süreci w3wp.exe üzerinden bir ASPX web shell oluşturdu ve aynı süreçten işletim sistemi komutları çalıştırdı. Bu komutlarla web.config dosyaları ve yedek yapılandırmalar arandı, uygulama ayarları ile veritabanı bağlantı dizeleri okundu, hata ve debug günlükleri tarandı.
Şirket, saldırganların uygulama yapılandırmasından çıkardıkları bir kimlik bilgisiyle iç üretim veritabanına bağlanmayı denediğini, yapılandırma ve günlük dosyalarını web üzerinden erişilebilen bir yükleme dizinine kopyaladığını belirtti. Kompromize edilen IIS sunucusunda w3wp.exe üzerinden çalışan komutlar önce whoami ile yürütme bağlamını belirledi, ardından uygulama dizinini listeledi, icacls ile izinleri kontrol etti ve web köküne dosya yazma yeteneğini test etti. Arctic Wolf’a göre web shell’in w3wp.exe tarafından oluşturulması ve sonrasındaki komutların yine aynı süreçten çalışması, ihlalin etkilenen web uygulaması üzerinden gerçekleştiğine işaret ediyor.
Hangi açık ya da zafiyetin ilk kod çalıştırmayı sağladığı ise henüz netleşmedi. Bazı diğer saldırılarda saldırganlar, henüz açıklanmayan yöntemlerle ele geçirilmiş geçerli bir AWS kimlik bilgisiyle başladı. Bu vakalarda IAM kimlikleri kötüye kullanılarak kimlik doğrulama yapıldı ve IAM, EC2, S3, Lambda, Secrets Manager, KMS, RDS, ECS, EKS, Redshift, Athena, Glue, Systems Manager, API Gateway, CloudWatch, CloudFormation, DynamoDB ve Amazon Bedrock dahil onlarca servis hızla tarandı.
Bu çapraz servis API çağrılarının çoğu AccessDenied hatası verdi, ancak bazı keşif ve gizli verilere erişim denemeleri başarılı oldu. En az birkaç olayda süreç, Secrets Manager üzerinde yalnızca listeleme yapmakla kalmayıp bir üretim sırrı için GetSecretValue isteğinin başarıyla tamamlanmasına kadar ilerledi. Başka bir örnekte geçerli bir AWS kimliği kullanılarak S3 üzerinde keşif ve nesne işlemleri yapıldı; aralarında GetObject, CopyObject ve DeleteObject çağrıları da vardı. AWS’nin dokümantasyonuna göre GetSecretValue, SecretString ya da SecretBinary içeriğini döndürüyor ve bu işlem CloudTrail kaydı da üretiyor.
Arctic Wolf, ajan temelli bu çerçevelerin sızma testi tekniklerini saldırganlar için daha erişilebilir hale getirdiğini ve bu tekniklerin canlı saldırılarda uygulanma hızını ile tutarlılığını artırdığını vurguladı. Şirketin değerlendirmesine göre insan müdahalesi çoğu zaman hedef seçimi ve ilerleme takibiyle sınırlı kaldı, ajanlar ise işin büyük bölümünü otomatik yürüttü.
Benzer araçlar son dönemde farklı kampanyalarda da ortaya çıkıyor. Çinli olduğu belirtilen bir tehdit aktörüne atfedilen Operation Ghost-Campus kampanyasında yapay zekâ ajanlarının arama motoru fofa.info üzerinde hesap oluşturduğu, yanlış yapılandırılmış sunucuları taradığı, OpenAI ve DeepSeek API anahtarlarını çıkardığı ve bunların finansal bakiyelerini otomatik doğruladığı bildirildi. VECERT’in açıklamasına göre çalınan işlem gücü, bir GoTTY terminalini ve akademik sahtekârlık ile finansal veri çıkarımı için çalışan botları beslemek için kullanıldı; kampanya Fengxian Kampüsü’ndeki 5.000’den fazla öğrenciyi etkiledi.
Censys verileri 4 Kasım 2026 itibarıyla internete açık 1.465 ARTEX konsolu bulunduğunu gösteriyor. Bu sistemlerin çoğu ABD, Hong Kong, Çin, Japonya, Singapur ve Güney Kore’de yer alıyor. Ancak bu sayıların tamamı kötü amaçlı kurulum anlamına gelmiyor. Check Point Research ise 2.557 ARTEX barındıran sistem tespit ettiğini, bunların 10’unun yanlış yapılandırma nedeniyle tam veritabanlarını dışarı açtığını açıkladı.
Check Point’e göre birçok olayda operatörler, hedef belirlendikten sonra ajanlara yeniden yeniden komut vermek zorunda kalmadı. İnsan tarafı çoğunlukla ilerlemeyi kontrol etmek, bir hedefin ele geçirilip geçirilmediğini sormak ya da öncelikleri değiştirmekle sınırlı kaldı. Kurumun saptadığı saldırıların büyük bölümü kripto para çalmaya, Apple kod imzalama sertifikalarını ele geçirmeye, oyun hesaplarını istismar etmeye ve kumar sitelerine yönelik hizmet engelleme saldırıları düzenlemeye odaklandı. Erişim için zayıf ya da gömülü parolalar, eksik kimlik doğrulama, güvensiz doğrudan nesne referansları ve uzaktan kod çalıştırma açıkları kullanıldı.
Apple kod imzalama sertifikalarını hedefleyen kampanyada ARTEX ajanlarının önce ele geçirilen sistemlerde sertifika veritabanlarını aradığı, ardından çalınan sertifikaları parolalar, özel anahtarlar, Apple iptal durumu, son kullanma tarihleri ve ilişkili provisioning profilleri üzerinden doğruladığı aktarıldı. Tahminlere göre bu süreçte 300’den fazla sertifika ve bunlara ait parolalar toplandı; bunların üçü tüm doğrulama aşamalarından geçerek keyfi iOS uygulamalarını imzalamak için kullanılabilir hale geldi.
CERT-EU yayımladığı uyarıda, ajan destekli saldırıların esas farkının ölçek, hız ve kalıcılık olduğunu belirtti. Kurumun ifadesine göre ARTEX, çok sayıda düşük karmaşıklıktaki yanlış yapılandırmayı tarayabiliyor, insan test uzmanının görebileceği ama vakit bulup tek tek kontrol edemeyeceği noktaları işleyebiliyor ve manuel testleri zorlayan uzun saldırı zincirlerini yorgunluk yaşamadan sürdürebiliyordu. Aynı uyarıda, karmaşık payload hazırlama süreçlerinde de bu araçların etkili olduğuna dikkat çekildi.
GitGuardian’ın değerlendirmesi de bu çerçevedeki araçların açık kaynak ekosisteminde hızla çoğaldığını gösteriyor. Şirket, LLM’lere bağlanıp çıktıları otonom biçimde işleyebilen yaklaşık 45 açık kaynak ajanik saldırı çerçevesi bulunduğunu, bunların ağ kill chain, web uygulaması ve API, C2 entegre, harness ve araştırma prototipi gibi beş ana gruba ayrıldığını aktardı. PentAGI, RedAmon, DarkMoon, Strix, Shannon, PentestGPT, Sage, echidna, Pojun, FORANG, RAPTOR, CyberStrike, cyber-harness, Nebula, Cybermes, Incalmo, hackingBuddyGPT, VulnBot, HackSynth, AutoPT ve Ares bu listede yer alıyor.
GitGuardian, her çerçevenin halka açık kaynak koduyla yayımlandığını ve bir modeli araçlarla birlikte döngüye soktuğunu belirtiyor. Şirkete göre ajan destekli sızma testi araçları, ajana kabuk ve web erişimi vererek modelin çalışma anında kendi hattını kurmasına izin veriyor. Bir GitHub araması, tarayıcı indirmesi ya da bulunan bir anahtarın bir sonraki çağrıya aktarılması, kod deposunda bunların hiçbiri doğrudan yer almasa bile tek bir komut istemi uzağında gerçekleşebiliyor.