Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
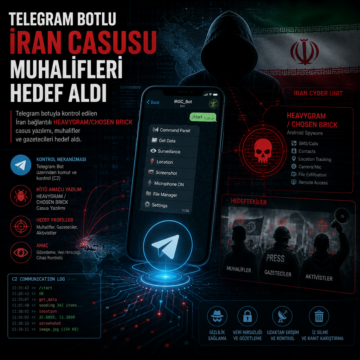


Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
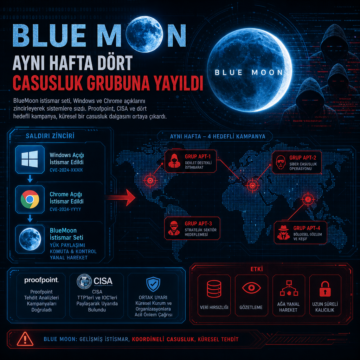
BlueMoon istismar seti Windows ve Chrome açıklarını zincirleyerek yayıldı; Proofpoint, CISA ve dört hedefli kampanyayı anlattı.
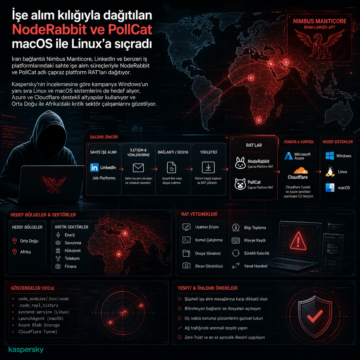
İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
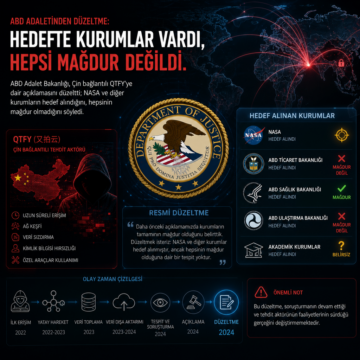
ABD Adalet Bakanlığı, Çin bağlantılı QTFY’ye dair açıklamasını düzeltti; NASA ve diğer kurumların hedef alındığını, hepsinin mağdur olmadığını söyledi.
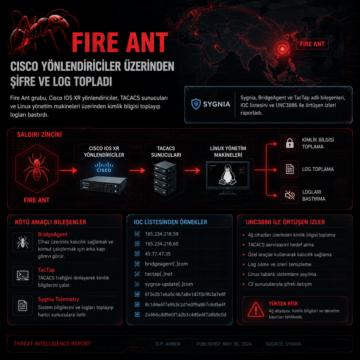
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.
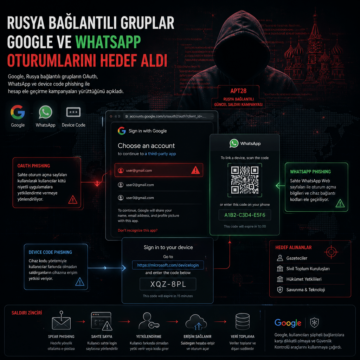
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
APT28 adlı tehdit aktörü, Microsoft Office'teki CVE-2026-21509 güvenlik açığını istismar ederek Ukrayna, Slovakya ve Romanya'daki hedeflere yönelik sofistike casusluk saldırıları gerçekleştiriyor. Saldırılar, özel hazırlanmış RTF dosyaları ve gelişmiş dropper araçlarıyla yürütülüyor; bu durum, kurumsal ve devlet kurumları için önemli bir tehdit oluşturuyor.