

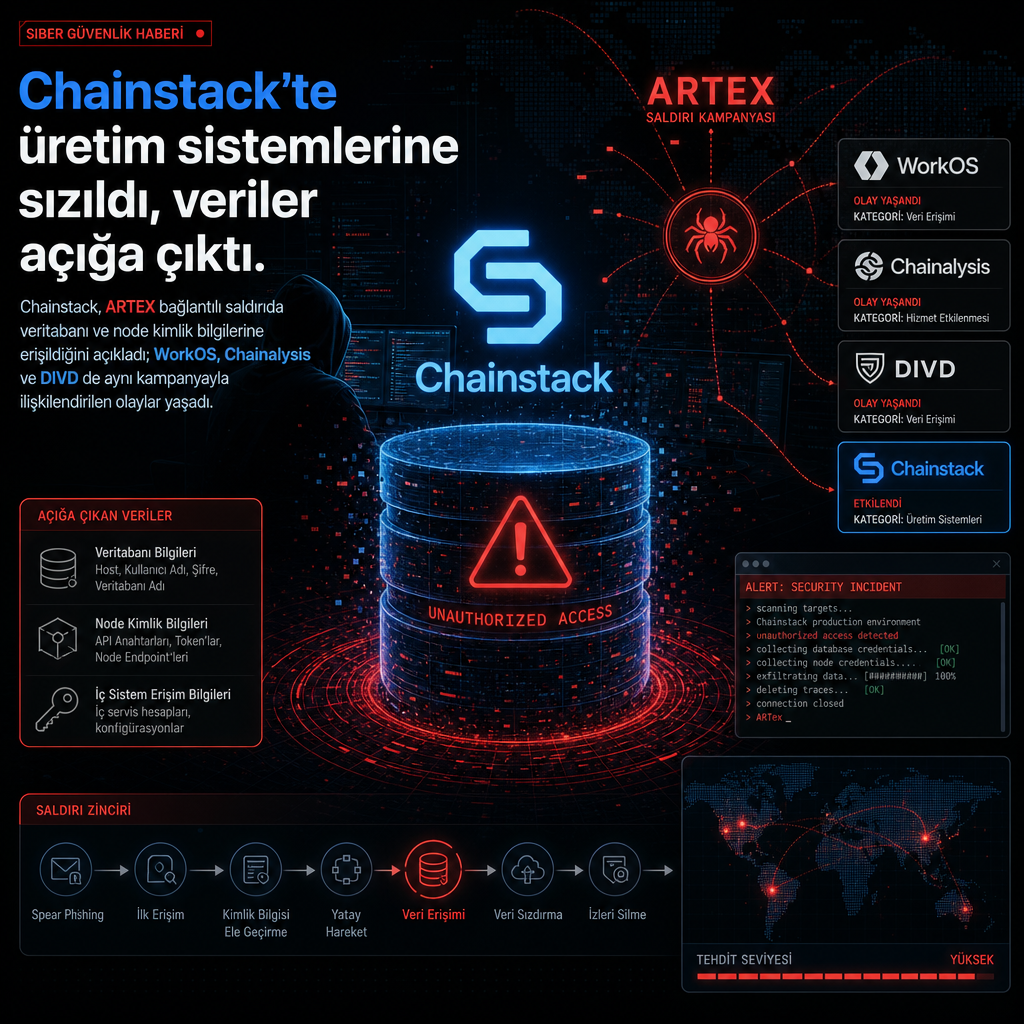
Chainstack, bir üçüncü taraf bileşen üzerinden altyapısının bir bölümüne yetkisiz erişim sağlandığını ve saldırganın geliştirme ortamından üretim ortamının bazı kısımlarına kadar ilerlediğini açıkladı. Şirket, olayın geçen hafta ortaya çıkan ve yapay zekâ destekli olduğu değerlendirilen geniş ölçekli saldırı kampanyasının bir parçası olarak ele alındığını bildirdi.
Chainstack’in verdiği zaman çizelgesine göre saldırgan 26 Ekim 2026’da geliştirme ortamına girdi, ardından erişimini yükselterek üretim sisteminin bazı bölümlerine ulaştı. İhlal 31 Ekim 2026’da fark edildi ve aynı gün saldırganın erişimi kesildi. Şirket, “Saldırıyı tespit ettik, erişim yollarını kestik ve sistemlerimizi güçlendiriyoruz” dedi.
Şirket, saldırıda müşteri hesap bilgileri, organizasyon adları, hesap sahiplerinin adları, Chainstack üzerindeki organizasyon üyelerine ait e-posta adresleri ve parola özetlerinin bulunduğu bir veritabanına erişildiğini belirtti. Chainstack ayrıca saldırganın node kimlik bilgilerini tutan sistemlere de eriştiğini, ancak bu kimlik bilgilerinin okunup okunmadığına dair kanıt bulunmadığını kaydetti.
Node kimlik bilgileri için uyarı ve parola yenileme çağrısı
Chainstack, node kimlik bilgilerinin açığa çıkmış kabul edildiğini ve müşterilerden bunları döndürmelerini istedi. Şirket, platform API anahtarlarının yeniden oluşturulmasını, parolaların değiştirilmesini ve aynı parolanın başka hizmetlerde de kullanılmış olabileceği durumların ayrıca ele alınmasını tavsiye etti.
Kurum, müşterilerin kimlik avı girişimlerine karşı da tetikte kalmasını istedi. Chainstack, saldırının ayrıntılarını paylaşmadı; buna karşın olayın ARTEX adıyla izlenen ve Çin bağlantılı olduğu değerlendirilen bir kümenin yüksek değerli şirketleri hedef alan kampanyasıyla benzerlikler taşıdığı değerlendiriliyor.
ARTEX’in, saldırı zincirinin farklı aşamalarını otomatikleştirmek ve özel saldırı stratejileri üretmek için otonom yapay zekâ ajanlarından yararlanan faaliyetlerle ilişkilendirildiği aktarıldı. Chainstack vakasıyla aynı günlerde WorkOS da aynı otonom yapay zekâ ajanı çerçevesinin kullanıldığı bir güvenlik olayını duyurdu.
API platformu WorkOS’un açıkladığı olaya göre ihlal 30 Ekim 2026’da tespit edildi ve yalnızca GTM sistemleriyle sınırlı kaldı; üretim sistemleri ile müşteri platform verileri etkilenmedi. Şirketin erişildiğini söylediği veriler arasında müşteri ilişkileri yönetim sisteminde tutulan iş bağlantı bilgileri yer aldı.
Bu küme; adlar, e-posta adresleri, telefon numaraları, görev unvanları ve şirket bağlantılarını kapsıyor. WorkOS ayrıca müşteri hesap geçmişi ve müşteri ilişkilerine dair bilgilerin, satış görüşmelerinin özetleri ile destek konuşmaları ve müşteri Slack yazışmalarından alınan özetler ve kesitlerin de erişilen veriler arasında olduğunu bildirdi.
Şirket, operasyonel meta verilerin de etkilendiğini açıkladı. Bu kategori, müşterilerin WorkOS ürünlerini nasıl kullandığına ilişkin bilgileri, ürün kullanımını ve bağlantı ya da dizin sağlığına dair verileri içeriyor.
WorkOS, bunun artan bir eğilimin parçası olduğunu ve saldırganların artık yapay zekâ ajanlarını kullanarak hedefe özel saldırı planları kurabildiğini, ihlalin farklı aşamalarını otomatikleştirebildiğini aktardı. Şirket, bunun açık uygulamalar ve çalınan kimlik bilgileri gibi zafiyetleri kullanan saldırıların hızını ve ölçeğini artırdığını belirtti.
WorkOS ayrıca sistemler arasında şüpheli etkinliği ilişkilendirebilen zamanında müdahale ve izlemenin gerekliliğini vurguladı. Blockchain analiz firması Chainalysis de geçen hafta kendi sistemlerinde ve iç araçlarında bir dış aktörün saldırgan ajanik teknikler kullandığını tespit ettiğini duyurdu.
Şirket, 2 Kasım 2026 itibarıyla Reactor ve Data Solutions ürünlerini proaktif olarak çevrimdışı bıraktığını açıkladı. Chainalysis, sistemleri olağandışı etkinlik açısından yakından izlediğini ve yeni bilgiler geldikçe müşterileri bilgilendireceğini bildirdi.
ARTEX kampanyasına bağlanan bir başka hedef de Hollanda Zafiyet Bildirim Enstitüsü oldu. DIVD olarak bilinen kurumda 21 Eylül 2026’da yaşanan ihlalde, açık kaynak Zammad biletleme sistemindeki iki sıfırıncı gün açığın istismar edildiği belirtildi.
CVE-2026-102489 ve CVE-2026-102490 olarak izlenen bu zafiyetler saldırganlara yetki yükseltme, uzaktan kod çalıştırma ve veri sızdırma imkânı verdi. Zammad için ilgili kayıtların NVD’de yer aldığı da aktarıldı.