RatHat Android zararlısı, yeni panelinde Gemini ile kurbanların banka bakiyesini tahmin edip yüksek değerli hedefleri ayırıyor.
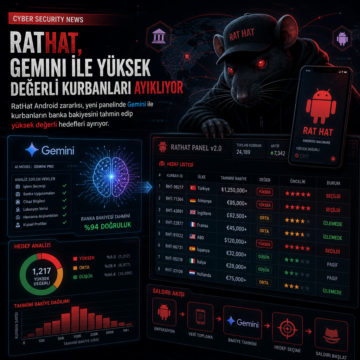


RatHat Android zararlısı, yeni panelinde Gemini ile kurbanların banka bakiyesini tahmin edip yüksek değerli hedefleri ayırıyor.
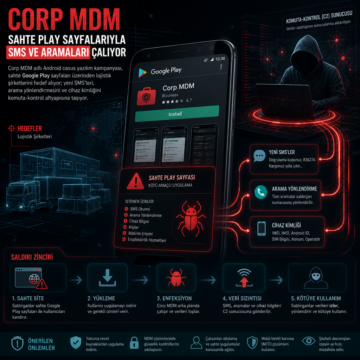
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
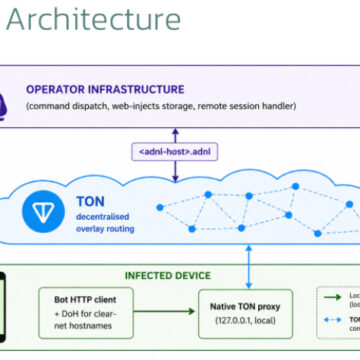
2026 başlarında ortaya çıkan yeni TrickMo varyantı, Fransa, İtalya ve Avusturya'daki banka ve kripto para cüzdanı kullanıcılarını hedef alıyor. Bu varyant, Android cihazlarda TON protokolü tabanlı C2 sunucuları ve SOCKS5 proxy kullanarak karmaşık ağ pivotlama teknikleri uyguluyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik önem taşıyor.
Son analizler, NGate adlı tehdit aktörünün Brezilya'da HandyPay uygulamasını hedef alan bir kampanya yürüttüğünü ortaya koyuyor. Kötü amaçlı yazılım, yapay zeka destekli kod enjeksiyonu ile NFC verilerini ve kullanıcı PIN’lerini ele geçiriyor. Siber güvenlik uzmanları, özellikle mobil ödeme sistemlerinde artan tehditlere karşı dikkatli olunması gerektiğini vurguluyor.