Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
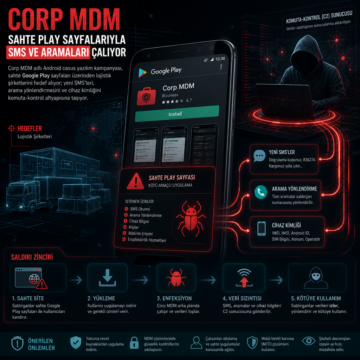


Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
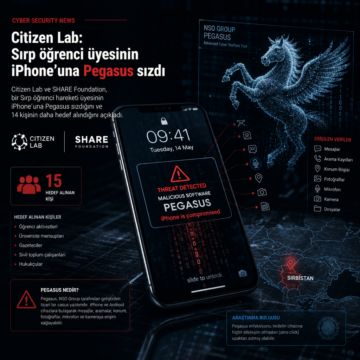
Citizen Lab ve SHARE Foundation, bir Sırp öğrenci hareketi üyesinin iPhone’una Pegasus sızdığını ve 14 kişinin daha hedef alındığını açıkladı.
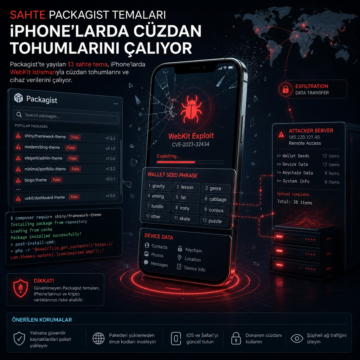
Packagist’te yayılan 13 sahte tema, iPhone’larda WebKit istismarıyla cüzdan tohumlarını ve cihaz verilerini çalıyor.

Apple, 110 ülkedeki bazı kullanıcılara paralı casus yazılım saldırısı uyarısı gönderdi.
ZeroDayRAT, Android ve iOS cihazları hedef alan gelişmiş bir mobil casus yazılım olarak ortaya çıktı. Gerçek zamanlı gözetim, tuş kaydı, SMS ve finansal cüzdan hırsızlığı gibi kapsamlı yetenekleriyle bireyler ve kurumlar için ciddi bir risk oluşturuyor.
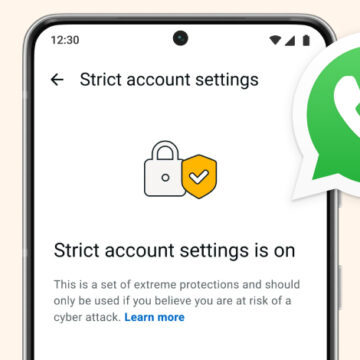
WhatsApp, gazeteciler ve kamuya açık kişiler gibi yüksek riskli kullanıcıları gelişmiş casus yazılım saldırılarına karşı korumak için yeni bir karantina tarzı güvenlik modu duyurdu. Ayrıca, medya paylaşımında Rust programlama dili kullanılarak bellek güvenliği artırıldı. Bu adımlar, uygulamanın güvenlik mimarisini güçlendirirken, özellikle hedefli saldırılara karşı kritik bir savunma katmanı oluşt

Intellexa tarafından geliştirilen Predator casus yazılımı, Android ve iOS cihazlarda 14 farklı sıfır-gün açığı kullanarak hedeflere sızıyor. Özellikle reklam ekosistemi üzerinden gerçekleştirilen sıfır tıklama saldırıları ve ağ enjeksiyon teknikleri, geniş coğrafyalarda hükümet ve özel sektör hedeflerini tehdit ediyor.

Samsung Galaxy serisi cihazlarda bulunan kritik bir sıfırıncı gün açığı, LANDFALL adlı gelişmiş Android casus yazılımının Orta Doğu'da hedefli saldırılarında kullanıldı. Saldırılar, WhatsApp üzerinden kötü amaçlı DNG dosyaları aracılığıyla yayılırken, casus yazılım mikrofon, konum ve SMS gibi hassas verilere erişebiliyor. Samsung'un Nisan 2025'te yamaladığı açığın ardından benzer sömürü zincirleri
WhatsApp, iOS ve macOS cihazlarını etkileyen CVE-2025-55177 numaralı sıfır tıklama açığını kapattı. Bu zafiyet, kullanıcı etkileşimi olmadan cihazların ele geçirilmesine olanak sağlıyor ve gelişmiş casus yazılım kampanyalarında kullanıldığı tespit edildi. Kullanıcılara cihazlarını güncel tutmaları ve fabrika ayarlarına döndürmeleri öneriliyor.
CISA, TP-Link TL-WA855RE cihazları ve WhatsApp uygulamasında kritik güvenlik açıklarını KEV kataloğuna ekledi. TP-Link açığı, kimlik doğrulama eksikliği nedeniyle cihaz kontrolü sağlanmasına izin verirken, WhatsApp açığı Apple platformlarındaki bir zafiyetle zincirlenerek casus yazılım saldırılarında kullanıldı. Federal kurumlara gerekli önlemleri almaları öneriliyor.