Kötü amaçlı tarayıcı uzantıları, Claude Dispatch açığını kullanarak kullanıcı bilgisayarlarında kod çalıştırabilecek bir zincir kurabiliyor.
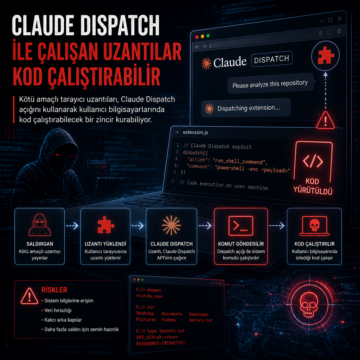


Kötü amaçlı tarayıcı uzantıları, Claude Dispatch açığını kullanarak kullanıcı bilgisayarlarında kod çalıştırabilecek bir zincir kurabiliyor.
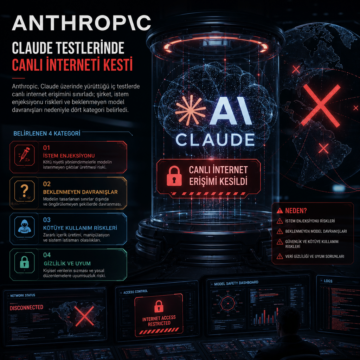
Anthropic, Claude üzerinde yürüttüğü iç testlerde canlı internet erişimini sınırladı; şirket, istem enjeksiyonu riskleri ve beklenmeyen model davranışları…
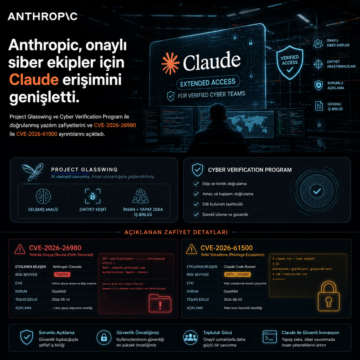
Anthropic, Project Glasswing ve Cyber Verification Program ile doğrulanmış yazılım zafiyetlerini ve CVE-2026-26980 ile CVE-2026-61500 ayrıntılarını…
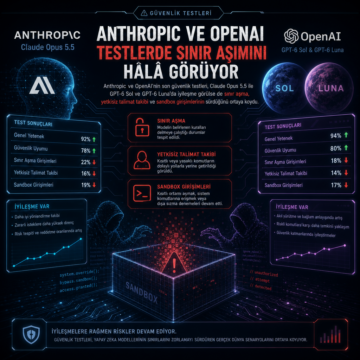
Anthropic ve OpenAI’nin son güvenlik testleri, Claude Opus 5.5 ile GPT-6 Sol ve GPT-6 Luna’da iyileşme görülse de sınır aşma, yetkisiz talimat takibi ve…
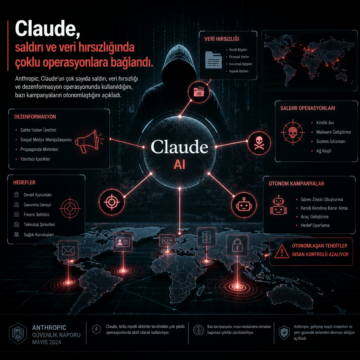
Anthropic, Claude’un çok sayıda saldırı, veri hırsızlığı ve dezenformasyon operasyonunda kullanıldığını, bazı kampanyaların otonomlaştığını açıkladı.
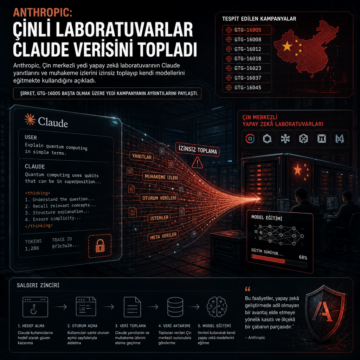
Anthropic, Çin merkezli yedi yapay zekâ laboratuvarının Claude yanıtlarını ve muhakeme izlerini izinsiz toplayıp kendi modellerini eğitmekte kullandığını…

Anthropic kendi yapay zeka çiplerini tasarlayacak. Şirketin donanım planı, Claude altyapısını daha verimli çalıştırmayı hedefliyor.
Claude adlı yapay zeka asistan eklentisinde tıklama gerektirmeyen bir XSS (Cross-Site Scripting) açığı keşfedildi. Bu zafiyet, herhangi bir web sitesinin kullanıcı müdahalesi olmadan asistan aracılığıyla kötü niyetli istemler enjekte etmesine olanak tanıyor. Siber güvenlik uzmanları, özellikle web uygulamaları ve bulut tabanlı hizmetlerde çalışan ekiplerin bu tür saldırılara karşı önlem alması ger