Cisco Talos, 28 Ekim’de yayımladığı incelemede saldırganların Cisco SD-WAN açığını kullanarak KeyDrift zararlısını sistemlere yerleştirdiğini ve…
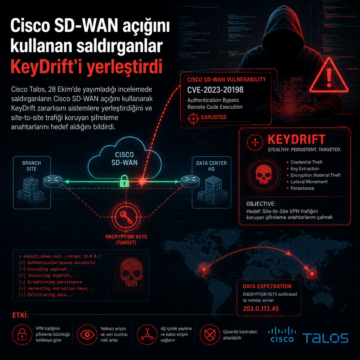


Cisco Talos, 28 Ekim’de yayımladığı incelemede saldırganların Cisco SD-WAN açığını kullanarak KeyDrift zararlısını sistemlere yerleştirdiğini ve…
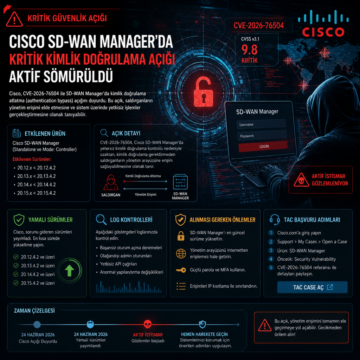
Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
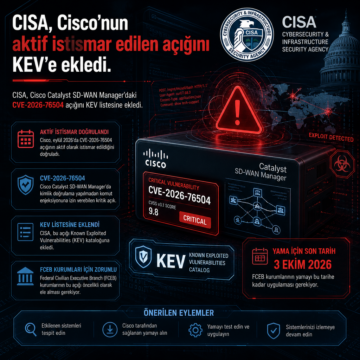
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.

Cisco Catalyst SD-WAN cihazlarında bulunan CVE-2026-20245 zero-day açığı, hedef sistemlerde root yetkisi ele geçirilmesine imkan tanıyor. İstismar, yetkili kullanıcıların hazırladığı kötü amaçlı dosyalar yoluyla gerçekleşiyor ve saldırganlar, sistem izlerini silerek uzun süre fark edilmeden kalabiliyor. Bu durum, ağ cihazlarının güvenliğine yönelik yeni tehditlerin ve derinlemesine analiz eksikliğinin altını çiziyor.

Cisco SD-WAN yönetim aracında bulunan CVE-2026-20245 kodlu komut enjeksiyonu açığı, yerel yetkili saldırganlar tarafından aktif şekilde istismar ediliyor. Bu durum, özellikle kurumsal ağlarda root yetkisiyle komut çalıştırma riskini artırıyor. Henüz bir yama yayımlanmamış olması, güvenlik ekiplerinin erişim kontrollerini sıkılaştırması ve logları dikkatle izlemesi gerektiğini gösteriyor.
Cisco Catalyst SD-WAN bileşenlerinde kritik bir sıfır-gün açığı aktif olarak istismar ediliyor. ABD eğitim ve sağlık sektörlerinden Rusya’daki kurumlara kadar geniş bir yelpazede yeni saldırı kampanyaları tespit edildi. Bu gelişmeler, ağ segmentasyonu, olay müdahale ve bulut güvenliği alanlarında acil önlemler alınması gerektiğini gösteriyor.
CISA, Synacor Zimbra, Versa Concerto SD-WAN, Vitejs ve eslint-config-prettier gibi popüler yazılımlarda tespit edilen dört güvenlik açığını Bilinen İstismar Edilen Açıklar (KEV) kataloğuna dahil etti. Özellikle tedarik zinciri saldırısı içeren eslint-config-prettier açığı, npm ekosisteminde ciddi riskler oluşturuyor. Kurumların 12 Şubat 2026 tarihine kadar gerekli yamaları uygulaması gerekiyor.