

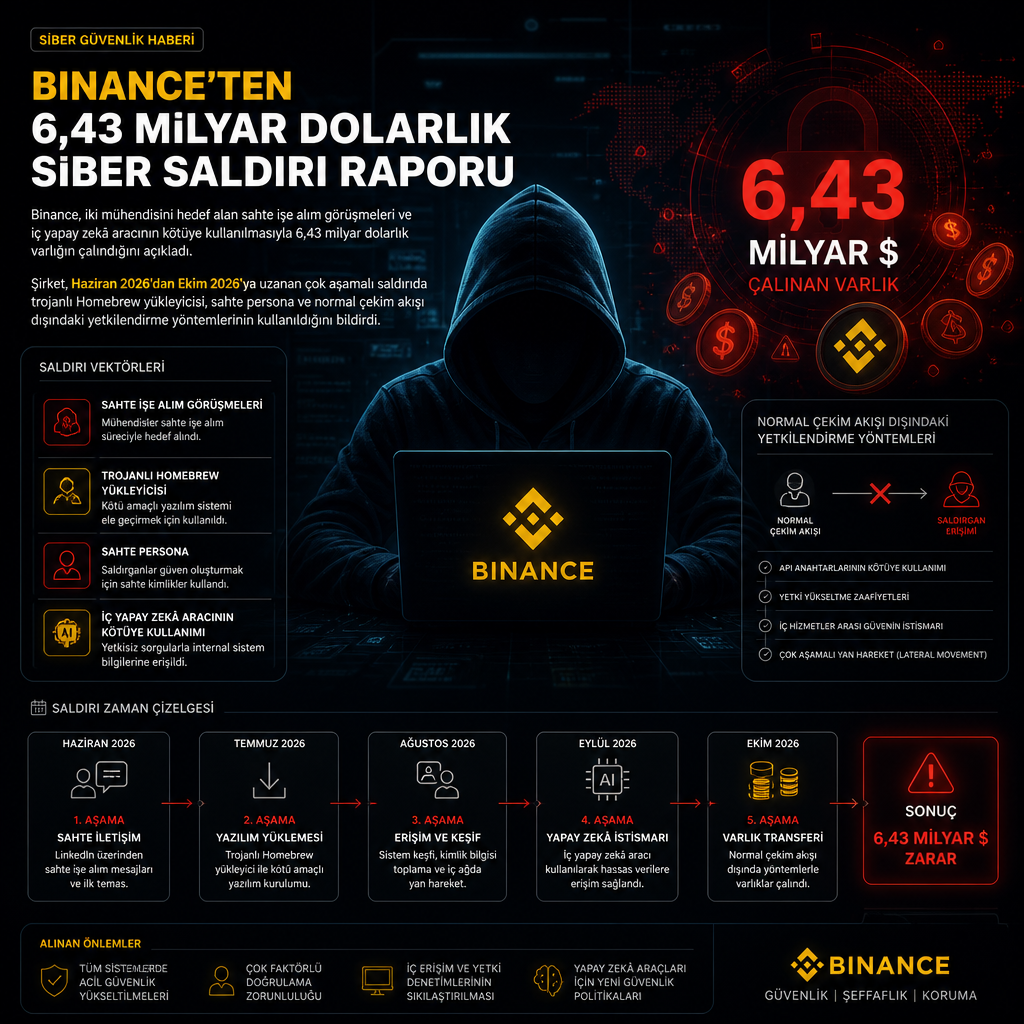
Binance, iki mühendisini hedef alan sahte işe alım görüşmeleri, zararlı yazılım indirmeleri ve iç yapay zekâ aracının kötüye kullanılmasıyla 6,43 milyar dolarlık varlığın çalındığını açıkladı. Şirketin aktardığına göre saldırı tek bir sızıntıdan değil, Haziran 2026’dan Ekim 2026’ya uzanan çok aşamalı bir operasyon zincirinden oluştu.
Dünya çapındaki en büyük kripto para borsasının cüzdan altyapısı hedef alındı. Binance, saldırganların sahte iş görüşmeleri, ele geçirilmiş geliştirme araçları, endpoint ele geçirme, kötü amaçlı yazılım indirmeleri, uzlaşmış iç yapay zekâ araçları ve normal çekim sürecinin dışına çıkan yetkilendirme yöntemlerini birlikte kullandığını belirtti. Şirket, bunun tekil bir oltalama girişimi değil, farklı tekniklerin ardışık biçimde bir araya getirildiği bir kampanya olduğunu vurguladı.
İlk temas yazılım zincirinden geldi
Saldırının başlangıcı, Wallet DevOps ekibinde çalışan ve kaynak metinde “Engineer A” olarak anılan bir mühendisin, arama motorunda yaptığı sorgu sonrası popüler bir yapay zekâ aracı kurmak için trojanlı bir Homebrew yükleyicisi indirmesine kadar uzandı. Olay Haziran 2026’da yaşandı. Binance, saldırıyı fark ettiğini ve ihtiyati tedbir olarak ilgili tüm kimlik bilgilerini döndürdüğünü söyledi. Buna karşın, mühendisin rolü ve cüzdan altyapısındaki çalışma arkadaşlarına dair bilgilerin saldırganın eline geçtiği ifade edildi.
Şirketin anlatımına göre bu ilk aşama, tedarik zinciri üzerinden yürüyen bir uzlaşma senaryosuydu. Saldırgan, meşru görünen bir yazılım kurulumunu ele geçirilmiş bir yükleyiciye dönüştürdü ve kurulum aşamasında sisteme sızdı. Böylece yalnızca kötü amaçlı yazılım çalıştırmakla kalmadı, aynı zamanda cüzdan geliştirme ortamında kimlerin hangi bileşenlere eriştiğine dair bilgi de topladı.
Binance, saldırganın ele geçirilen ortamda gelişmiş gizleme ve kaçınma teknikleri kullandığını bildirdi. Bunlar arasında meşru bir geliştirme aracı bileşeninin zehirlenmiş bir sürümle değiştirilmesi, komut çalıştırılması ve saldırganın kontrol ettiği harici bir sunucuyla iletişim kurulması yer aldı. Şirket, saldırganın iz bırakmamak için uzlaşmaya ilişkin adli artefaktları da sildiğini aktardı.
İkinci aşama Eylül 2026’da başladı. Bu kez saldırgan, yasal bir iş arama platformu üzerinden başka bir mühendise, “Engineer B”ye, Project Director kimliğiyle yaklaştı. Sahte persona, önce bir insan kaynakları temsilcisiyle ilk tur görüşme ayarladı. Ardından, var olmayan bir şirketin CEO’su olduğunu iddia eden bir kişiyle ikinci tur görüşme planlandı. Binance, bu uydurma şirketin ayrıntılarını paylaşmadı.
İlk turdaki görüntülü görüşmede insan kaynakları temsilcisinin, güven oluşturmak için sosyal medya hesabı üzerinden kişisel fotoğraf ve videolar paylaştığı aktarıldı. İkinci tur ise popüler bir sohbet uygulaması üzerinden yürütüldü. Görüşmenin sonuna doğru Engineer B’ye, iş bilgisayarına kötü amaçlı kod deposu içeren bir “görev” indirmesi söylendi. Binance, bu deponun kurulum sürecinde çalışan zararlı kod içerdiğini ve bunun izinsiz bir dizi işlemi tetiklediğini belirtti.
Ele geçirilmeyen bir saldırı olmadı. Zararlı yazılım, meşru bir geliştirme aracı bileşeninin zehirlenmiş bir sürümle değiştirilmesi dahil olmak üzere gelişmiş gizleme ve kaçınma teknikleri kullandı. Bu yöntemle komut çalıştırdı, saldırganın kontrol ettiği harici bir sunucuyla iletişim kurdu ve uzlaşmaya ilişkin adli artefaktları silerek iz bırakmamaya çalıştı.
Cüzdan altyapısına uzanan zincir
Binance’in iç incelemesine göre saldırı 20 Ekim 2026’da yeni bir aşamaya geçti. Saldırgan, Engineer B’nin ele geçirilmiş bilgisayarını kullanarak iç yapay zekâ aracını istismar etti ve Engineer A ile bir başka Wallet Software Engineer C üzerinde kontrol elde etti. Şirket, kısa süre sonra saldırganın Wallet DevOps mühendisi A’nın bilgisayarında bir container deployment permission token bulduğunu anlattı.
29 Ekim’de 17.15 ile 19.56 arasında saldırgan, Software Engineer C’nin bilgisayarına giriş yaptı. Ardından Wallet DevOps Engineer A’dan çalınan kimlik bilgilerini kullandı, bir container dağıttı ve saldırıyı başlatan kötü amaçlı scripti çalıştırdı. Binance, bu adımın ardından saldırganın iç cüzdan imzalama servisine yetkisiz erişim elde ettiğini ve normal çekim akışı dışında işlemler başlatabildiğini kaydetti.
Şirket, saldırıdan etkilenen cüzdan sistemini yeni bir ortamda yeniden kurduğunu, iç yapay zekâ aracını ve erişim kontrollerini baştan inşa ettiğini açıkladı. 3 Kasım itibarıyla yapılan ek işlemler arasında etkilenen cihazların değiştirilmesi, ilgili mühendislerin kimlik bilgileri ve token’larının devre dışı bırakılması, tüm çalışan cihazlarında gelişmiş güvenlik taramalarının tamamlanması ve yapay zekâ tabanlı davranış anomali tespitinin güçlendirilmesi yer aldı. Binance ayrıca wallet-service risk kontrollerini sıkılaştırdığını ve kolluk kuvvetleri, blockchain istihbarat şirketleri ile sektör ortaklarıyla çalışarak etkilenen varlıkları izleyip dondurmaya yönelik adımlar attığını bildirdi.
Binance, saldırı yolunda kullanıldığı belirlenen giriş noktalarının kapatıldığını, saldırı zincirine dokunan sistemlerin yeniden kurulduğunu veya değiştirildiğini söyledi. Şirket, cihaz kontrollerini sıkılaştırdığını, cüzdan hizmeti risk kontrollerini güçlendirdiğini ve yapay zekâ destekli davranış anomali izlemesini genişlettiğini de ekledi. Güvenlik yatırımlarını da artırdığını, özellikle yapay zekâ destekli tespit, uç nokta koruması, geliştirici ortamı güvenliği ve davranışsal anomali izleme alanlarına daha fazla kaynak ayıracağını duyurdu.
Binance’in yıl başından bu yana Kuzey Kore bağlantılı olduğu değerlendirilen 57 siber tehdit vakasını boşa çıkardığı tahmin ediliyor. Şirket, kripto para sektörünü hedef alan kampanyalarda sahte iş görüşmeleri, popüler geliştirici araçları gibi görünen zararlı yazılımlar, ele geçirilmiş yazılım paketleri ve tarayıcı eklentileri, sahte video konferans uygulamaları ile kimlik bilgisi çalmaya ya da uzaktan erişim zararlısı yüklemeye dönük sosyal mühendislik çalışmaları kullanıldığını aktardı.
Yapılan son analizlerde, benzer Kuzey Kore bağlantılı sahte görüşme senaryolarının son 18 ayda 14,3 milyon dolardan fazla kayba yol açtığı değerlendiriliyor. Chainalysis’te kıdemli istihbarat analisti Tom McLouth, çok sayıda başka iş görüşmesi uzlaşmasının da cüzdan ihlallerine dönüştüğünü söyledi. Şirkete göre, on binlerce dolardan milyonlara uzanan daha küçük kayıplar, Kuzey Koreli tehdit aktörlerinin yöntemlerini olgunlaştırmasına yardımcı oldu ve bu süreç sonunda tarihin en büyük soygunlarından biri gerçekleştirildi.
Chainalysis, daha önceki küçük ölçekli uzlaşmalarda özel anahtarların sahte görüşmenin ardından bulut depolama alanlarından çalındığını da belirtti. Bu durum, saldırganların erişiminin yerel dosyalarla sınırlı kalmadığını, bulut ortamlarına kadar uzandığını gösterdi. Şirket, bu erken vakaların Kuzey Koreli aktörlerin yöntemlerini daha yüksek değerli hedeflere karşı keskinleştirmesini sağladığını ifade etti. Sahte görüşme düzeneklerinin, sahte IT istihdam planları ve kripto para aklama faaliyetlerini de içeren daha geniş bir ekosistemin yalnızca bir parçası olduğu vurgulandı.
Chainalysis’in aktardığına göre bazı operasyonlarda EtherHiding tekniği de kullanıldı. Bu yöntem, kurban bilgisayarları ile saldırganın yönettiği altyapı arasında dayanıklı bir komuta-kontrol kanalı kuruyor. Ağustos 2026’da tespit edilen NullReceiver adlı varyantta ise C2 iletişim talimatı, kimsenin kontrol etmediği uydurma bir hedef adresin içine gömülüyordu.
Başka bir teknik, komuta-kontrol iletişimini iki blokzincire yayarak yedeklilik oluşturuyor. TRON ve Aptos üzerinde yer alan işaretler, enfekte cihazı üçüncü bir blokzincir olan BSC’ye yönlendiriyor; zararlı yük de oradan çekiliyor. Chainalysis, saldırganın TRON ve Aptos üzerinde BSC’deki bir işleme işaret eden yönlendiriciler yerleştirdiğini, cihaz TRON’dan aradığını bulamazsa yedek olarak Aptos’a döndüğünü anlattı. Her iki durumda da hedef, yükün bulunduğu BSC’ye ulaşıyor.