

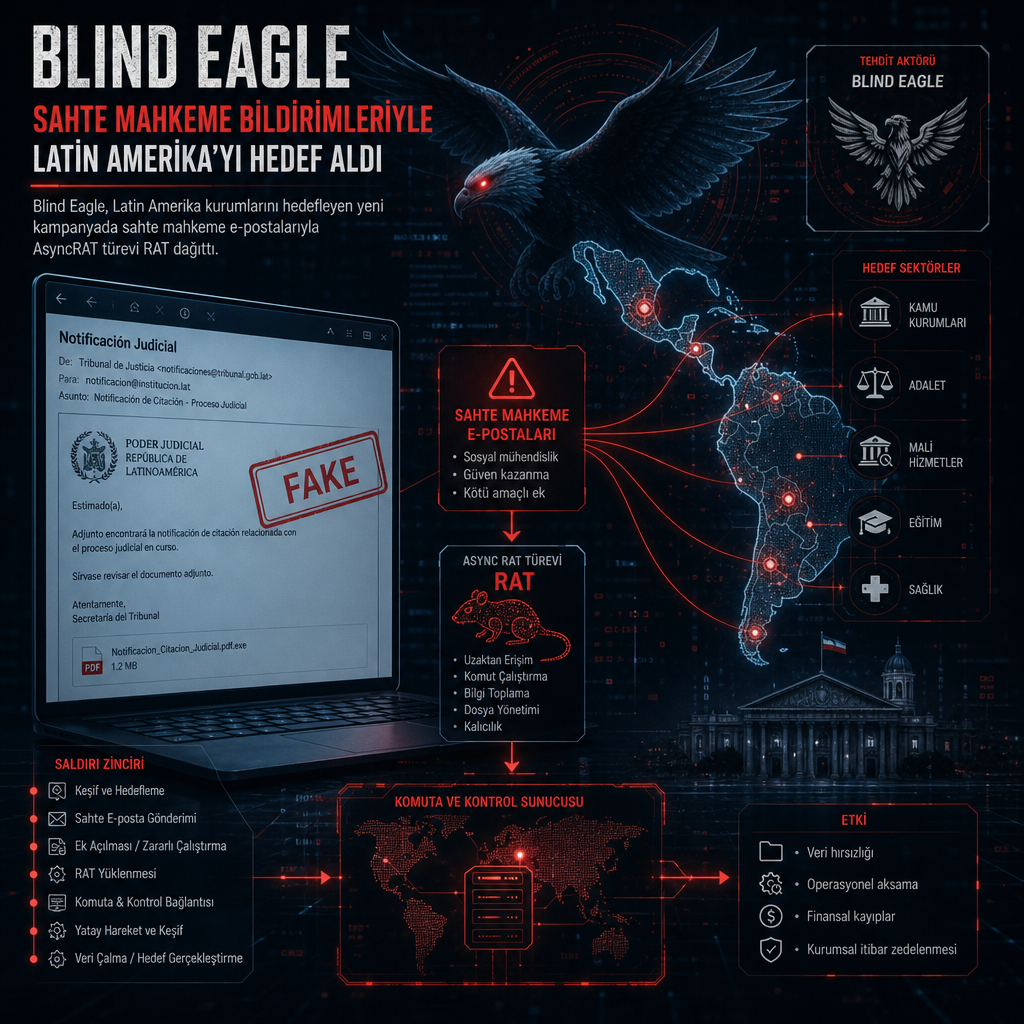
Latin Amerika’daki kurumları hedef alan yeni Blind Eagle kampanyasında, mahkeme ve idari işlem kılığına sokulmuş oltalama e-postalarıyla AsyncRAT ve DCRat ailesiyle akrabalık taşıyan bir uzak erişim truva atı dağıtıldı. Zenox’un The Hacker News ile paylaştığı rapora göre saldırıda Portekizce ve İspanyolca oltalar kullanıldı; bunlar mahkeme bildirimleri, savcılık uyarıları, tutela işlemleri ve idari belgeleri andırıyordu.
İspanyolca konuşan ve 2018’den bu yana etkin olduğu değerlendirilen Blind Eagle, APT-C-36 olarak da biliniyor. Grup daha önce spear-phishing e-postalarıyla AsyncRAT, BitRAT, Lime RAT, NjRAT, Quasar RAT ve Remcos RAT gibi hazır RAT ailesi araçlarını dağıttı. Bu kampanyada da saldırı zinciri, dava, sözleşme, adli işlem ya da kurumsal başvurularla ilgilenen kişilere yöneltilen e-postalarla başladı. Hedef, alıcının ekli dosyayı açmasını sağlamaktı.
Zenox’un incelemesine göre kampanya, araştırmacıların izini sürdüğü 12 sahte e-postadan oluşan örnek set üzerinden yeniden kuruldu. Laboratuvar çalışması yaklaşık yedi gün sürdü. Şirket, bu e-postaların tamamının Kolombiya’yı hedeflemediğini, ancak ülkenin saldırganlar için öncelikli hedef olmaya devam ettiğini de aktardı.
Sahte savcılık sayfasından RAM’de çalışan RAT’a
İncelenen örneklerden birinde Kolombiya yargı sistemini taklit eden XHTML dosyası, silahlandırılmış bir SVG görseli olarak kullanıldı. Dosya açıldığında, Kolombiya’nın Fiscalía General de la Nación kurumunu, yani Başsavcılık Ofisi’ni taklit eden sahte bir web sayfası yükleniyor. Saldırganlar bu aşamada HTML smuggling tekniğine başvurarak ZIP arşivini tarayıcı içinde yerelde oluşturdu ve ZipCrypto kullandı; böylece e-posta güvenlik kontrollerini aşmayı hedefledi.
ZIP arşivinin içinde, Network Configuration Auditor sürüm 2.7.298 gibi davranan bir JavaScript dropper yer alıyor. Kod; sistem sürümü, ağ profili, kurulum tarihi, bellek miktarı, bilgisayar adı, ortam değişkenleri ve Portekizce ile İspanyolca yerelleştirilmiş dizinler gibi bilgileri topluyor. Bu aşama, hedef makinenin ortamını tanımaya ve sonraki yük için hazırlık yapmaya yarıyor.
Dropper çalıştığında bir Visual Basic Script devreye giriyor. Betik, Windows Antimalware Scan Interface ile Event Tracing for Windows mekanizmalarını atlatmaya dönük işlemler yürütürken ekranda sahte bir ceza sayfası gösteriyor. Aynı anda orijinal XHTML dosyası siliniyor, Mark of the Web meta verisi temizleniyor ve Windows Başlangıç klasörüne kalıcılık yerleştiriliyor. Böylece kod, sistem her açıldığında otomatik çalışacak hale geliyor.
Saldırının son aşamasında PowerShell kullanılarak final RAT yükü belleğe çözülüp çalıştırılıyor. Analiz, bu truva atının AsyncRAT türevi olduğunu ve DCRat soyuna işaret ettiğini ortaya koydu. Kod yapısı, yapılandırma alanları, derleme özellikleri ve gözlenen davranışlar bu sınıflandırmayı destekledi.
Zenox, saldırı zincirinin hedefli biçimde tasarlandığını, ancak gerçek dünyadaki hedeflerde bu saldırıların başarıya ulaşıp ulaşmadığını doğrulayamadığını bildirdi. Kampanyanın adli, mali, idari ve eğitim kurumlarını hedeflemesi, operasyona son derece hassas hukuki, finansal ve kurumsal verilere erişim sağlayabiliyor.
Brazil altyapısı, Kolombiya odağı ve 3.300’e yakın e-posta
Rapor, kampanyanın Brezilya merkezli bir operasyon kümesiyle bağlantılı olduğuna dair güçlü göstergeler taşıdığını aktardı. Portekizce ve İspanyolca oltalar, Brezilya altyapısı, operasyonel zaman dilimi ve bölgesel kurban profili bu değerlendirmeyi destekleyen unsurlar arasında sayıldı. Zenox, bu öğelerin APT-C-36 operasyonuna işaret ettiğini belirtti.
Teknik altyapıda bir alan adı Cloudflare arkasında korumalı dağıtım noktası olarak kullanılırken, başka bir alan adı doğrudan C&C sunucusuna bağlandı. İncelemede bu sunucuyla ilişkili olarak 45.146.81.142 adresi ve 4782, 5357 ile 5985 numaralı portlar da kayda geçti. Yapı, .NET Framework 4.8 ile uyumlu PE64 biçiminde derlenmişti ve gizleme ile sanallaştırma teknikleriyle güçlendirilmişti.
Kampanya döneminde, geç ekim ile erken kasım 2026 arasında, yaklaşık 3.300 kötü amaçlı e-posta içeren geniş ölçekli bir oltalama dalgası gözlendi. Zenox, bu iletilerin hepsinin Kolombiya’yı hedeflemediğini kaydetti. Buna rağmen ülke, Blind Eagle için öncelikli bir hedef olarak kaldı.
Zenox güvenlik araştırmacısı Gabriel Alves, bunun nedenlerinden birinin Kolombiya’daki kritik, kamu, finans ve özel sektör altyapısının bazı bölümlerinde görülen yapısal zafiyetler ve dengesiz güvenlik olgunluğu olduğunu söyledi. Alves’e göre bu koşullar, başarılı sızma ihtimalini artırıyor ve saldırganlara hassas veri, fon ya da ele geçirilmiş kimlik bilgilerini yeniden kullanma fırsatı veriyor. Araştırmacı, bölgedeki tehdit aktörlerinin Kolombiya bağlamına aşinalığının da tabloyla uyumlu olduğunu belirtti.
Blind Eagle, daha önce de AsyncRAT, BitRAT, Lime RAT, NjRAT, Quasar RAT ve Remcos RAT gibi hazır RAT araçlarını spear-phishing kampanyalarıyla yaymıştı. Bu yeni dalga da aynı yöntemi sürdürüyor; ancak bu kez adli, mali, idari ve eğitim kurumlarını hedefleyen daha yerelleştirilmiş sahte belgeler kullanılıyor.