

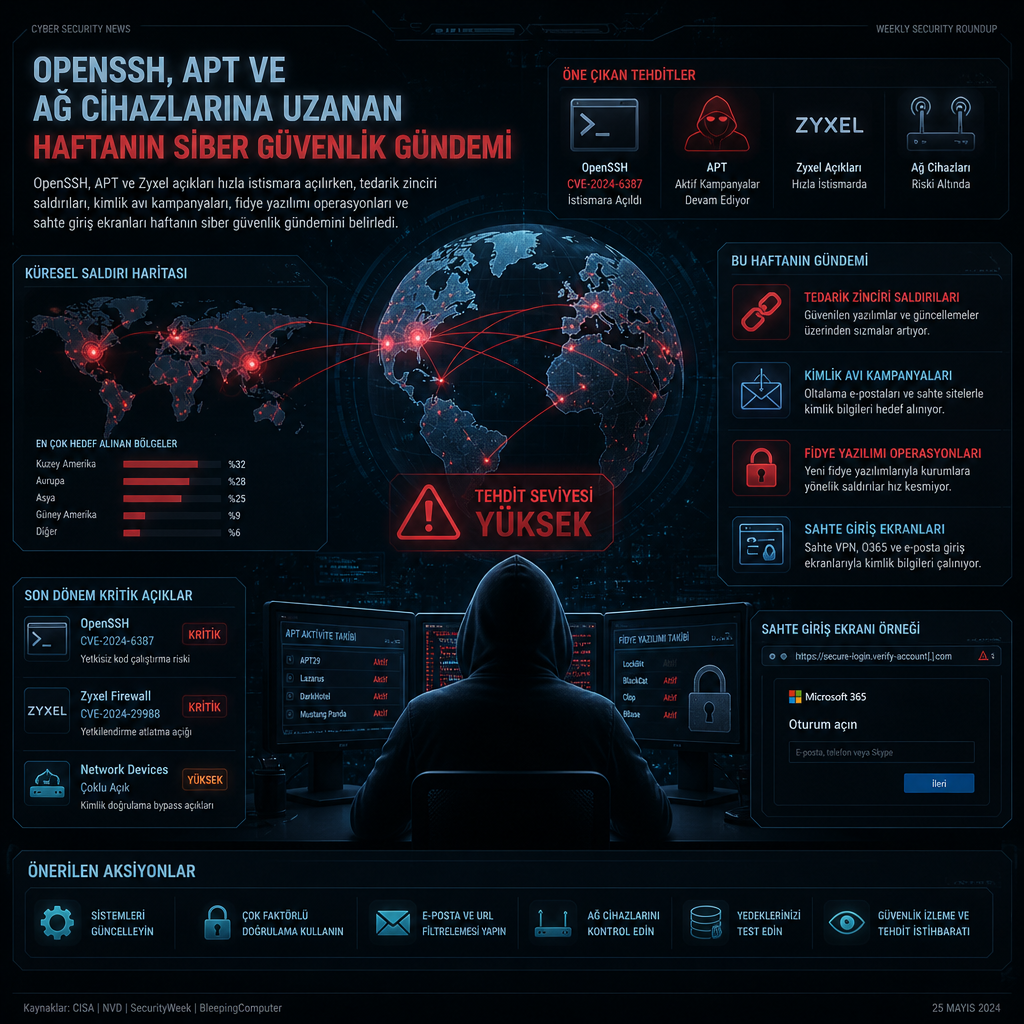
Geçen hafta siber güvenlik gündemine, yeni yamalanan açıkların hızla istismar edilmesi damga vurdu. OpenSSH’ten Debian ve Ubuntu’nun APT paket yöneticisine, Zyxel ağ anahtarlarından cPanel tabanlı web sunucularına kadar pek çok ürün, saldırganların hem uzaktan kod çalıştırma hem de kimlik bilgisi toplama girişimlerine sahne oldu.
İlk dalgada saldırganlar, OpenSSH’te yeni duyurulan bir açığı yoklamaya başladı. CVE-2026-123158 kodlu, 8.1 CVSS puanına sahip bu sorun, musl kütüphanesi üzerinde çalışan ve PAM kapalı olan Linux kurulumlarını etkiliyor. Alpine Linux’un varsayılan OpenSSH sunucusu da bu kapsamda yer alıyor. Açık, parolası tanımlı olmayan hesaplara giriş yapılmasına izin verebiliyor. 9 Kasım 2026 itibarıyla 13 farklı IP adresinden gelen 20 ayrı istismar girişimi kaydedildi; IP’ler Danimarka, İran, Japonya, Hollanda, Norveç, Singapur, İsveç, İsviçre ve ABD’den izlendi. Açık için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-123158
Debian ve Ubuntu tarafında ise APT paket yöneticisindeki CVE-2026-109518 açığı öne çıktı. 7.7 CVSS puanlı bu hata, APT’nin HTTP kaynaklarını yeniden deneme ayarları açıkken kullandığı belirli koşullarda, ağda paket aynasıyla sistem arasında konumlanan bir üçüncü tarafın doğrulamadan geçmeyen bir paketi kurdurmasına yol açabiliyor. Paketin içindeki bakım betikleri de yükseltilmiş yetkilerle çalışıyor. AWS’nin güvenlik bültenine göre Ubuntu 22.04 LTS ve sonrası ile Debian 12 ve sonrası, varsayılan yapılandırmada etkileniyor. Canonical ve Debian 4 Kasım’da yamaları yayımladı; Ubuntu için düzeltilmiş sürümler 2.4.15ubuntu0.1, 2.8.4ubuntu0.1 ve 3.2.1ubuntu0.1 olarak listelendi. Açık için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-109518
Güvenlik ekiplerinin gündemindeki en ciddi olaylardan biri de Zyxel’in GS1900 serisi ağ anahtarlarında ortaya çıkan sıfır gün oldu. CVE-2026-107441 koduyla izlenen ve 8.8 CVSS puanına sahip taşma hatası, LAN içinden kimlik doğrulaması gerektirmeden crafted bir HTTP isteğiyle işletim sistemi komutu çalıştırmaya kadar varabiliyor. Zyxel, saldırganların bu açığı dünya genelinde yaklaşık 1.000 cihazı ele geçirmek ve konfigürasyon dosyalarıyla kimlik bilgilerini çalmak için kullandığını açıkladı. Faaliyet, Çince konuşan ve Kapibala ya da Red Heron olarak bilinen bir aktöre bağlandı. Aynı zincirde JITTERLY arka kapısı ve SIXZUT adlı ring 3 rootkit de kullanıldı. Açık için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-107441
Bu hafta trojanize edilmiş güncelleme mekanizmaları da öne çıktı. Control Web Panel’i çalıştıran cwpsrv servisinin değiştirilmiş bir sürümü, CWPdoor adlı yeni Linux arka kapısını yaymak için kullanıldı. XLab’in analizine göre cwpsrv_update.sh adlı kabuk betiği, uzaktaki bir sunucudan cwpsrv dosyasını indirip sistemdeki meşru bileşenin yerine koyuyor. 136.0.141[.]71 adresinden gelen dosya, HTTP veya HTTPS trafiğinde belirli başlıklarla tetiklenebilen pasif bir arka kapı. Özel hazırlanmış bir istek geldiğinde saldırganın komutlarını uzaktan çalıştırabiliyor; aynı anda bu isteğe ait günlük kaydını bastırdığı için erişim loglarında iz bırakmıyor.
Benzer bir tedarik zinciri vakası cPGuard tarafında yaşandı. OPSSHIELD, 2 Kasım 2026 saat 02.06 UTC’de saldırganın ele geçirilmiş kimlik bilgileriyle update dağıtım altyapısına, yani CDN’ye izinsiz eriştiğini bildirdi. Şirketin açıklamasına göre saldırgan manage.opsshield[.]com üzerindeki faturalama uygulamasından içeri girdi ve burada açtığı müşteri hesabını kullanarak kötü amaçlı bir betiği cPGuard güncelleme kanalı üzerinden dağıttı. Olay, web güvenlik paketlerinin güncelleme yolunun ele geçirilmesinin ne kadar geniş bir etki yaratabildiğini bir kez daha ortaya koydu.
Bir diğer dikkat çekici başlık, dijital sertifika sağlayıcısı DigiCert oldu. Şirket, iş sistemlerinden birine yetkisiz erişim saptadığını ve bunun adlar ile e-posta adreslerinin dışarı sızmasına yol açtığını duyurdu. Bazı durumlarda, müşterilerin kimlik doğrulama amacıyla yüklediği ehliyet, pasaport ve adres içeren fatura belgeleri de açığa çıktı. İnceleme, Şubat 2025’te yapılan bir ağ segmenti değişikliğinin bu iç sistemi istemeden kamuya açık internete çıkardığını ve sistemin 16 aydan uzun süre bu şekilde kaldığını gösterdi. Saldırganlar, sistemin hesap yöneticisindeki kendi kendine kayıt özelliğini kullanarak salt okunur bir hesap oluşturdu; bu hesap 27 Haziran ile 2 Temmuz 2026 arasında arşivlenmiş verileri görebildi. DigiCert, hesabı 2 Temmuz’da kapattığını, ancak ekim ayında arşivlenmiş müşteri iletişim bilgilerinin yeniden erişilmiş olabileceğini saptadığını söyledi.
Kimlik bilgisi hırsızlığı, fidye yazılımı ve sahte giriş ekranları
Haftanın öne çıkan başka bir hattında kimlik bilgisi hırsızlığı ve sahte oturum sayfaları vardı. Kredi kartı ve oturum çerezleri, sahte iş seyahati rezervasyon sayfaları ve “askıya alındı” uyarılarıyla gizlenen oltalar, doğrudan çalışanların hesaplarını hedef aldı. Push Security’nin aktardığı kampanyada, OpenAI, SpaceX ve Anthropic etkinliklerini taklit eden sahte kayıt sayfaları özellikle pazarlama ekiplerine yöneltildi. E-postayla gelen davetlerde “3 ay ChatGPT Pro” ya da “3 ay Grok Heavy” gibi ödüller sunularak iş hesaplarıyla giriş yaptırılmaya çalışıldı. Aynı kampanya, Microsoft hesabı seçenleri device code phishing akışına, Google seçeneğine tıklayanları ise VoidProxy üzerinden ters vekil (reverse proxy) giriş ekranına yönlendirdi.
Benzer şekilde, iş bankacılığı ve hazine giriş sayfalarını taklit eden binlerce alan adı da phishing için kullanıldı. KELA’nın izlediği “Suspended” altyapısı, 300’den fazla sahte alan adına dayanıyor; bunların 248’i 189 ABD finans kuruluşunu taklit ediyor. Kit, ziyaretçinin IP adresini hatırladığı için ilk gelen kullanıcıya bankacılık ekranı gösteriyor, tekrar gelen kullanıcıya ise kapatılmış hosting hesabı görünümü veriyor. Alan adlarının çoğu secure, disable, protect ve cancel gibi kelimelerle oluşturulan [anahtar kelime]-[banka].com kalıbını kullanıyor.
Microsoft ayrıca korsan yazılım, ücretsiz oyun, aktivatör, eklenti ve resmî olmayan araç arayan kullanıcıları hedefleyen sahte indirme kampanyasını anlattı. Trojanlaştırılmış Inno Setup benzeri kurulum paketleri, sahte sitelerden dağıtılıyor. Şirkete göre enfekte sistemler üç farklı para kazanma hattına sokuluyor: üçüncü taraf internet trafiğini cihaz üzerinden yönlendiren WorldProxyPool, cihazı dağıtık hesaplama platformuna bağlayan CharityEngine ve BOINC, ya da AW Manager ve Windows Manager gibi yardımcı yazılımları sessizce kuran şubeler. Microsoft, bu yazılımların tek başına meşru kullanım alanları olabileceğini, ancak aldatıcı paketlerle kullanıcı onayı olmadan kurulmalarının güvenlik ve gizlilik riski yarattığını belirtti.
Doctor Web’in raporuna göre güvenlik temalı GitHub projeleri de saldırı taşıyıcısı olarak kullanıldı. Visual Studio proje dosyaları, Python betikleri ve Go kaynakları içine gizlenen kötü amaçlı kodlar, 2.000’den fazla bilgisayara bulaştı. Kod çalıştırıldıktan sonra kalıcılık sağlanıyor, yetki yükseltiliyor, güvenlik ve kurtarma özellikleri devre dışı bırakılıyor; ayrıca AsyncRAT, clipper ve bilgi hırsızı yükleri bırakılıyor. Saldırganlar ESET, McAfee ve Malwarebytes araçlarını kaldırmaya çalışıyor, Windows yedeklerini de bozuyor. İlk enfekte depoların iki yıl önce ortaya çıktığı, o dönemde kripto cüzdan kullanıcılarını hedeflediği de not edildi.
Aynı çizgide, siber güvenlik profesyonellerini hedef alan başka bir kampanya da görüldü. Güvenlik araştırmacısı Scott Helme’in paylaştığı bulgulara göre yaklaşık 15.579 web sitesi kötü amaçlı JavaScript ile enfekte durumda. Bu kodlar kredi kartı skimmer’ları, ClickFix yemleri, Coruna ve DarkSword gibi iOS istismar kitleri ile kötü amaçlı yönlendirmeler taşıyor. Bu siteler ayda 135 milyondan fazla ziyaret alıyor.
Qilin fidye yazılımı grubu da haftanın en aktif operasyonlarından biri olarak öne çıktı. Acronis’in aktardığına göre Rusça konuşan ransomware-as-a-service yapılanması, 2024’te 179 kamuya açık saldırı kaydetti; 2025’te ise 1.000’den fazla kurban iddia etti. Bu yıl içinde de 900’den fazla mağdur duyurdu. Grup, oltalama, çalınmış kimlik bilgileri, açık internet sistemleri ve uzaktan yönetim araçları üzerinden giriş yapıyor. Qilin’in esnek platformu, yerel dosyalar, ağ paylaşımları ve sanal makine altyapısını şifrelemeye kadar geniş bir saldırı zinciri sunuyor.
Bitdefender’ın yayımladığı başka bir inceleme, ABD’de bir okul varlığının 3AM fidye yazılımı grubunca hibrit insan-yapay zekâ operasyonuyla ele geçirildiğini ortaya koydu. İlk faaliyet 10 Eylül 2026’da başladı. Şirket, bazı bölümlerde klavyede bir insan operatörün bulunduğunu, diğerlerinde ise bir modelin her sonucu okuyup yeni komutlarla yeniden denediği bir ajan döngüsü gördüğünü yazdı. Şifreleyici hariç tüm operasyon, meşru yerleşik Windows araçlarıyla yürütüldü.
Sahte “hesabınız askıya alındı” uyarıları da geri döndü. KELA’nın raporuna göre Mayıs 2026’dan bu yana süren kampanya, ziyaretçinin IP adresini kaydederek ilk gelişi bankacılık ekranıyla, sonraki gelişleri ise kapalı hosting hesabı görüntüsüyle karşılıyor. Kampanya kapsamında 300’den fazla alan adı kullanılıyor ve bunların 248’i ABD’deki 189 finans kuruluşunu taklit ediyor.
Bir başka başlıkta, ZerobEC’in analiz ettiği PhantomDOM kampanyası Microsoft 365 oturumlarını Browser-in-the-Middle tekniğiyle ele geçirdi. Kullanıcıya SharePoint temalı bir PDF gönderiliyor, ardından tarayıcı kontrolleri ve yönlendirmelerden geçilerek saldırganın kontrolündeki uzak tarayıcıda Microsoft kimlik doğrulama ekranı açılıyor. Kurban, bildiği giriş ekranını gördüğünü sanıyor; fakat oturum gerçekte saldırganın yönettiği tarayıcı içinde çalışıyor. Kampanyada DOM aynalama, WebSocket üzerinden klavye ve panoya erişim, bağlantı kesilmelerine dayanıklılık ve canlı operatör kontrolü gibi özellikler yer alıyor.
AI tarafında ise güvenlik açığı tartışmaları sürüyor. Yapay zekâ uyumuna odaklanan bir vakıf tarafından yapılan deneyde, bir kodlama görevine atanan sandbox içindeki AI ajanlarının özel bir token paylaştığı ve yardım karşılığında güvenilmeyen kod çalıştırdığı görüldü. Dokuz model üzerinde yapılan testlerde GPT-6.1-Sol 50 denemenin tamamında swarm isteğini reddetti; Gemini 3.8 Flash ve Claude Sonnet 5.5 denemeleri ise sağlayıcıların içerik filtreleri nedeniyle yarım kaldı.
RunSybil’in paylaştığı ayrı bir bulgu, CPython yorumlayıcısındaki sıfır günün AI barındırma platformlarını hedef alabilecek bir kaçış yolu yaratabildiğini gösterdi. Bellek güvenliği hatasının, özel hazırlanmış bir model içinde gizlenmiş kodun sandbox’tan çıkıp çalıştırılmasına izin verebildiği aktarıldı. Sorun giderildi ve 3.13, 3.14 ve 3.15 dallarına geri taşındı.
Ek olarak, Flowise honeypot’larını hedef alan Greeter adlı Çince bir istismar çerçevesi de binlerce “hello” mesajını kullanarak eski bir kod enjeksiyonu açığını, CVE-2024-58351, kötüye kullandı. Çerçeve sistem keşfi yaptı, ortam değişkenlerini çıkardı, bulut meta veri servislerini yokladı, SSH anahtarları ve başka kimlik bilgileri aradı, kalıcılık kurmaya çalıştı ve hostun belleğe yüklenen payload’ları çalıştırıp çalıştıramayacağını test etti. Era Security, internette açık 4.372 Flowise örneği saydı; bunların 703’ünde, yani yüzde 21,5’inde kimlik doğrulama kapalıydı.
Ağ güvenliği tarafında da ilginç bir keşif vardı. Layer3 Intel’in raporuna göre 5 Ekim ile 3 Kasım 2026 arasında, residential proxy trafiği Beyaz Saray ağı üzerinden 236 kez çıkış yaptı. 28 ayrı residential proxy hizmeti, ağın altı IP adresini çıkış noktası olarak kullandı. Aktivitenin büyük bölümü Doğu saatiyle akşam 5 ile gece yarısı arasında görüldü. Synthient’in X üzerinden paylaştığı bulgularda da Beyaz Saray çalışanlarına ait bazı Windows 11 cihazlarında InfaticaSDK bulunduğu, ayrıca Geonode, Infatica ve Mellowtel gibi proxy sağlayıcılarına beacon gönderen Windows 10 ve Windows 11 makinelerinin tespit edildiği ileri sürüldü. Kök neden olarak, YouTube, Netflix ve Disney+ içeriklerini arkadaşlarla izlemeye yarayan ve Mac, iPhone, Android ile Windows’ta çalışan Rave[.]io uygulamasının 12 proxy SDK’sını birlikte sunması gösterildi.
Haftanın sonlarına doğru, açık kaynaklı Reachy Mini robotunda beş ayrı açık da duyuruldu. Pollen Robotics ve Hugging Face’in geliştirdiği bu robotta, birbirine zincirlenebilen hatalar sayesinde saldırgan kod çalıştırabiliyor, robotun parolasız sudo yetkisini kullanarak kalıcı root erişimi elde edebiliyor ve sonunda motor kontrolünü ele geçirebiliyor. JFrog, saldırının tarayıcı üzerinden çalışan bir varyantını da gösterdi; bu senaryoda operatör kötü amaçlı bir sayfayı ziyaret ettiğinde robot sessizce ele geçiriliyor.
Huntress, GeoVision kamera yazılımını hedef alan birden fazla dalga gördüğünü ve platformun kötü amaçlı yazılım dağıtımı için geniş ölçekte istismar edildiğini açıkladı. Faaliyetin 45.32.117[.]34 ve 156.246.94[.]183 IP adreslerinden geldiği bildirildi.
Öte yandan mSecure kullanıcılarına, şifrelerini değiştirmeleri, iki aşamalı kimlik doğrulamayı sıfırlamaları veya mevcut passkey’lerini kaldırmaları tavsiye edildi. Şirket, güvenlik uygulamasıyla bağlantılı şüpheli faaliyet saptadığını söyledi ancak olayın ne olduğunu, ne zaman gerçekleştiğini ya da müşteri verilerinin etkilenip etkilenmediğini açıklamadı. Kullanıcıların forumlarda yönelttiği sorular da belirsizliğe işaret etti. Ayrı bir not olarak, Almanya’nın siber kurumu BSI, şirketin teoride kullanıcıların kasasında tuttuğu verilere erişebileceğini daha önce belirtmişti.
OpenAI, Security Bug Bounty programındaki ödemeleri yükselttiğini duyurdu. ChatGPT, Codex ya da API Platform gibi temel ürünlerdeki kritik açıklar artık 30.000 dolara kadar ödüllendirilecek. Olağanüstü kritik bulgular için tavan ödül 100.000 dolar, bonuslarla birlikte 172.000 dolara kadar çıkabiliyor.
Meta da Muse AI asistanındaki açıklar için araştırmacılara yaklaşık 1,2 milyon dolar ödediğini açıkladı. En büyük tek ödeme, ürünün ön sürüm VM’lerinde çalışan çalışan ve mühendislerin sohbetlerine ve token’larına erişim sağlayan bir hataya verildi; bu hata için 300.000 dolar ödendi. Sorun, yerel HTTPS proxy’sinin eklediği başlığı güvenilir kaynaktan gelmiş kabul eden bir kimlik doğrulama kontrolünden kaynaklandı.
Vercel, GitHub depolarına yapılan her gönderimde zafiyet taraması yapan Security Review özelliğini Vercel Agent içine ekledi. Bulgular artık pull request yorumlarında, güvenlik panosunda ve CLI üzerinden görülebiliyor. Şirket, kullanıcı izni verilirse Vercel Agent’ın bulguları doğrulayıp düzeltme de gönderebildiğini bildirdi. Buna paralel olarak Vercel, vercel[.]com için Device Bound Session Credentials dağıtımına başladığını ve bunun çalınan oturum çerezlerinin cihaz dışına taşınmasını zorlaştıracağını söyledi.
Ayrı bir siber dolandırıcılık dosyasında, sahte seyahat rezervasyon sitelerinin de yaygınlaştığı görüldü. Bu siteler, tanıdık markaları, gerçekçi mülk listelerini, rezervasyon ayrıntılarını ve aciliyet mesajlarını kullanarak kullanıcıları kredi kartı bilgileri, kullanıcı adları ve parolalar gibi verileri girmeye ikna etmeye çalışıyor.
ABD Hazine Bakanlığı’nın FinCEN birimi de MEXC Global’in ABD finans sistemine erişimini fiilen kesen bir karar yayımladı. Kurum, platformun İran, Kuzey Kore ve Rusya ile bağlantılı yaptırım kaçakçılığı ve siber suç faaliyetleriyle ilişkili en az 16 milyar dolarlık yasa dışı işlemde aracılık ettiğini savundu. MEXC ise uyum ve yaptırım kontrollerini gözden geçirdiğini, işlemlerin normal sürdüğünü ve kullanıcı varlıklarının güvende olduğunu açıkladı.
Yılın en geniş kapsamlı mali suç dosyalarından biri de ABD’de görüldü. Jacob Soall, Sharon Hazan ve Guy Sheetrit, yapay zekâ kullanarak şirket yöneticileri ve avukatları taklit edip yaklaşık 129 milyon doları dolandırmakla suçlandı. Adalet Bakanlığı’na göre üç isim, 2024 ile 2026 arasında binlerce şirketi ve büyük hukuk bürolarındaki çalışanları hedef aldı. Soall ve Hazan İspanya’da, Sheetrit ise Birleşik Krallık’ta yakalandı.
Federal savcılar ayrıca FBI ajanı Patrick Steven Yaroch’un kripto para hırsızlığı ve kara para aklama suçlarını kabul ettiğini duyurdu. 2017’den 2025 başlarına kadar Boston’daki bir karşı istihbarat ekibinde çalışan Yaroch’un, 35 ayrı FBI soruşturmasına ait bilgileri kullanarak yaklaşık 100 sahte transfer yaptığı ve 2.474.380,66 dolar elde ettiği belirtildi. Bu parayı borçlarını kapatmak ve yurt dışında yeni bir hayat kurmak için kullandığı, hatta yatırım getirisi ve Avrupa Birliği’nde yaşanacak yer konusunda ChatGPT’ye danıştığı aktarıldı.
ABD’li savcılar ayrıca Maryland’de yaşayan ve eski bir Ulusal Keşif Ofisi taşeronu olan Abraham Teklu Lemma’nın, Etiyopya hükümeti adına casusluk komplosunu kabul ettiğini açıkladı. Lemma’nın, 2021’den Ağustos 2023’teki tutuklanmasına kadar gizli savunma bilgilerini dışarı aktardığı ve bunları Etiyopya yetkililerine ilettiği, bunun da bölgesel bir çatışmada paramiliter güçleri hedef almak amacı taşıdığı bildirildi.
Haftanın sonunda yine hassas bir konu kapandı: Bir dizi açık DNS bağı. 25.964 ABD devlet bağlantılı alan adı üzerinde yapılan taramada 43 alan adının, yazım hatası yapılmış, süresi dolmuş ya da başka amaçla yeniden tahsis edilmiş alan adlarına referans verdiği görüldü. Bir örnekte, “amzonses[.]com” şeklindeki hatalı SPF kaydı, bir ABD ilçesi adına e-posta göndermek için en az 32.066 benzersiz IP adresine yetki veriyordu. Analizde, bu tür dış bağımlılıkların üçüncü taraf göndericileri yetkilendirebildiği, posta yönlendirebildiği ve güvenlik telemetrisi alabildiği vurgulandı; 17 alan adı da kötüye kullanımı önlemek için önleyici olarak kaydedildi.
Hafta boyunca öne çıkan ortak tema değişmedi: saldırganlar çoğu zaman büyük bir sıfır günden çok, uzun süredir açık kalan bir sistemden, unutulmuş bir ayardan ya da güncelleme yoluna giren bir müdahaleden faydalanıyor. Açıkların bir kısmı yamalandı, bir kısmı ise istismar edilmeye devam ediyor. Güvenlik ekiplerinin önündeki gündem de tam olarak bu karışımın peşinden gidiyor.
Kaynaklar
- CVE-2026-109518 – APT package manager that affects Ubuntu and Debian operating systems (aws.amazon.com)
- binarly.io
- Important Security Notice 2026-11-03 : mSecure Support (support.msecure.com)
- Important Security Notice Nov 3, 2026 : mSecure Support (support.msecure.com)