

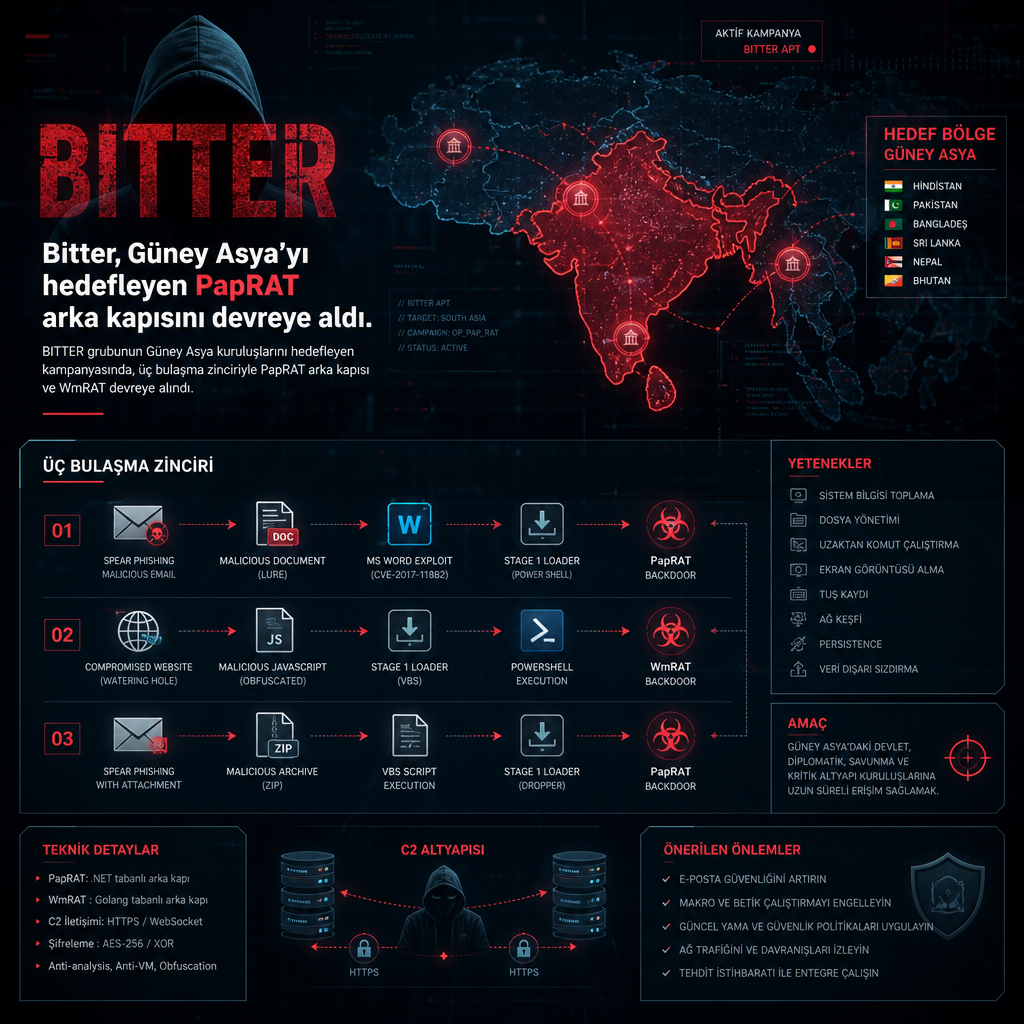
Güney Asya’daki kuruluşlar, BITTER olarak izlenen ve en az 2013’ten bu yana aktif olan bir siber casusluk grubunun yeni uzaktan erişim truva atı PapRAT ile hedef alındı. FortiGuard Labs’in son incelemesine göre saldırılar, Windows üzerinde çalışan üç ayrı bulaşma zinciriyle yürütüldü ve bazı sistemlerde kalıcı erişim sağlandı.
Üç farklı giriş yolu, tek hedef: kalıcı erişim
İlk zincirde saldırganlar, Windows’un yerleşik ftp.exe aracını kötüye kullanan zararlı bir LNK dosyası kullandı. Bu dosya, komut çalıştıran betikleri başlatıp komuta ve kontrol sunucusuyla bağlantıyı sürdürmek için zamanlanmış görevler oluşturdu. İkinci zincirde bir VHDX disk imajının içindeki LNK dosyası, yem olarak hazırlanmış bir Excel dosyasını açarken arka planda MSI yükleyicisini çalıştırdı ve PapRAT’ı sisteme bıraktı.
Üçüncü zincir ise URL kısayolu ile başladı. Bu dosya, WebDAV üzerinden bir LNK dosyası çekti; ardından yine bir MSI yükleyici devreye girerek PapRAT’ı yükledi. Fortinet’in analizine göre bu zincirin bir parçası olarak WmRAT de sisteme bırakıldı. WmRAT, BITTER ile daha önce ilişkilendirilen ikinci bir kötü amaçlı yazılım olarak biliniyor.
PowerShell desteği olan C++ ve Rust sürümleri
Rapora göre PapRAT’ın hem C++ hem de Rust sürümü bulunuyor. Adın kaynağı da Rust derlemesindeki izlerden geliyor: “requpap.pdb” adlı PDB dosyası ve “papsolutions” adlı PE ürün adı. Zararlı yazılımın temel yetenekleri arasında komut çalıştırma, dosya yükleme ve indirme, dosya silme, dizin ve sürücüleri listeleme, ekran görüntüsü alma yer alıyor. Rust sürümü bunlara ek olarak PowerShell komutları çalıştırabiliyor.
FortiGuard Labs araştırmacısı Cara Lin, PapRAT’ın farklı komut setleriyle uzaktan kontrol sağladığını belirtti. MSI yükleyiciyle dağıtılan sürümde MSG komutu uzak kabuk açıyor, FDD dizin listesini çıkarıyor, DEL dosya siliyor, RUN herhangi bir dosyayı çalıştırıyor, GDR sürücüleri sayıyor, SS1 ekran görüntüsü alıyor, UPP yerel dosyaları C2 sunucusuna yüklüyor, DWW ise sunucudan dosya indiriyor. Rust sürümüne eklenen MS2 PowerShell komutları için, SLP uyku moduna geçip yeniden yoklama yapıyor, BYE ise işlemi sonlandırıyor.
Betik katmanı, saldırgana esneklik sağlıyor
Fortinet’in bulgularına göre ilk zincirdeki betikler, “goodnfortunes[.]com” adresinden komut alacak şekilde tasarlandı. Bu aşamada dizin ve görev listeleri, masaüstü, Belgeler ve İndirilenler klasörlerine dair bilgiler, kurulu antivirüs ürünleri ve bağlı sürücüler toplanıyor. Derlenen keşif verisi “abc.pdf” adıyla kaydediliyor, ardından curl komutuyla yeniden C2 sunucusuna aktarılıyor ve sahnedeki dosya uçtan siliniyor.
İkinci bir betik sürümünde ise “techtalkhelp[.]com” üzerinden “talk.log” adlı bir dosya alınıyor. Dosyanın içindeki Base64 kodlu betik, aynı sunucudan ek talimatlar çekip bunları PowerShell komutları olarak çalıştırıyor. Fortinet, bu modelin saldırgana operasyonel esneklik verdiğini ve sunucu tarafında komutlar güncellendiği için yeni bir ikili dosya dağıtmaya gerek kalmadığını vurguladı. Şirkete göre bu yöntem, PE dosyası bırakma ve bazı güvenlik ürünlerinin kolayca yakalayabildiği süreç enjeksiyonu izlerini de azaltıyor.
Araştırmaya göre saldırganlar ayrıca “rivingtonclarks[.]com” adresi üzerinden dosya yükleme ve indirme işlevlerini de kullanıyor. Üçüncü saldırı zincirinde ise curl ile indirilen MSI kurucusu yine PapRAT için geçit görevi görüyor ve ardından WmRAT dağıtılıyor. FortiGuard Labs, kampanyanın BITTER’ın kendi araç setini geliştirmeyi sürdürdüğünü ve hedef sistemlerde erişim kurup bu erişimi koruma çabasını ortaya koyduğunu belirtti.
Fortinet, kuruluşların beklenmedik LNK dosyalarına, URL kısayollarına, disk imajlarına ve MSI paketlerine özellikle istem dışı mesajlarla ulaştıklarında temkinli yaklaşması gerektiğini bildirdi. Şirket ayrıca betik araçlarında, zamanlanmış görevlerde ve yükleyici etkinliğinde görülen kötü amaçlı davranışların, bilinen zararlı yazılım imzalarıyla birlikte izlenmesi gerektiğini kaydetti.
Kaynaklar
- BITTER Expands Its Arsenal with PapRAT | FortiGuard Labs (fortinet.com)