

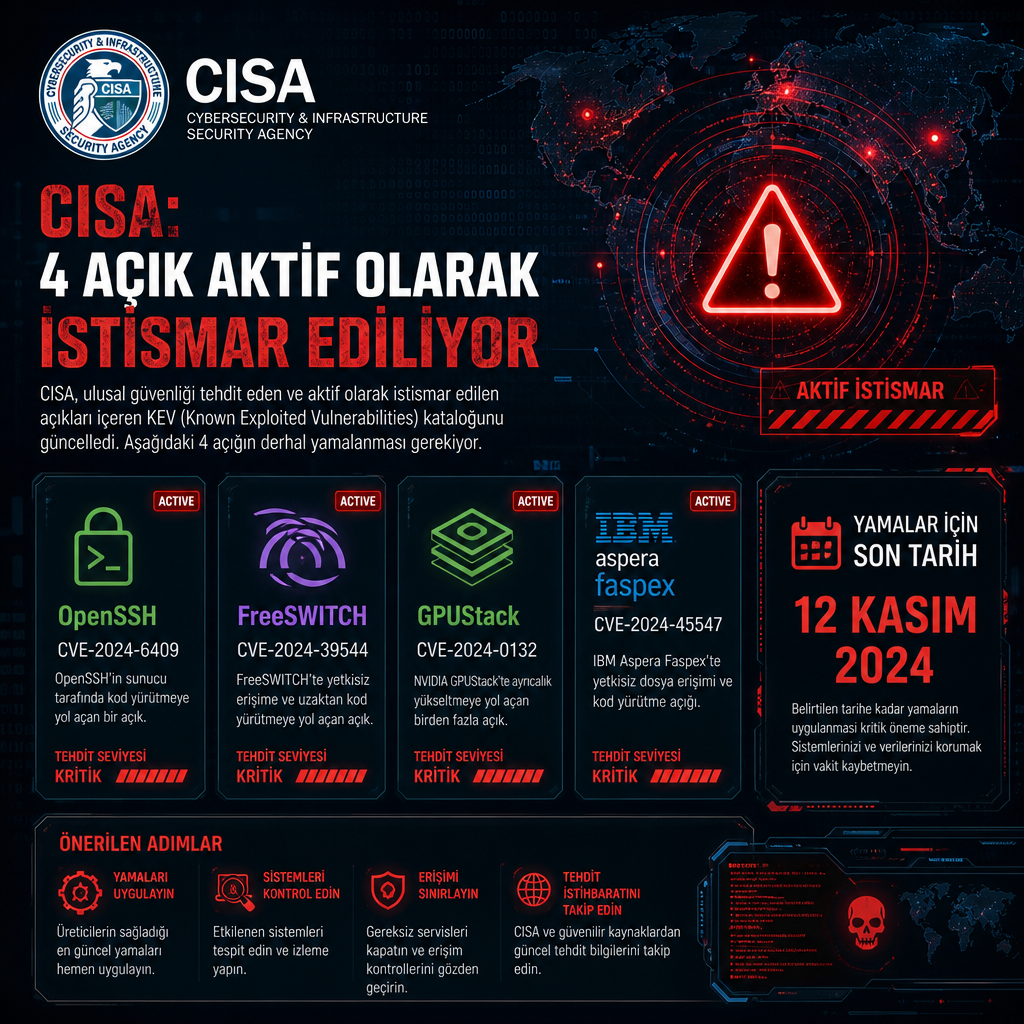
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, GPUStack, SignalWire FreeSWITCH, OpenBSD OpenSSH ve IBM Aspera Faspex’i etkileyen dört açığı bilinen istismar edilen zaaflar listesine ekledi. Kurum, bu açıkların sahada aktif biçimde suistimal edildiğine dair kanıt bulunduğunu açıkladı.
Listeye giren zafiyetler arasında CVE-2026-123218, CVE-2026-116779, CVE-2026-123158 ve CVE-2026-102895 yer alıyor. Dördünün de CVSS puanı yüksek seviyede: IBM Aspera Faspex ve GPUStack açıkları 9.8, FreeSWITCH açığı 9.8, OpenSSH açığı ise 8.1 olarak kayda geçti. Güvenlik ekiplerinin incelemelerinde, yamalanmış sürümlere geçişin önemine rağmen saldırı girişimlerinin sürdüğü görülüyor.
IBM, FreeSWITCH ve GPUStack’te kritik yetki ve kod yürütme riskleri
IBM’in güvenlik bültenine göre CVE-2026-123218, IBM Aspera Faspex 5.0.0 ile 5.0.19 arasındaki sürümlerde etkili oluyor. Açık, yetkili bir kullanıcının özel hazırlanmış bir mesajla yetkilendirmeyi aşmasına ve tam yönetici yetkisi kazanmasına izin verebiliyor. IBM, sorunun 5.0.19 PL1 ile giderildiğini ve Linux tarafında faspex-core kapsayıcısının 5.0.19 (1ce4b13, Fix Pack 1) sürümüne doğrulanması gerektiğini belirtti. İlgili NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-123218
SignalWire FreeSWITCH tarafındaki CVE-2026-116779 ise gelen SIP MESSAGE trafiğinin API komutlarına yönlendirilmesiyle ilgili. Güvenlik uyarısına göre belirli bir mesaj, sunucunun hangi FreeSWITCH API komutunu çalıştıracağını seçebiliyor. Bu durum yapılandırma ve kimlik bilgisi sızmasına, rastgele komut çalıştırılmasına ve çağrı kontrolünün ele geçirilmesine yol açabiliyor. Açıktan etkilenen sürümler 1.11.2 ve altı, yamalı sürüm ise 1.11.3 ve üzeri. Uyarıda, `mod_lua` etkinse standart kütüphaneye sahip satır içi Lua koduna da erişilebildiği aktarıldı. İlgili NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-116779
GPUStack için yayımlanan CVE-2026-102895 uyarısı, 31 Temmuz 2026 tarihli duyuruda yer aldı. Açığın, kimlik doğrulaması yapılmadan yönetici erişimi sağlamaya kadar uzandığı; kullanıcı ve model değişiklikleri, kalıcı yönetici API anahtarı oluşturma, worker ve bulut sağlayıcı sırlarının açığa çıkması ile POST /v2/inference-backends/from-yaml üzerinden kod yürütme riskini barındırdığı belirtildi. Yama, Temmuz 2026’da yayımlanan sürümde sunuldu. İlgili NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-102895
OpenSSH açığı için 22 girişim kaydedildi
Bilinen istismar edilen açıklar kataloğuna eklenen CVE-2026-123158, OpenBSD OpenSSH’in Linux üzerindeki beklenmedik durum kodu ya da dönüş değeri hatasından kaynaklanıyor. SSHole takma adıyla anılan bu açık, kimlik doğrulamasının atlatılmasına kapı aralayabiliyor ve Kasım 2026’da yamalandı. Previdian’ın aktardığı verilere göre 6 Kasım 2026’dan bu yana açığı hedefleyen 22 istismar girişimi kaydedildi; bunlar 14 farklı IP adresinden geldi. İlgili NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-123158
Defused Cyber, 7 Kasım 2026’da X üzerinden yaptığı paylaşımda SSHole’u hedef alan az sayıda aktör gözlemlediklerini, ancak etkinliğin henüz yaygın olmadığını söyledi. GreyNoise ise honeypot ağına yönelik ilk denemenin 7 Kasım 2026 saat 00.46 UTC’de görüldüğünü, altı kaynak IP adresinden doğrulanmış istismar sonrası faaliyetin ve bugüne kadar 18 ayrı saldırı zincirinin kaydedildiğini bildirdi. Bu zincirler arasında keşif, bulut meta veri servislerine sorgu gönderme, parola karmaları ve root SSH anahtarlarını okuma girişimleri ile kalıcı erişim için authorized_keys dosyasını değiştirme çabaları yer aldı.
Aynı incelemelerde, GT10 adı verilen bilinmeyen bir tehdit aktörünün TAC Agent dağıttığı da görüldü. Python tabanlı bu komuta-kontrol ajanı, kabuk komutları çalıştırabiliyor, sistem keşfi yapabiliyor, dizinleri listeleyebiliyor, dosya transferi gerçekleştirebiliyor ve kendini güncelleyebiliyor. Tehdit istihbaratı şirketi watchTowr ise OpenSSH açığının botnet ve kripto para madenciliği faaliyetlerinde silaha dönüştürüldüğünü açıkladı.
CISA, federal sivil yürütme organı kurumlarına bu açıklar için yayımlanan yamaları 12 Kasım 2026’ya kadar uygulama çağrısı yaptı. Kurum, diğer üç zafiyetin nasıl istismar edildiğine, arkasında kimin olduğuna ve operasyonların ölçeğine dair kamuya açık ayrıntı bulunmadığını da not düştü.