

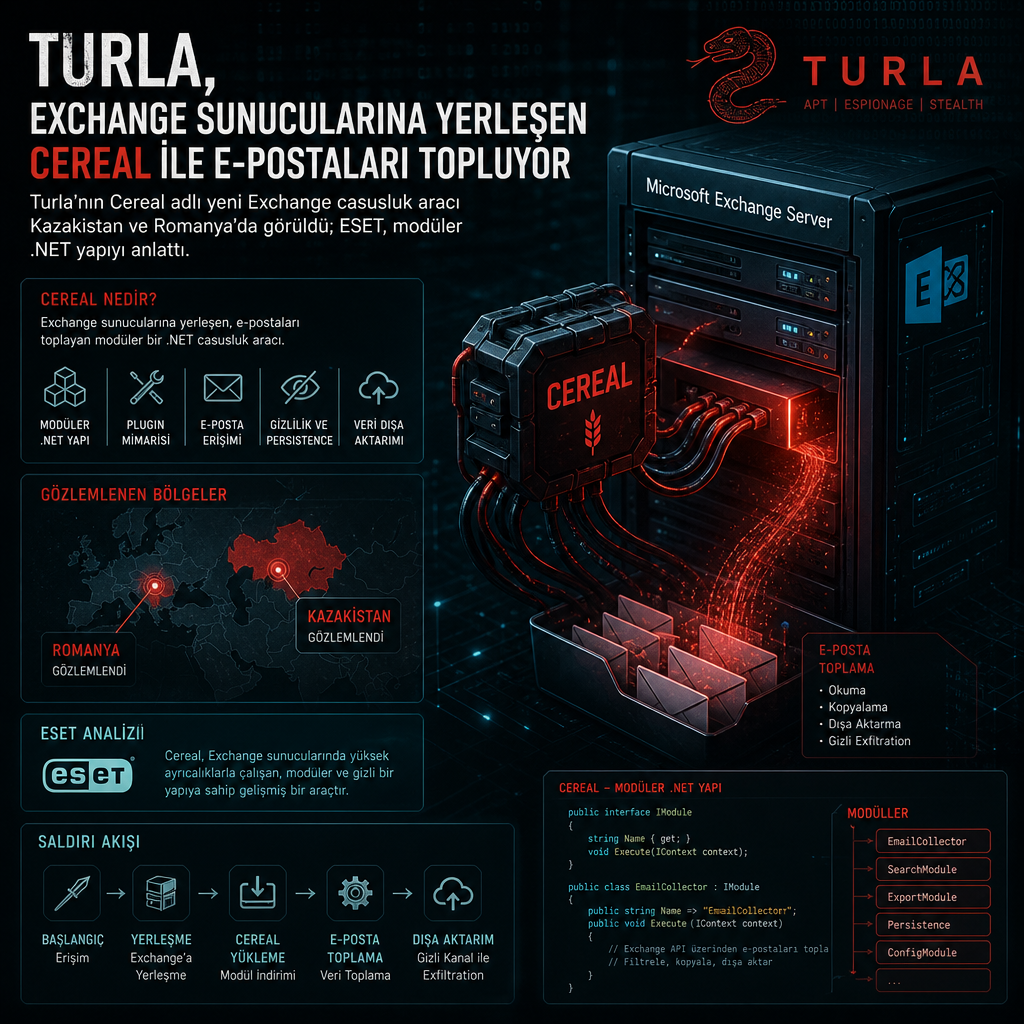
Rusya ile bağlantılı Turla grubu, Microsoft Exchange sunucularına sızıp seçilmiş e-postaları sessizce toplayan yeni ve daha önce belgelenmemiş bir araç seti kullandı. ESET’in yayımladığı analize göre Cereal adı verilen bu modüler çerçeve, 2025 sonunda Kazakistan ve Romanya’daki iki devlet kurumunda görüldü.
Saldırıda kullanılan yapının dikkat çeken yönü, komuta-kontrol trafiği için dış bir altyapıya ihtiyaç duymaması. Araştırmacılar, ele geçirilen Exchange sunucusunun aynı zamanda saldırganların kontrol noktası gibi çalıştığını, komutların da sunucu üzerinde bellek içinde çalıştırıldığını belirtiyor.
ESET, Cereal’in yalnızca e-posta çalmak için değil, uzun vadeli istihbarat toplamak için tasarlandığını aktardı. Slovak siber güvenlik şirketine göre araç seti disk üzerinde çok az iz bırakıyor, dışarıdan fark edilip engellenebilecek altyapılardan kaçınıyor ve meşru Exchange süreçlerinin içine saklanıyor. Şirket, Turla için Exchange sunucularının sadece posta sunucusu olmadığını, aynı zamanda kalıcı toplama noktaları, iç yürütme merkezleri ve gelişmiş .NET tekniklerini gizlemek için uygun ortamlar olduğunu vurguladı.
Devlet ağlarında görülen yeni bir Exchange odaklı casusluk çerçevesi
ESET araştırmasına göre ilk vakaya 28 Kasım 2025’te Kazakistan’daki bir devlet kurumunun Exchange sunucusunda rastlandı. Ardından 23 Aralık 2025’te Romanya’daki bir başka kamu kurumunda aynı yapı tespit edildi. Romanya’daki sisteme yerleştirilen sürümün, NATO ve Avrupa Birliği kurumlarına gönderilen ya da bu kurumlardan alınan e-postaları ayıklayacak biçimde yapılandırıldığı aktarıldı.
Şirket, Cereal’i uzun soluklu ve gizli yürütülen siber casusluk için tasarlanmış, modüler bir .NET araç seti olarak tanımlıyor. Kurgu, sunucu üzerinde az iz bırakacak şekilde çalışıyor; disk üzerinde çok az dosya üretiyor, harici ve kolayca engellenebilecek altyapılardan kaçınıyor ve meşru Exchange süreçlerinin içine saklanıyor.
Turla, araştırmacıların yüksek güvenle Rusya’ya yakın bir APT grubu olarak ilişkilendirdiği bir aktör. Grup yıllardır devlet kurumlarını, istihbarat yapıları ile askeri kurumları hedef alan operasyonlarıyla biliniyor. Yeni çerçeve de bu çizginin devamı olarak görülüyor.
Cereal’in parçalara ayrılmış yapısı ne yapıyor
Cereal adı, araç setinin yoğun biçimde serileştirme tekniklerine dayanmasından geliyor. Serileştirme, bir nesnenin ya da veri yapısının durumunu depolanabilir veya taşınabilir bir biçime dönüştürme işlemi olarak tanımlanıyor; .NET ekosisteminde bu yöntem veriyi saklamak, aktarmak ve yeniden oluşturmak için kullanılıyor. Turla’nın kullandığı araçlar da bu mantıkla kod ve veriyi paketleyerek taşıyor.
Rapor, çerçeveyi birlikte çalışan sekiz bileşen üzerinden açıklıyor: CerealRunner, CerealLoader, CerealSprinter, CerealIron, CerealMoth, CerealNeuron, CerealHermit ve CerealBox. İlk aşamada operatör tarafından yerleştirilen CerealRunner, ek bileşenlerin yüklenmesi için bir yol görevi görüyor. Bu yolla CerealLoader, CerealSprinter, CerealIron ve CerealMoth devreye giriyor.
CerealLoader, disk üzerindeki şifreli bir dosyadan .NET assembly yükleyip çalıştırıyor ve CerealSprinter’ın devreye girmesini sağlıyor. CerealSprinter da benzer bir işleve sahip; CerealNeuron, CerealHermit ve CerealBox bileşenlerini çözüp çalıştırıyor. CerealIron ise .NET olmayan süreçlerin içine .NET assembly yüklemeye yarayan bir enjektör olarak tanımlanıyor. CerealMoth, kendisine bir assembly ve yöntem adı verildiğinde ilgili assembly’yi yükleyip istenen yöntemi çalıştırıyor.
CerealNeuron, ele geçirilmiş Exchange sunucusunda çalışan pasif bir arka kapı. Normal Exchange trafiğine benzeyen yollardan gelen web isteklerini dinliyor ve CerealRunner içinde yer alan assembly’leri yürütüyor. CerealHermit bunun bir varyantı; komutlarını disk üzerindeki şifreli dosyalardan okuyor ve kendi ağ işlevi bulunmuyor. CerealBox ise e-posta toplama modülü olarak öne çıkıyor.
Hedeflenen iletiler filtreleniyor, sıkıştırılıyor, şifreleniyor
CerealBox, Exchange taşıma servisine, yani EdgeTransport.exe sürecine enjekte edilerek e-posta akışını izliyor. Görünürlüğü ele geçirdiğinde DOC, DOCX ya da PDF ekleri olan iletileri arıyor. Ardından gönderen adresi, alıcı adresi, konu satırı veya ek dosya adları için önceden tanımlanmış listelerden en az biriyle eşleşme olup olmadığını kontrol ediyor.
Filtreyi geçen e-postalar sıkıştırılıyor, şifreleniyor ve önce disk üzerinde bekletiliyor. Son aşamada bu dosyalar CerealNeuron komutlarıyla dışarı aktarılıyor ve sistemden siliniyor. Araştırmacılar, bu akışın hedefli e-posta toplama için özel olarak kurulduğunu söylüyor.
Romanya’daki vakada CerealBox’ın, NATO ve AB kurumsal adresleriyle bağlantılı e-postaları toplamak üzere ayarlandığı bildirildi. ESET, bu seçimin Rusya’nın stratejik öncelikleriyle uyum gösterdiğini not etti.
Komutlar da yine ayrı ayrı derlenmiş .NET programları halinde gönderiliyor. CerealRunner bu paketleri açıyor, yükleri bellek içinde çalıştırıyor ve sonuçları CerealNeuron’a geri iletiyor. Ardından çıktılar şifreli biçimde saldırganlara aktarılıyor.
Bu komutların yetenekleri e-posta kutularını ya da belirli mesajları çekmeyi, Active Directory içinde bilgisayar, kullanıcı, grup ve DNS kayıtlarını kuyruklamayı, Windows Management Instrumentation sorguları çalıştırmayı, LSA Secrets bilgilerini çıkarmayı, volume snapshot’ları listelemeyi ve dosya işlemleri yapmayı kapsıyor. Cereal ailesinin komut seti, bu araçları keşif ve veri toplama amacıyla kullanıyor.
ESET araştırmacısı Matías Porolli, neredeyse birbirinin aynı olan çok sayıdaki derlenmiş ikilinin, operatörlerin komutları otomatik derleyip paketleyen bir iç çerçeve kullandığını gösterdiğini söyledi. Porolli’ye göre kod tabanının modüler ve değiştirilebilir parçalar etrafında kurulmuş olması, karşılarında rastgele derlenmiş betiklerin değil, olgun ve iyi mühendislik ürünü bir platformun bulunduğunu düşündürüyor.
Kaynaklar
- Exchange for breakfast: Turla’s Cereal tricks are not for kids (welivesecurity.com)
- Examining the Activities of the Turla APT Group | Trend Micro (UK) (trendmicro.com)
- Serialization – .NET | Microsoft Learn (learn.microsoft.com)
- Querying WMI – Win32 apps | Microsoft Learn (learn.microsoft.com)