

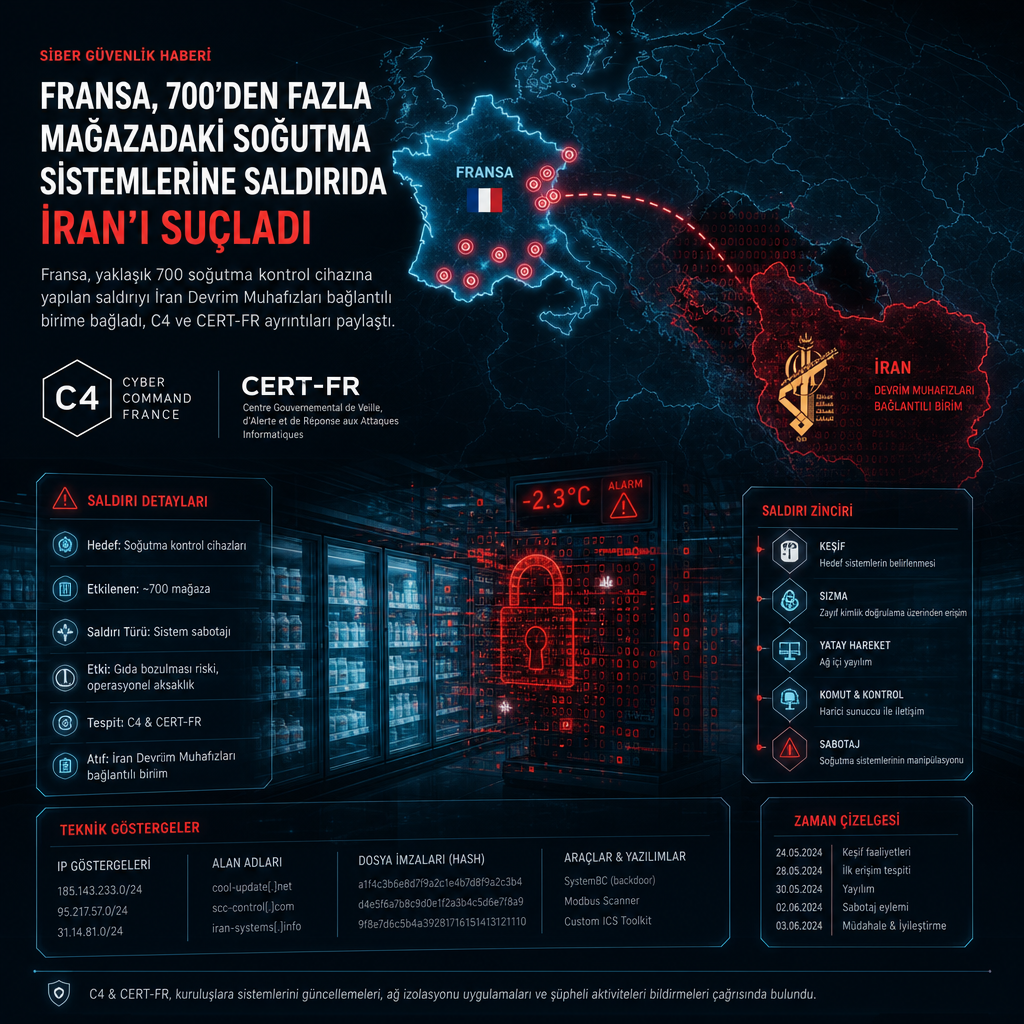
Fransa, 11-12 Ekim gecesi yaklaşık 700 perakende noktasındaki uzaktan soğutma kontrol cihazlarına yapılan saldırının arkasında İran Devrim Muhafızları’na bağlı bir siber birim bulunduğunu açıkladı. Saldırıda gıda ürünleri kullanılamaz hale gelirken, en az 15 olayda yangın çıktı; Fransız makamları maddi zararın birkaç on milyon avroyu bulduğunu belirtti.
Hedef alınan cihazlar, büyük süpermarket zincirlerinin yanı sıra küçük kasaplar, bir mezbaha ve kooperatif gıda tesislerinde de kullanılıyordu. Fransa’nın açıklamasına göre saldırı, Fransız topraklarında yalnızca sabotaj amacıyla yürütülen ilk saldırgan siber kampanya olarak kayda geçti. Operasyonun ardından ortaya çıkan zarar, gıda kaybı ve yangınlarla sınırlı kalmadı; olayın etkisi perakende ve gıda tedarik zincirinin farklı halkalarına yayıldı.
Paris savcılığı, saldırıyla bağlantılı olarak birim yöneticisi, iki yardımcısı ve kimliği belirlenecek diğer kişiler hakkında adli soruşturma başlattı. Dosyada, bilgisayar sistemlerine hukuka aykırı müdahale ve tehlikeli yollarla zarar verme suçlamaları yer alıyor. Bu suçlamalar, eylemin yabancı bir güce, yani İran’a hizmet etme amacı taşıması nedeniyle ağırlaştırılıyor. Savcılık, uluslararası yakalama kararı çıkarılmasını da talep etti.
Saldırı cihazların web arayüzünden yönetilmesiyle gerçekleşti
Fransız savcılığına göre saldırganlar, Danfoss ve Dixell markalı soğutma kontrol cihazlarına web arayüzleri üzerinden uzaktan erişim sağladı. Ardından süresiz çalışan olağandışı çözündürme döngüleri başlattılar ve sıcaklık problarının belirli bir eşik üzerindeki güvenlik uyarılarını devre dışı bıraktılar. Bu manipülasyon yaklaşık 20 yangına yol açtı. Savcılığın açıklamasında, web arayüzlerinin kötüye kullanılmasıyla cihazların doğrudan denetiminin ele geçirildiği vurgulandı.
Fransa’nın siber kriz koordinasyon merkezi C4’ün ortak değerlendirmesinde, saldırıdan en çok büyük perakendecilerin etkilendiği aktarıldı. Casino, Leclerc, Coopérative U, Metro, Carrefour ve Intermarché bu grupta sayıldı. Küçük kasap dükkânları ile bir mezbaha ve bazı kooperatif gıda tesisleri de etkilenenler arasındaydı. C4’ün değerlendirmesi, saldırının tek bir işletme tipine değil, farklı ölçeklerdeki gıda satış ve üretim noktalarına uzandığını gösterdi.
Aynı merkez, saldırının Fransa’daki bazı küçük hidroelektrik tesislerinde Schneider Electric ekipmanlarının da eş zamanlı hedef alınmasıyla bağlantılı olduğunu bildirdi. Bu ikinci dalgada etkilerin sınırlı kaldığı ifade edildi. C4, Schneider Electric ekipmanlarının özellikle küçük ve orta ölçekli enerji ile su üretim sahalarında da kurulu olduğunu aktardı.
Fransız makamları, saldırıyı üstlenen yapıyı Shahid Kaveh olarak tanımladı. C4’e göre bu birim daha çok CyberAveng3rs ve Cyber Isnaad Front gibi hacktivist kimlikler üzerinden biliniyor ve bazı saldırıları bu takma adlarla sahipleniyor. Fransız tarafı, kullanılan altyapı, yöntemler ve dil izlerinin saldırının arkasında bu birimin bulunduğuna işaret ettiğini söylüyor. Aynı yapıya ait propaganda hesabı CyberbanNews’in saldırıyı 13 Ekim’de duyurduğu da kayıtlara geçti.
Shahid Kaveh, C4’ün ifadesine göre endüstriyel ekipmanlara yönelik saldırıları daha önce de üstlendi. Birim, CyberAveng3rs hesabı üzerinden Kasım 2023’te İsrailli endüstriyel kontrol sistemi üreticisi Unitronics’e dönük kampanyayı sahiplenmişti. Mart ve Nisan aylarında ise İsrail ve ABD çıkarlarını hedef alan, endüstriyel kontrol ekipmanlarını vuran geniş bir sabotaj kampanyasını üstlendi. Fransız makamları, bu geçmişin soruşturmada dikkate alındığını belirtiyor.
Fransa, izi İran Devrim Muhafızları’na bağlı birime bağladı
Atıf açıklamasında, saldırıya ilişkin dört göstergenin İran Devrim Muhafızları’na bağlı bir siber birimi işaret ettiği belirtildi. C4, saldırının altyapısının aynı dönemde Schneider Electric ekipmanlarının keşfi için de kullanıldığını, bu keşif faaliyetinin ise Shahid Kaveh’nin en az Nisan ayından beri kullandığı tekniklerle örtüştüğünü aktardı. Böylece aynı operasyon altyapısının hem saldırı hem de keşif için kullanıldığı kayda geçti.
Fransız yetkililer ayrıca saldırıda kullanılan tarama aracının FOFA olduğunu bildirdi. Bu aracın saldırganlar tarafından kullanıldığı kadar, kendi altyapılarındaki hedefleri haritalamak için de değerlendirilmesi mümkün. Fransa’nın dosyasında FOFA, saldırıya eşlik eden keşif faaliyetlerinin bir parçası olarak yer aldı. Birimle bağlantılı propaganda kanalı CyberbanNews, saldırıyı 13 Ekim’de haberleştirdi. Saldırı altyapısında Farsça izlerine de rastlandığı kaydedildi.
Fransa’nın siber suçlarla mücadele birimi OFAC ve DGSI tarafından yürütülen soruşturma, kullanılan saldırı yönteminin bu birim için tipik olduğunu ortaya koydu. Savcılar, Farsça kullanımını ve İran’daki cihazlara uzanan IP adreslerini de delil olarak dosyaya ekledi. Soruşturmanın dayanakları arasında, altyapıda görülen işaretlerin saldırının kaynağını İran içindeki cihazlara bağlaması da yer aldı.
C4, saldırının yalnızca bir zinciri değil, farklı sektörleri kesen bir sabotaj modeli taşıdığını belirtti. Kuruma göre merkez, ANSSI, DGSE, DGSI, silahlanma direktörlüğü ve siber savunma komutası gibi Fransız yapılarının işbirliğiyle oluşturuldu. Bu ortak yapı, dört ayrı göstergenin aynı sponsor ve aynı birime işaret ettiğini savundu.
Shahid Kaveh’nin daha önce de endüstriyel sistemlere dönük saldırılar üstlendiği hatırlatıldı. C4’ün değerlendirmesine göre birim, CyberAveng3rs hesabı üzerinden Kasım 2023’te İsrailli endüstriyel kontrol sistemi üreticisi Unitronics’e yönelik saldırıyı üstlendi. Mart ve Nisan aylarında ise İsrail ve ABD çıkarlarını hedef alan ve endüstriyel kontrol ekipmanlarını vuran geniş bir sabotaj kampanyasını sahiplenmişti. Bu geçmiş, Fransa’nın saldırıyı aynı yapıya bağlamasında etkili oldu.
Fransa’nın bu atfı, geçen hafta başka Avrupa ülkelerindeki süpermarketleri etkileyen yeni soğutma saldırı dalgasını içermiyor. Paris’in açıkladığı dosya, Fransa’daki kampanyayı kapsıyor ve Fransız makamları bunun dışında kalan Avrupa olayları hakkında aynı raporda hüküm vermedi. Böylece atfın sınırları da açıkça çizilmiş oldu.
Fransa Dışişleri Bakanlığı, İran büyükelçisini çağırmayı ve saldırıda rolü bulunan İranlı kişi ve kuruluşlara karşı Avrupalı ortaklardan yeni yaptırımlar talep etmeyi planladığını duyurdu. Atıf açıklamasında, Avrupa Birliği’nin mart ayında Emmenet Pasargad adlı İran varlığına da benzer faaliyetler nedeniyle yaptırım uyguladığı hatırlatıldı. Fransız diplomasi kanalı, saldırıya karşı Avrupa düzeyinde yeni yaptırım süreci açılmasını istiyor.
CERT-FR’dan soğutma sistemleri için acil uyarılar
CERT-FR, olay sonrasında yayımladığı uyarıda dört ürün ailesini etkileyen çok sayıda ihlal vakasından haberdar olduğunu açıkladı: Danfoss AK-SM, Danfoss AK-SC, Copeland xweb ve Dixell xweb. Kuruma göre saldırı kampanyaları büyük olasılıkla devam ediyor ve yönetim arayüzlerinin internete açık bırakılması iyi uygulamaların dışına çıkıyor. Uyarının 16 Ekim’de güncellendiği de kayda geçti.
Uyarıda, henüz ele geçirilmemiş cihazlar için internet erişiminin tamamen kaldırılması istendi. Ayrıca cihazların bir halka açık IP üzerinden erişilebilir durumda olmaması gerektiği vurgulandı. Kurum, soğutma yüklenicisine internet üzerinden veri akışı kesilecekse bunun önce sigorta sözleşmesi hükümleriyle kontrol edilmesini önerdi. CERT-FR, ağ erişiminin kesilmesi gibi adımların sözleşmesel sonuçlar doğurabileceğine işaret etti.
Konfigürasyonun tamamının, özellikle çözündürme aralıklarının gözden geçirilmesi de tavsiyeler arasında yer aldı. Erişimin yeniden yalnızca güvenli bir VPN ya da korumalı ağ üzerinden sağlanması gerektiği belirtildi. Acil durumda yüklenicilerin IP adreslerini firewall üzerinde filtrelemek mümkün, ancak CERT-FR bunu kalıcı çözüm olarak görmüyor. Böyle bir filtreleme, kurumun tarifine göre yalnızca geçici bir önlem.
Danfoss cihazları için yayımlanan adımlar arasında firmware güncellemesi, güvenlik seviyesinin Strict moduna alınması ve varsayılan parolaların değiştirilmesi bulunuyor. Kurum, üreticinin önerdiği en iyi uygulamaların izlenmesini istedi. Bu bölümde özellikle cihazların fabrika varsayılanlarıyla bırakılmaması gerektiği de dolaylı biçimde vurgulandı.
Ele geçirilmiş cihazlar için ise önce internet erişiminin kesilmesi, ardından Danfoss ekipmanının yeniden başlatılması ya da fabrika ayarlarına döndürülmesi önerildi. Cihaz servise alınmadan önce yeniden yapılandırma yapılması ve ardından yalnızca güvenli VPN veya korumalı ağ üzerinden erişim sağlanması gerektiği vurgulandı. CERT-FR, ele geçirilmiş sistemlerde yeniden devreye almadan önce yapılandırmanın baştan gözden geçirilmesini istedi.
CERT-FR, kullanım ömrü sona ermiş ve güvenlik güncellemesi almayan cihazların internete açık kalması halinde ele geçirilme riskinin çok yüksek olduğunu da uyardı. Bu tür cihazlarda fabrika ayarlarına döndürme işleminin tek başına yeterli olmayacağı, çünkü saldırgan kalıcılığını silse bile cihazın hâlâ açık kalacağı ve büyük olasılıkla yeniden ele geçirileceği ifade edildi. Uyarıda, güvenlik yaması alamayan EOL cihazlarda internete açık kalmanın özellikle yüksek risk yarattığı kaydedildi.
Kaynaklar
- Activit̩s cyber offensives ciblant la France men̩es par des acteurs iraniens li̩s au CGRI РCERT-FR (cert.cyber.gouv.fr)
- Déclaration d'attribution à l'Iran de cyberattaques visant la France | France Diplomatie (diplomatie.gouv.fr)
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération – CERT-FR (cert.cyber.gouv.fr)