

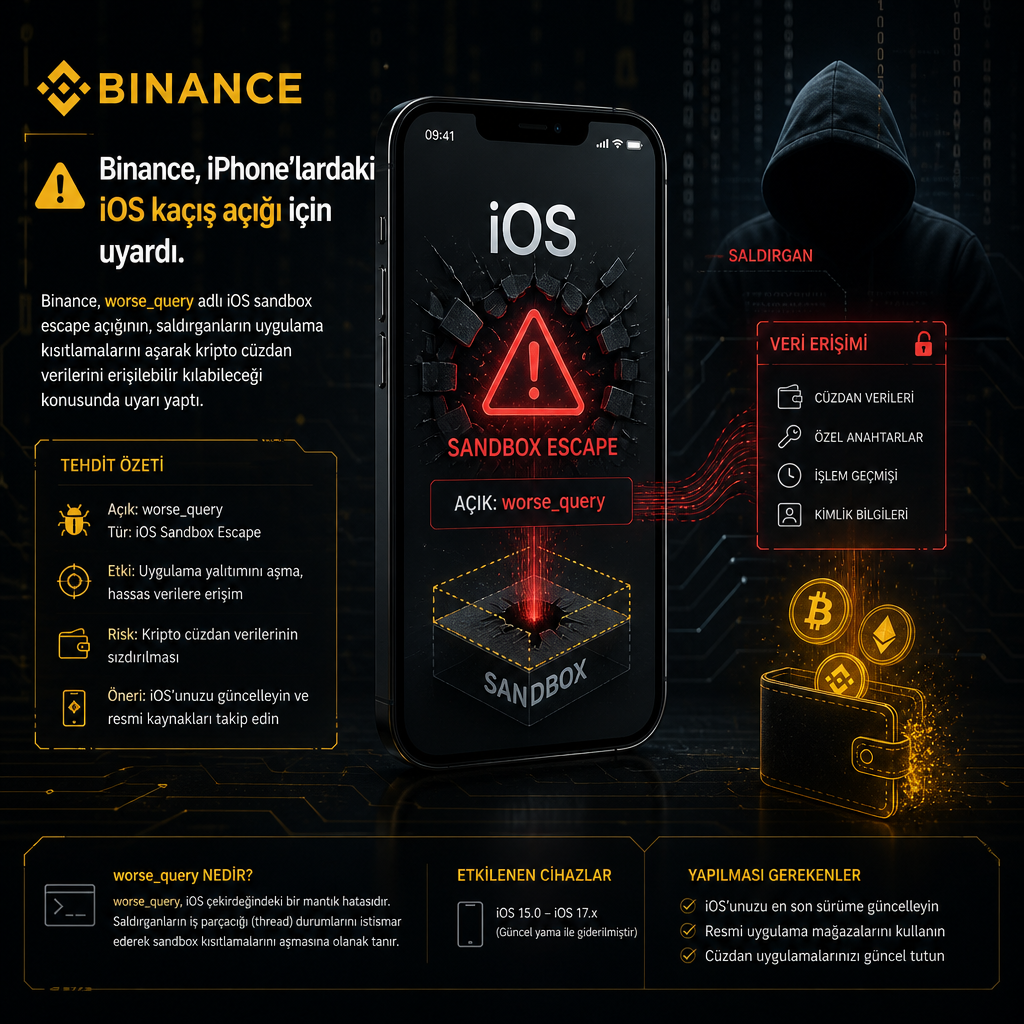
Binance, iPhone ve iPad kullanıcılarına yaptığı uyarıda, worse_query adı verilen bir iOS sandbox escape açığının kripto cüzdan verilerini erişilebilir hale getirebileceğini bildirdi. Şirket, açığın henüz doğrulanmış bir yama ile kapatılmadığını belirtirken, araştırmacı forcequit de proof-of-concept kodunu erken yayımladığını söyledi.
Uyarı, forcequit’in pazar günü yayımladığı ve Apple’ın güncellemelerini bir gün önce, yani 27.2.1 ile 26.7.3 sürümleriyle birlikte duyurduğu bir çalışmaya dayanıyor. Ne borsa ne de araştırmacı, kötüye kullanım veya hırsızlık vakası bildirdi. Apple’ın güvenlik notlarında da worse_query ya da başka bir sandbox sorunu yer almadı.
Binance, kullanıcılarına güvenilmeyen kaynaklardan yüklenen uygulamaları silmelerini istedi. Şirket, sideloaded ya da elle imzalanmış uygulamalara karşı dikkatli olunmasını, iOS ile tüm uygulamaların güncellenmesini ve şüpheli bir ihlal halinde varlıkların temiz bir cihazda oluşturulacak yeni bir cüzdana taşınmasını tavsiye etti. Güvenlik uyarısında ayrıca tüm aktif oturumların sıfırlanması gerektiği belirtildi.
Etki alanı: uygulama verileri ve bazı sistem klasörleri
Forcequit’in yayımladığı proof-of-concept kodu, iPhone üzerindeki her uygulamanın veri kapsayıcısına ulaşabiliyor. Kod, iOS 27’de bazı sistem klasörlerine de erişim sağlıyor. Tekniğin çalışması için uygulamanın bir App Group container kurması gerekiyor.
Araştırmacı, kodun geliştiriciler için olduğunu ve “tek başına işe yaramadığını” söylüyor. Buna karşın başka geliştiriciler bu temel üzerine uygulamalar kurdu. Bunlardan biri olan WQ Files, Christoph Kolbicz tarafından worse_query üzerinde geliştirilen bir dosya yöneticisi. Uygulama, jailbreak ya da kernel exploit gerektirmeden diğer uygulamaların verilerine erişiyor; bu verileri düzenleyebiliyor, silebiliyor ve temizleyebiliyor.
WQ Files, AltStore ve SideStore gibi sideloading araçlarıyla kuruluyor. Bu araçlar, Apple ID ile kullanıldığında gerekli App Group’u otomatik olarak oluşturuyor. Kaynakta, App Store’dan gelen bir uygulamanın worse_query kullanıp kullanamayacağına dair bir doğrulama yer almıyor.
Sürümler, test notları ve güncellemeler
Binance’in güvenlik uyarısında yer verdiği üç sürüm, WQ Files’ın release notes bölümünde test edildiği belirtilen sürümlerle aynı. Araştırmacı ise daha geniş bir sürüm aralığından söz ediyor. Erosion adlı başka bir proje de bu hafta README dosyasını değiştirerek iOS 27.2.1 desteği eklediğini yazdı ve notta “pretty sure 27.2.1 is supported” ifadesine yer verdi.
Kaynaklarda yer alan projelerden yalnızca Erosion’un geliştiricileri iOS 27.2.1’i listeliyor. iOS 26.7.3 için ise hiçbir kaynak destek beyanı vermiyor. WQ Files ve diğer kaynaklarda bu sürüm için doğrulama bulunmuyor.
Bir gün önce yayımlanan iOS 27.2.1 ve iOS 26.7.3 güncellemeleri iki iMessage açığını ve bir dizi Bluetooth hatasını kapattı. Ancak Apple’ın güvenlik notları, worse_query ya da sandbox sorunlarını anmadı. Şirketin notlarında, güvenlik konularının ancak araştırıldıktan ve bir yama ya da sürüm hazır olduktan sonra ayrıntılı biçimde ele alındığı bilgisi yer aldı.
Forcequit, X üzerindeki yanıtında worse_query’yi erken yayımlamayı planlamadığını yazdı. Araştırmacı, “Apple bana yanıt vermeyi geciktiriyordu ve insanlar burada bununla ilgili rol yapmaya başladı” ifadelerini kullandı. Binance ise açığın hangi cüzdan uygulamalarını etkilediğini adlandırmadı; araştırmacı ve worse_query üzerine kurulu uygulamaların geliştiricileri de herhangi bir uygulama ismi vermedi.
Kaynaklar
- GitHub – forcequitOS/worse_query: A sandbox escape for iOS 26 and 27, again · GitHub (github.com)
- GitHub – kolbicz/WQFiles: File browser, app data manager and cache cleaner for iOS 27 (worse_query, no jailbreak) · GitHub (github.com)
- Release Worse Query Files 0.7 · kolbicz/WQFiles · GitHub (github.com)
- pretty sure 27.2.1 is supported · jailbreakdotparty/Erosion@585a24a · GitHub (github.com)