

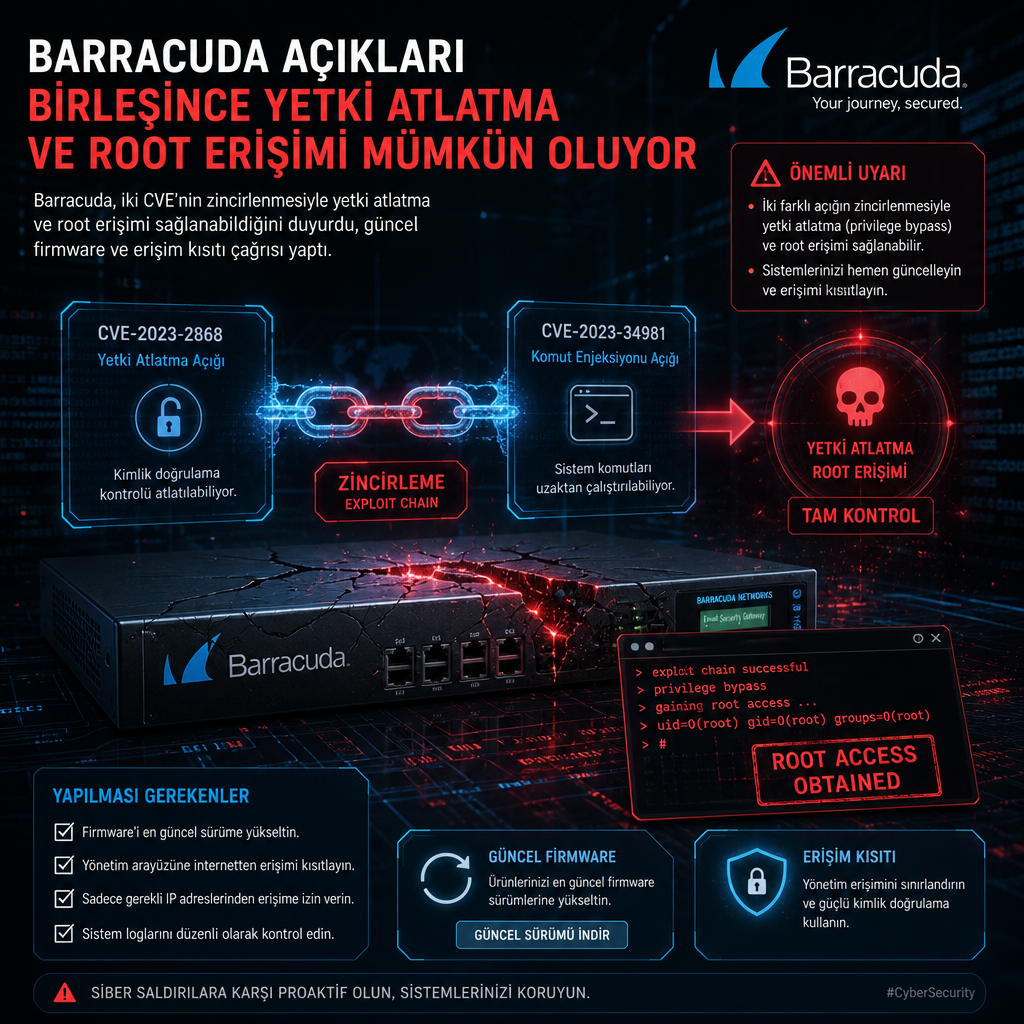
Barracuda, iki güvenlik açığının birlikte kullanılması halinde saldırganların yetkilendirme kontrollerini aşarak cihazda root erişimi elde edebileceğini açıkladı. Etkilenen ürünler arasında Email Security Gateway, Load Balancer Application Delivery Controller, Message Archiver, WAF Control Center, Web Application Firewall ve Web Security Gateway yer alıyor.
Şirkete göre saldırı için hedef sistemin yönetim arayüzüne erişim gerekiyor. İnternete açık yönetim panelleri olan kurumlar, bu saldırı yoluna karşı daha savunmasız görülüyor. Barracuda, yönetim arayüzlerinin güvenilen dahili ağlarla sınırlandırılmasını ve uygun ağ erişim kontrolleri uygulanmasını istedi.
İki CVE, tek saldırı zinciri
İlk açık, pre-authentication authorization bypass zafiyeti olarak tanımlanan CVE-2026-116606. 9,3 CVSS puanı taşıyan bu hata yalnızca Email Security Gateway’i etkiliyor. İkinci açık ise komut enjeksiyonu türünde ve CVE-2026-111560 koduyla izleniyor; CVSS skoru 8,6. Bu zafiyet Email Security Gateway’in yanı sıra Load Balancer Application Delivery Controller, Message Archiver, WAF Control Center, Web Application Firewall ve Web Security Gateway ürünlerinde de geçerli.
Barracuda, iki açığın birlikte istismar edilmesi halinde saldırganın yetkilendirme mekanizmalarını baypas edebileceğini ve cihaz üzerinde yönetici seviyesinde kontrol kazanabileceğini belirtti. NVD kayıtları için bağlantılar: CVE-2026-116606 ve CVE-2026-111560.
Güncel firmware ve kademeli güncelleme uyarısı
Şirket, ürünlerini kullanan kurumların sistemlerinde en güncel firmware sürümlerinin yüklü olup olmadığını ve gerekli tüm güvenlik yamalarının uygulanıp uygulanmadığını kontrol etmesini istedi. Firmware birden fazla sürüm gerideyse, tek bir güncellemenin yeterli olmayabileceğini de hatırlattı; bazı cihazlarda arka arkaya birden fazla yükseltme yapmak gerekebiliyor.
Barracuda’nın açıklamasında, yönetim arayüzlerini internete açmayan kurumların bu saldırı yoluna karşı daha az risk altında olduğu vurgulandı. Buna karşın, internete açık paneller ve zayıf erişim kontrolü olan sistemler, bu iki açığın zincirlenmesi halinde yüksek riskli hedefler arasında kalıyor.