

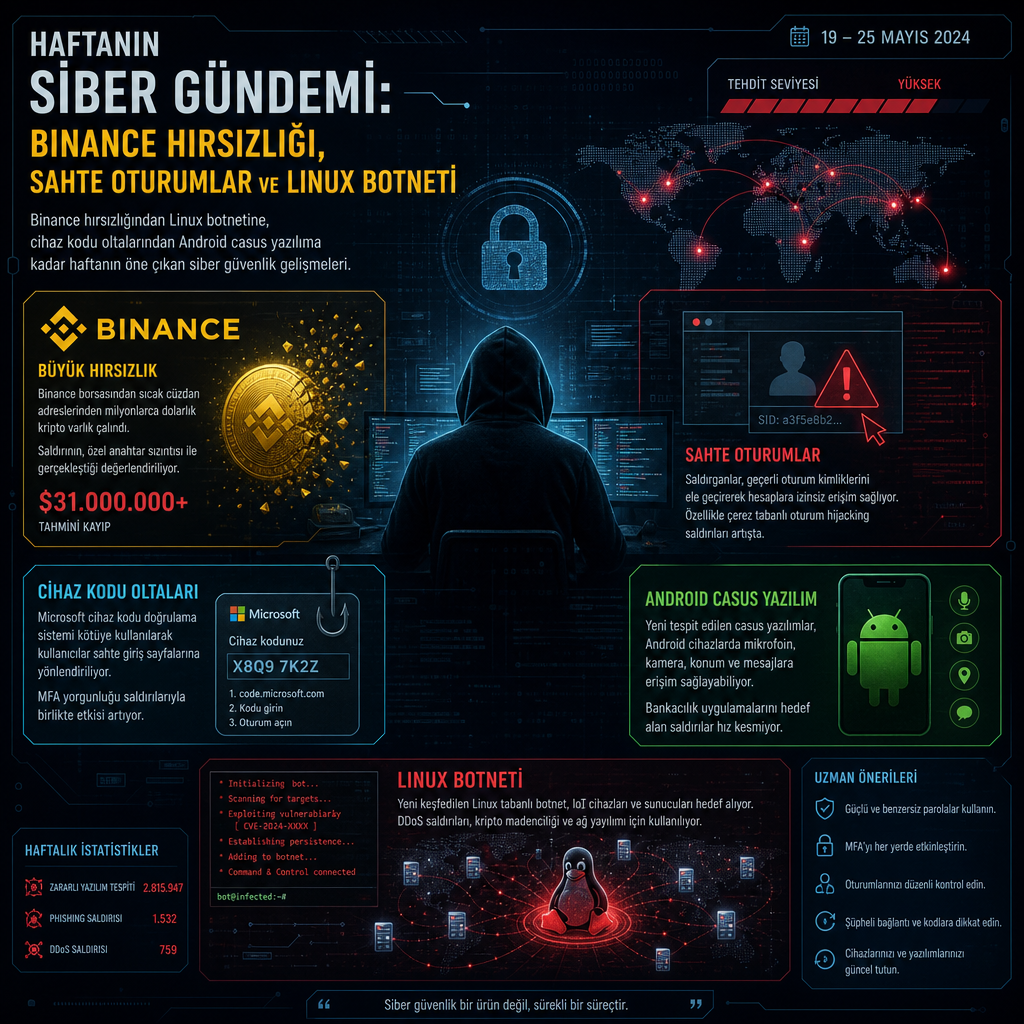
FBI’ın North Korea bağlantılı TraderTraitor grubunu, Binance’ten çalınan 6,43 milyar dolarlık sanal varlık hırsızlığına resmen bağlaması haftanın en büyük olayı oldu. Aynı dönemde sahte paylaşım bağlantıları, cihaz kodu oltaları, üçüncü taraf ihlalleri ve Linux tabanlı DDoS botneti farklı sektörlerde peş peşe ortaya çıktı.
Haftanın görünümü tek bir kampanyayla sınırlı kalmadı. Bulut hizmetleri, mesajlaşma platformları, donanım cüzdanları, Android ekosistemi ve açık kaynaklı yazılımlar üzerinden yürüyen saldırılar, hem doğrudan veri hırsızlığını hem de kimlik avı ile uzaktan erişimi hedef aldı. Listede ayrıca onlarca kritik CVE, tarayıcı eklentileri üzerinden yürüyen kapsamlı kötüye kullanım kampanyaları ve yapay zekâ destekli fidye yazılımı operasyonları da yer aldı.
Binance soygunu, tedarik zinciri ve kimlik avı aynı hafta gündemde
ABD Federal Soruşturma Bürosu, Binance’ten çalınan 6 milyar doların üzerindeki kripto varlığın Kuzey Kore bağlantılı TraderTraitor grubuna ait olduğunu açıkladı. Toplam kaybın 6,43 milyar dolara ulaştığı, bunun tarihte kayda geçen en büyük kripto para hırsızlığı olduğu belirtiliyor. Hırsızlık 11 blok zinciri üzerinden gerçekleşti; varlıkların yüzde 82’si Ethereum ve Bitcoin ağlarındaydı. Çalınan 6,43 milyar doların 2,85 milyar dolarlık kısmı ise Tether, Circle, Ripple, Arbitrum ve Optimism tarafından zincir üzerinde donduruldu.
Benzer şekilde, prediction market platformu Polymarket de üçüncü taraf bir hizmetteki ihlal sonrası kısa süreliğine işlemleri durdurdu. Saldırganlar DebugBear adlı hizmete sızarak kripto varlık boşaltan JavaScript kodunu yaydı ve bir saatten kısa sürede 33 para yatırma cüzdanından yaklaşık 2,7 milyon dolar çekti. DebugBear, 31 Ekim 2026 tarihli güncellemesinde alan adı kayıt hizmeti üzerinden DNS sunucusu kayıtlarının ele geçirildiğini, kendi dahili sistemlerinde bir ihlal belirtisi görmediklerini aktardı. Polymarket, haziran ayında da ön yüzüne kötü amaçlı script enjekte edilen başka bir üçüncü taraf ihlalini duyurmuş ve o olayda yaklaşık 3 milyon dolarlık kayıp bildirilmişti.
Parametre Labs araştırmacıları ise ChatGPT’nin paylaşılan sohbet bağlantılarında düzeltilmiş bir açığı ortaya çıkardı. Saldırgan, normal paylaşım özelliğiyle hazırladığı kötü amaçlı konuşmayı bağlantı olarak yayabiliyor, bu bağlantıyı açan kişi oturum açmış durumdayken zararlı JavaScript ChatGPT alan adı altında çalışabiliyordu. Bu sayede saldırganın, kurbanın sohbet listesini sayması, özel konuşma içeriğini çekmesi ve bu veriyi dış sunucuya göndermesi mümkün hale geliyordu.
Cursor Marketplace üzerinde dağıtılan Claude Code uzantısının iki sürümünün de kurcalandığı ve etkilenen sistemlere kalıcı bir SSH arka kapısı yerleştirildiği bildirildi. Cursor, olaydan en fazla 5 bin kullanıcının etkilenmiş olabileceğini söyledi. Şirket anahtarlarını döndürdüğünü, marketplace’i yeniden kurduğunu ve ters kabuk işlevini devre dışı bırakmak için sunucuyu bulut sağlayıcısıyla birlikte kapattığını açıkladı. Ancak saldırganın Anthropic adına kötü amaçlı uzantıyı mağazaya nasıl yüklediği ve ne düzeyde erişim elde ettiği hâlâ netleşmiş değil.
ABD Adalet Bakanlığı da Virtualine adlı bulletproof hosting sağlayıcısıyla bağlantılı bir alan adını el koyduğunu duyurdu. Sağlayıcının, çocuklara yönelik cinsel içerikli görüntülerin reklamı, yetişkinler ve çocuklara ait rızasız mahrem görüntülerin kasıtlı ifşası ve suç gelirlerini gizlemeye dönük uluslararası kara para aklama faaliyetleri için kullanıldığı belirtildi. Ancak baskınların etkisine dair soru işaretleri sürüyor. Intel 471’in değerlendirmesine göre bu tür kesintiler müşterileri eski yeniden satıcıların işlettiği yeni servislere itiyor, talebi ortadan kaldırmak yerine piyasayı parçalıyor. Aynı günlerde Avustralya Signals Directorate, Amadey operasyonlarının arka ucuna erişim sağladığını ve dünya genelinde 180 bin bilgisayarla bağlantıyı kestiğini açıkladı.
Keystone da resmi sitesinde yaşanan bir güvenlik olayı nedeniyle 18 bin 835 donanım cüzdanını imha edeceğini bildirdi. Şirket, üçüncü taraf bir veri izleme aracındaki açığın ayrıcalık yükseltme için kullanıldığını, bazı müşteri bilgileri ve cihaz doğrulaması için kullanılan bir anahtarın ele geçirildiğini aktardı. Etkilenen kayıtlar arasında 25 bin 964 müşteri kaydı ve 12 bin 873 ödeme kaydı bulunduğu, bunlarda ad, iletişim bilgileri, sevkiyat adresleri ve sipariş ayrıntılarının yer aldığı açıklandı. Keystone, eski anahtarın kullanımını durdurduğunu, resmi sitesinden gönderilmemiş tüm siparişlerin sevkiyatını askıya aldığını ve yeni anahtarla üretilen cihazlar hazır olana kadar satış modelini ön siparişe çevirdiğini duyurdu.
Trezor da benzer bir uyarıyla, Güneydoğu Asya’daki CryptoBilis distribütörü üzerinden satılan bir Trezor Safe 5 cihazında donanım kripto hırsızlığı implantı şüphesi bulunduğunu belirtti. Şirket, Mart 2026’dan bu yana CryptoBilis’ten cihaz alan ve içinde fon tutan kullanıcıların varlıklarını yeni oluşturulmuş, yeni seed’e sahip bir cüzdana aktarmasını istedi.
Öte yandan uCreator adlı ticari Android casus yazılımı, Çin ve Güneydoğu Asya’daki mobil cüzdan ve mesajlaşma uygulamalarını hedef alıyor. Hedef listesinde GCash, WeChat, WeCom, QQ, Telegram, WhatsApp, LINE, Zalo, KakaoTalk, Viber ve MoMo yer alıyor. Araç, WeChat hesaplarını da kopyalayabiliyor. Kurbanlar genellikle yan yükleme ya da sosyal mühendislik yoluyla yeniden paketlenmiş meşru uygulamaları kuruyor. Saldırı, GodFather gibi zararlı yazılımlarda görülen cihaz içi sanallaştırma tekniğinin bir varyasyonunu kullanıyor. Araştırmacı Ovi Liber, GodFather’ın bankacılık uygulamasını sanal bir kapsül içinde çalıştırıp üstüne sahte bir katman bindirerek kimlik bilgisi topladığını, uCreator’ın ise bunun yerine doğrudan uygulamayı enstrümante ettiğini anlattı. Bu yaklaşım yalnızca giriş ekranıyla sınırlı kalmıyor ve operatörün yazdığı modüllere göre herhangi bir uygulamaya uygulanabiliyor.
Gheist adı verilen otomatik kampanya da çalınan GitHub token’larını, erişebildiği her depoya “sync-check” adlı gizli bir iş akışı yerleştirmek için kullandı. Wiz’in incelemesine göre bu iş akışı, depodaki sırları kendi iş akışı günlüğüne yazdırmaya çalışıyor, ardından saldırganlar GitHub API üzerinden bu günlüğü çekip çalıştırmayı saniyeler içinde siliyordu. Şirket, 850’den fazla ele geçirilmiş hesaptan 13 bin 500’den fazla yerleştirilmiş dalı geri aldığını açıkladı. Kampanya ilk kez 2026 Eylül ortasında fark edildi.
Yeni botnet, cihaz kodu oltaları ve yapay zekâ destekli fidye yazılımı
Nozomi Networks’ün incelediği Kairos adlı yeni Linux zararlısı, ele geçirilen makineleri bir DDoS botnet düğümüne çeviriyor. Go tabanlı yazılım, komut alır almaz hedefe yüzlerce hatta binlerce TCP bağlantısı açıyor, bağlantıları istenen süre boyunca açık tutuyor ve birkaç saniyede bir tek baytlık keepalive paketleri gönderiyor. İlk erişimin Telnet üzerinden, varsayılan root hesabı ve boş şifreyle sağlandığı; yükün de aynı sunucudan HTTP ile indirilen kısa bir shell dizisiyle kurulduğu belirtildi.
Group-IB tarafından 7 Ocak 2026’da gözlemlenen MadApe adlı Microsoft cihaz kodu oltalama kiti ise iş temalı PDF kışkırtmaları, ayarlanabilir yönlendirmeler ve sahte belge paylaşım sayfalarıyla kurbanları Microsoft device code doğrulamasını tamamlamaya ikna ediyor. Bu yöntem, cihaz kodu akışının kullanıcı onayına dayanmasını istismar ediyor ve saldırganın oturumu kendi cihazından bağlamasına imkân veriyor.
Bir başka kampanyada, Anthropic’ten geliyor gibi tasarlanan özel bir yapay zekâ etkinliği daveti kullanıldı. Cofense, GoTo Webinar markalamasıyla hazırlanmış kayıt sayfasının yanında Zoom benzeri kayıt ekranları ve ikna edici Google ile Microsoft oturum açma sayfaları bulunduğunu, amacın kimlik bilgisi toplamak olduğunu aktardı. Şirket, bu yolla ele geçirilen hesapların hassas belgelerine erişim sağlanabileceğini ve hesabın kurum içine sızmada ilk aşama olarak kullanılabileceğini belirtti.
Kolombiya’daki kurumlar da yargı temalı oltalama e-postalarıyla hedef alındı. Arctic Wolf, saldırganların resmi yazışma görünümü veren ilk aşama dosyalarla XWorm dağıttığını bildirdi. Aynı dönemde Recorded Future, PolyMarket ve Kalshi gibi prediction market’lere yönelik artan ilgiyi kullanan Rusça trafik ekiplerinin de çoğaldığını yazdı. AtlasCore, PolyFucked ve Magnetic Team adıyla anılan bu yapıların web sitesi, yönetim paneli, kripto ödeme altyapısı, kurban yönetimi ve tanıtım desteği sunduğu; komisyon oranlarının AtlasCore için net kârın yüzde 70 ila 80’i, PolyFucked için en az yüzde 60 gelir payı, Magnetic Team için ise kurban yatırımlarının yüzde 70 başlangıç payı olduğu aktarıldı.
Sophos ise Aur0ra fidye yazılımı olarak bilinen Gold Ogre grubunun, araç geliştirme ve operasyon orkestrasyonu için yoğun biçimde yapay zekâ kullandığını açıkladı. Cursor AI desteğiyle geliştirilen saldırı sonrası çerçeve, kimlik bilgisi erişiminden etki alanı yöneticiliğine yükselmeyi ve ardından veri toplama ile fidye yazılımı dağıtımını içeriyordu. Threat actor’lar AI korumalarını, sızmayı yetkili kırmızı takım çalışması ya da “diagnostics testing” gibi göstererek aştı. Sophos, operasyonların Cursor’un Composer ajan modeliyle ve Anthropic, xAI ile Moonshot tarafından sağlanan modellerle yürütüldüğünü bildirdi. İlk aşamada Anthropic ağırlıklı kullanım varken, daha sonra başka modeller de devreye alınmıştı.
Hugging Face üzerindeki kötü amaçlı model depoları da kripto madenciliği ve arka kapı yerleştirme kampanyasında kullanıldı. Pluto Security, yüklerin özellikle Xinference ve GPUStack gibi kendi kendine barındırılan çıkarım sistemleri, kiralık GPU makineleri, paylaşımlı araştırma not defterleri ve küçük test modelleri çeken CI işlerindeki GPU ana makinelerini hedeflediğini aktardı. Saldırı, zehirlenmiş ağırlıklar ya da pickle istismarı yerine trust_remote_code seçeneğini suistimal ediyor. Bu seçenek true olarak ayarlandığında modelin kendi Python kodu yükleme anında otomatik çalışıyor.
Bitdefender ve NETGEAR’ın hazırladığı 2026 IoT Security Landscape Report, akıllı televizyonlar ve bağlı prizlerin kaydedilen güvenlik zafiyetlerinin büyük bölümünü oluşturduğunu gösterdi. Televizyonlar gözlemlenen açıkların yüzde 22,7’sini, smart plug cihazlar ise yüzde 22,4’ünü temsil etti. Rapor, yeni bağlı cihaz alırken fiyat ve özellik kadar destek süresinin de dikkate alındığını, evde zaten bulunan cihazlarda güncelleme desteğinin sürüp sürmediğinin bağlantıda kalıp kalmayacağının bir parçası olduğunu vurguladı.
UltraViewer’ı kurdurmaya çalışan teknik destek dolandırıcılığı da gözlendi. Infoblox, bu kampanyanın uzun süredir süren QuickBooks oltalama ağıyla bağlantılarını ortaya çıkardı. Ağda 350’den fazla QuickBooks benzeri alan adı kullanıldığı, kurbanların sahte destek araması yapmaya yönlendirildiği ve dolandırıcıların QuickBooks kimlik bilgilerini çalmaya çalıştığı belirtildi. Aynı zincirde truva atı yerleştirilmiş UltraViewer ve UltraMailer kurulumları bulundu; bunlar sırasıyla DarkKometa ve njRAT dağıtımına yol açıyordu.
Microsoft Teams mesajları ve aramalarıyla başlatılan iki insan yönetimli sızma da haftanın öne çıkan olayları arasındaydı. Microsoft, saldırganların kendilerini BT ya da help desk personeli gibi tanıttığını, kullanıcılardan Quick Assist üzerinden etkileşimli uzaktan erişim aldığını açıkladı. Bağlantı kurulduktan sonra portatif Python, Bun ya da Java çalışma zamanları kuruldu, host ve ağ keşfi yapıldı ve sertifika tabanlı kimlik doğrulama yollarını bulmak için Active Directory Certificate Services incelendi. Şirket, kullanıcının onay verdiği bir uzaktan oturumun, sertifika temelli erişimle ayrıcalıklı kimliklere ve domain altyapısına uzanabildiğini vurguladı.
Check Point, Kameleo, AdsPower ve MultiLogin gibi anti-detect tarayıcılarının tek bir operatörün binlerce yalıtılmış hesabı farklı platformlarda sessizce yönetmesine ve sahtecilik ile koordineli sahte davranışları tespit eden sistemlerden kaçmasına yardım edebildiğini kaydetti. Aynı araçların hesap ele geçirme, finansal dolandırıcılık, oltalama ve zararlı yazılım dağıtımında kullanıldığı, ayrıca seçimler öncesinde etki operasyonlarını koordine etmek için de devreye sokulduğu bildirildi. Şirket, bu platformların artık yerleşik otomasyon şablonları ve LLM içeriğini hazır hesap profillerine hızla aktaran ayrı bir MCP sunucusu gibi AI entegrasyonları sunduğunu söyledi.
Rusya ve Ukrayna da acil durum uyarı sistemlerinin siber saldırı aldığını doğruladı. Saldırılar nedeniyle iki ülkedeki sistemler sahte acil uyarılar gönderdi. BBC’nin aktardığına göre Ukrayna’nın hava saldırısı uygulaması ülke genelinde yanlış kırmızı alarm verdi. Birkaç saat sonra Rusya da kendi uyarı uygulamasının saldırıya uğradığını açıkladı, ancak bunun sirenler ve diğer uyarı katmanları arasında sadece yardımcı bir hizmet olduğunu söyledi. İki olayın bağlantılı olup olmadığı netleşmiş değil.
Group-IB, Hindistan bankacılık sektörünü Temmuz 2025’ten bu yana hedef alan ve yedi farklı truva ailesiyle yürüyen gelişmiş bir Android kampanyasını da raporladı. CyberDakait kod adlı finansal motivasyonlu küme, ocak 2025’ten beri Hindistan’da faaliyet gösteriyor. GhostBat, cyb3rx, godz, d-passive, d-shine, tenxen ve appkjl adı verilen aileler; smishing ve vishing kampanyalarıyla dağıtılıyor. Saldırılar, banka mobil uygulama kimlikleri, kredi kartı ayrıntıları ve bakiye bilgilerinin üst katman saldırılarıyla toplanmasına odaklanıyor. Grup-IB, kampanyanın temel amacının Android zararlılarıyla kriptocjacking ve kapsamlı bankacılık dolandırıcılığı yürütmek olduğunu açıkladı. En az 17 bin 960 cihazın ele geçirildiği, kurban cihazlarından yaklaşık 7,6 milyon SMS mesajının da yakalandığı belirtildi.
Hugging Face tarafındaki başka bir kötüye kullanımda ise trust_remote_code özelliği, modelle birlikte gelen Python kodunu kurban makinelerde otomatik çalıştırmak için kullanıldı. Pluto Security’ye göre bu durum özellikle GPU tabanlı çıkarım iş yüklerinde ve küçük test modellerini çalışan CI süreçlerinde risk yarattı. Yapı, model ağırlıklarını değiştirmek yerine kod çalıştırma yetkisini istismar ettiği için tespiti zorlaştırdı.
Listenin sonunda onlarca kritik zafiyet yer aldı. CVE-2026-115889 ve CVE-2026-115893, Wasmtime ile ilişkilendirilen açıklar arasında öne çıkarken; CVE-2026-90975 Fireblocks mpc-lib, CVE-2026-91141 COVESA vsomeip için listelendi. ASUS tarafında CVE-2026-88781, CVE-2026-75775, CVE-2026-75779, CVE-2026-93489, CVE-2026-17518, CVE-2026-75753, CVE-2026-102438, CVE-2026-14911, CVE-2026-16528, CVE-2026-19386, CVE-2026-19396, CVE-2026-93495, CVE-2026-14157 ve CVE-2026-13313 yer aldı.
Drupal için CVE-2026-114573, CVE-2026-9082 ve CVE-2026-118539 yayımlandı. EPICS Base tarafında CVE-2026-114595, CVE-2026-114596, CVE-2026-114597 ve CVE-2026-114598 bildirildi. TianoCore EDK II için CVE-2026-97631, GoAhead için CVE-2026-115881 ve CVE-2026-115884, HashiCorp consul-k8s için CVE-2026-110720 duyuruldu. Apache Camel’de CVE-2026-90885, CVE-2026-85250, CVE-2026-88901, CVE-2026-88900, CVE-2026-78165 ve CVE-2026-85251, Okta’da CVE-2026-115547, Apache Kafka’da CVE-2026-114349 ve CVE-2026-111551 listelendi.
Google Chrome için CVE-2026-106378, Mozilla Firefox için CVE-2026-117860 ile CVE-2026-117954 arasındaki ve CVE-2026-118005 ile CVE-2026-118017 arasındaki açıklar, Linux kernel için CVE-2026-98432, Telerik UI for ASP.NET AJAX için CVE-2026-18672 ve CVE-2026-19219 öne çıktı. Kodi’de TRA-2020-14, Veeam’de CVE-2026-107239, CVE-2026-107238 ve CVE-2023-22793, Juniper Networks Session Smart Router’da CVE-2026-103401’den CVE-2026-103409’a uzanan dizi yer aldı.
TeamViewer için CVE-2026-111585, Intelbras IP kameraları için CAN-2026-2035970, WatchGuard Fireware OS için CVE-2026-103594, CVE-2026-112709, CVE-2026-112710, CVE-2026-93857, CVE-2026-103593, CVE-2026-93865 ve CVE-2026-93866 yayımlandı. Apache Tomcat tarafında CVE-2026-101296, CVE-2026-101356 ve CVE-2026-103119; Canonical LXD’de CVE-2026-112816; Langflow OSS’de CVE-2026-93680 ve CVE-2026-110186 kayda geçti. TightVNC için de ön kimlik doğrulamalı uzaktan kod çalıştırma açığı duyuruldu. İlgili kayıtlar NVD’de şu adreslerden izlenebiliyor: https://nvd.nist.gov/vuln/detail/CVE-2026-115889 ve diğerleri için aynı yapıdaki NVD detay sayfaları.
Hafta boyunca ortaya çıkan tablo, tek tek kampanyalardan çok, meşru araçların ve yaygın platformların kötüye kullanımının ne kadar kolaylaştığını gösterdi. Paylaşım bağlantıları, üçüncü taraf servisler, cihaz kodu akışları, marketplace’ler, bulut iş akışları ve model depoları saldırı zincirinin farklı aşamalarında kullanıldı. Aynı anda yayımlanan çok sayıdaki CVE de, saldırganların yamalanmamış yazılımlardan ve yanlış yapılandırılmış cihazlardan hâlâ geniş ölçekte faydalandığını ortaya koydu.