

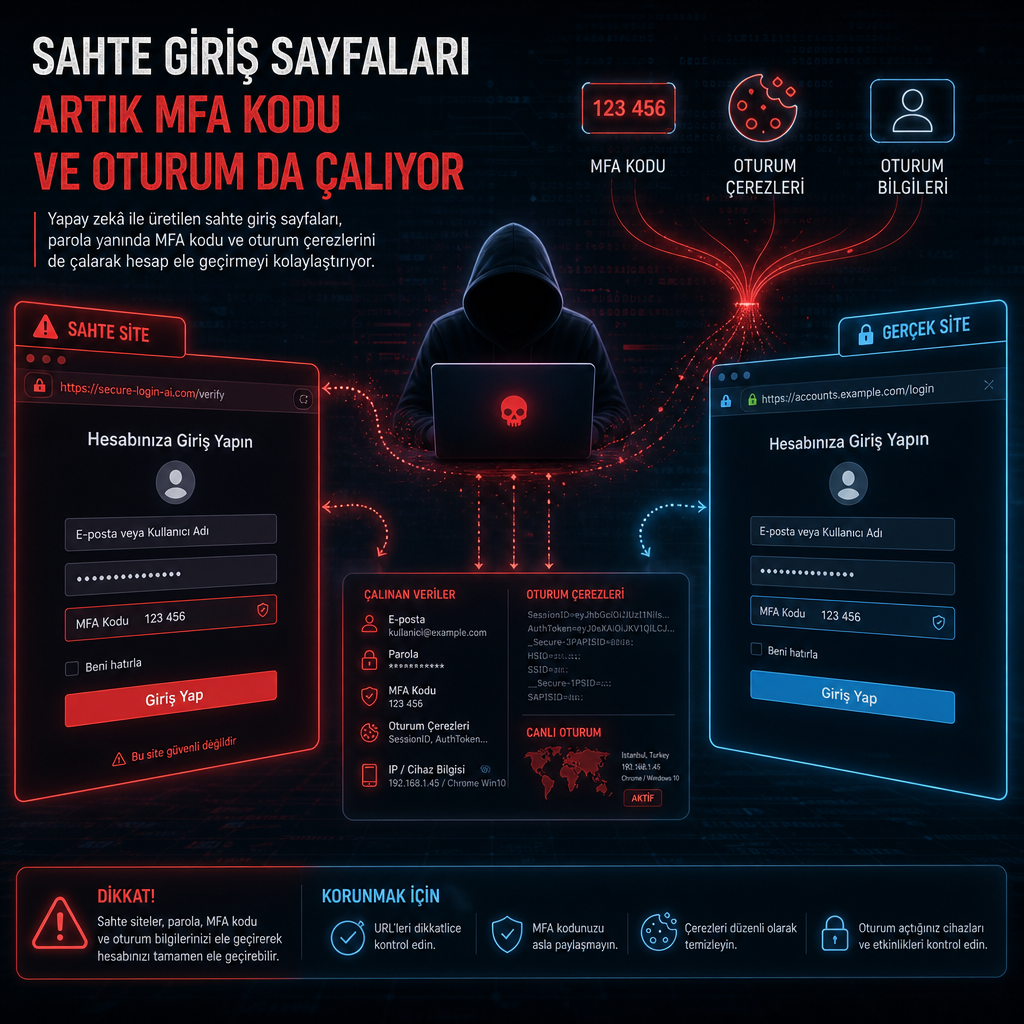
Yapay zekâ ile üretilen sahte giriş sayfaları, yalnızca parola avlamakla kalmıyor; çok faktörlü doğrulama kodlarını ve oturumları da ele geçirerek hesap ele geçirme saldırılarını kolaylaştırıyor.
Kimlik avı kampanyalarında kullanılan bu sayfalar, kullanıcı giriş yaparken girilen bilgileri anlık olarak topluyor. Bazı örnekler, tek seferlik MFA kodlarını da yakalayarak saldırganın aynı anda hesaba erişmesini sağlıyor. Daha gelişmiş varyantlar ise oturum çerezlerini veya kimlik doğrulama akışından çıkan erişim belirteçlerini ele geçirip, saldırganın kullanıcı adı ve parolaya yeniden ihtiyaç duymadan oturumu devralmasına imkân veriyor.
Kimlik avı artık yalnızca parola toplamıyor
Klasik oltalama sitelerinden farklı olarak, bu yöntem görünüm ve içerik tarafında da hızla uyarlanabiliyor. Yapay zekâ destekli üretim araçları, meşru kurumsal giriş ekranlarına benzeyen sayfaların hazırlanmasını hızlandırıyor; böylece saldırganlar farklı marka ve servisler için çok sayıda varyant üretebiliyor. Güvenlik ekipleri ise aynı teknikleri, sahte alan adlarını, oturum hırsızlığını ve kimlik avı izlerini ayırt etmek için kullanıyor.
Teknik akış genellikle kullanıcının sahte sayfaya yönlendirilmesiyle başlıyor. Kurban parolasını girdikten sonra MFA kodunu da yazarsa, saldırgan bu bilgileri gerçek oturum açma sürecine eşzamanlı olarak iletebiliyor. Oturum zaten açık durumdaysa, çalınan çerez ya da token daha sonra yeniden giriş ihtiyacını ortadan kaldırıyor. Böylece saldırının hedefi artık yalnızca giriş bilgileri değil, aktif kimlik doğrulama durumu oluyor.
Bu eğilim, kimlik avı kampanyalarının basit parola hırsızlığından çıkıp daha tam kapsamlı hesap ele geçirme operasyonlarına dönüştüğünü gösteriyor. Yapay zekâ burada saldırının kendisi değil, sahte sayfaların üretim hızını ve çeşitliliğini artıran bir araç olarak öne çıkıyor.