Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
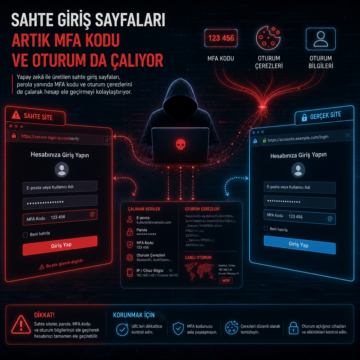


Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.

PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.