

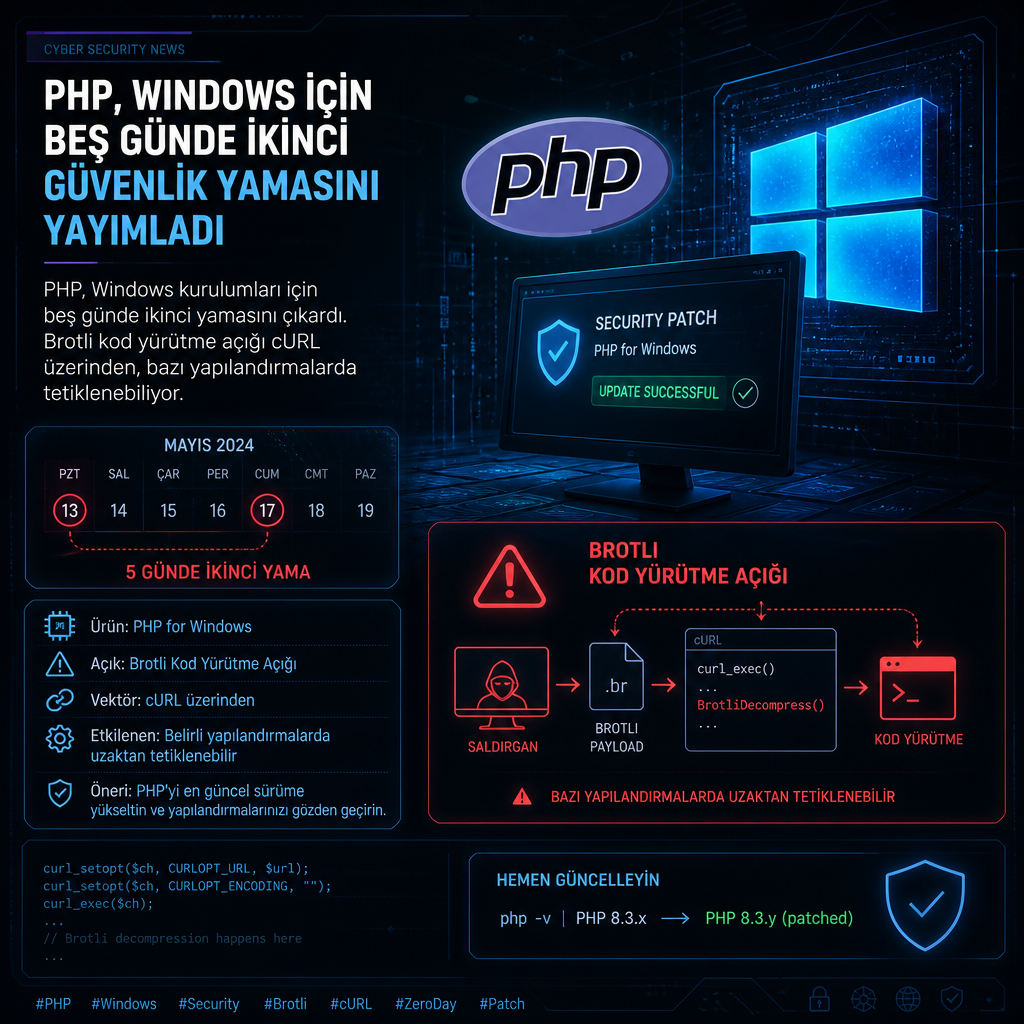
PHP ekibi, Windows üzerinde çalışan kurulumlar için beş gün içinde ikinci güvenlik güncellemesini duyurdu. Yeni yama, Brotli kodunda uzaktan kod çalıştırmaya yol açabilen bir açığı kapatıyor ve risk, cURL eklentisinin HTTP yanıtlarını otomatik olarak açması sırasında ortaya çıkıyor.
Kurulan açıklamaya göre açık, PHP’nin cURL uzantısı üzerinden erişilebilir hale geliyor. Ancak cURL tarafında HTTP yanıtlarının otomatik sıkıştırma açma özelliği varsayılan olarak kapalı geliyor; bu da zafiyetin ancak bu işlev özellikle etkinleştirildiğinde devreye girdiği anlamına geliyor.
Brotli, web trafiğinde veri sıkıştırma için kullanılan bir algoritma. PHP uygulamaları bu bileşeni farklı senaryolarda kullanabiliyor ve özellikle Windows ortamında çalışan sistemlerde, ilgili güncellemenin yüklenmesi önem taşıyor. Yeni sürüm, aynı hafta içinde yayımlanan ikinci Windows odaklı güvenlik düzeltmesi oldu.
Güncellemenin hangi güvenlik koduyla izlendiği açıklanmadı. Buna karşın yapılan teknik değerlendirmeler, sorunun cURL ile Brotli arasındaki etkileşimden kaynaklandığını ve HTTP yanıtlarının otomatik çözülmesi sırasında saldırganın kod çalıştırma koşullarını tetikleyebileceğini gösteriyor. PHP tarafı, açığın yalnızca belirli yapılandırmalarda ulaşılabilir olduğunu vurguluyor.
Beş gün içinde gelen ikinci Windows yaması, özellikle sunucu tarafında PHP çalıştıran ve cURL ile dış servislerden veri çeken ekiplerin güncel sürüme geçmesini gerektiriyor. Açık, doğrudan internetten erişim gerektirmese de otomatik açma özelliği açık bırakılmış kurulumlarda risk oluşturabiliyor.