

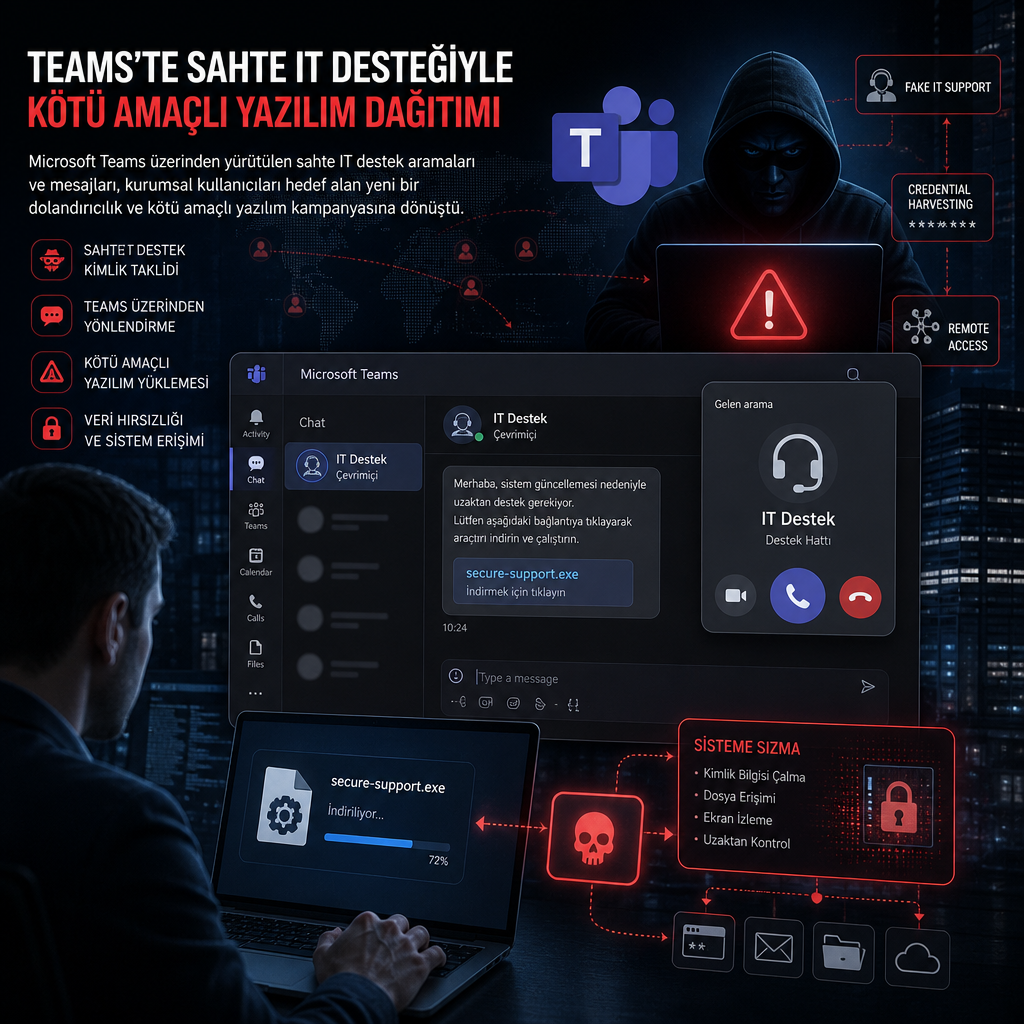
Microsoft Teams üzerinden yürütülen sahte IT destek aramaları ve mesajları, saldırganların kötü amaçlı yazılım ve fidye yazılımı dağıtmak için kullandığı yeni bir giriş kapısına dönüştü. Yapılan son analizler, bu kampanyanın kurumsal kullanıcıları hedef aldığını ve özellikle yardım masası ile teknik destek süreçlerini taklit ederek ilerlediğini gösteriyor.
Saldırganlar, kurbanlara kendilerini şirket içi IT ekibi gibi tanıtıyor. Ardından Teams üzerinden kurulan temasla kullanıcıdan uzaktan erişim, oturum açma bilgisi ya da dosya çalıştırma izni almaya çalışıyorlar. Bu ilk temas başarılı olduğunda, sistemlere zararlı yükler indiriliyor ve bazı vakalarda fidye yazılımı devreye sokuluyor.
Aynı geçici kiracılar ve aynı taktikler
İncelemelerde, farklı olaylarda tekrarlanan bir davranış kalıbı öne çıktı. Araştırmacılar, saldırganların aynı tek kullanımlık Teams kiracılarını, aynı “IT support” kimliğini ve benzer sosyal mühendislik akışlarını yeniden kullandığını belirledi. Bu tekrar, kampanyanın birbirinden bağımsız görünen olaylardan ziyade organize bir operasyon olduğuna işaret ediyor.
Teknik akışta, kullanıcıyı ikna etme aşaması merkezde yer alıyor. Saldırganlar önce güven kazanıyor, sonra da kurbanı dosya indirmeye, oturum açmaya ya da kurumsal cihazda istenmeyen bir işlemi onaylamaya yönlendiriyor. Bu yöntemle dağıtılan yükler arasında farklı kötü amaçlı yazılım aileleri ve fidye yazılımı bileşenleri bulundu.
Kurumsal iletişim kanalı saldırı yüzeyine dönüştü
Microsoft Teams, normalde ekip içi iletişim ve uzaktan iş birliği için kullanılan meşru bir platform. Güvenlik ekipleri de aynı altyapıyı olay müdahalesi, iletişim ve bazı denetim süreçlerinde kullanıyor. Ancak saldırganlar, platformun kurumsal güvenilirliğinden yararlanarak kullanıcıyı şüphe duymadan yönlendirmeye çalışıyor.
Analizde, saldırının temelinde kimlik taklidi, sosyal mühendislik ve kurumsal iş akışlarının kötüye kullanılması yer alıyor. Bulgular, Teams üzerinden gelen her teknik destek talebinin otomatik olarak güvenilir kabul edilmemesi gerektiğini, özellikle de uzaktan erişim ve dosya çalıştırma isteyen mesajların dikkatle ele alınması gerektiğini ortaya koyuyor.