Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
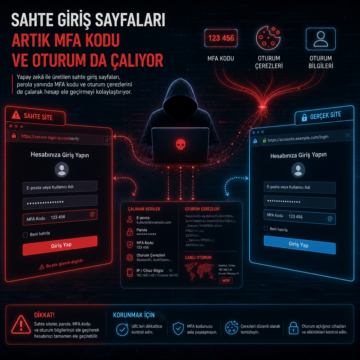


Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
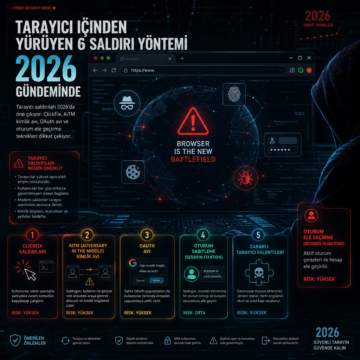
Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
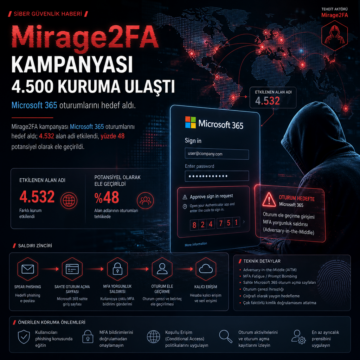
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.
Microsoft ve ReliaQuest, otel ve konaklama ağlarında captive portal üzerinden yapılan bir yönlendirme operasyonunu ortaya çıkardı. Saldırganlar sahte güncelleme sayfaları, ClickFix yönergeleri ve Microsoft’un device code authentication akışını kullanarak CornFlake ve ChocoShell gibi zararlı yazılımlar ile token hırsızlığına yöneldi. Operasyon CaptiveCrunch adıyla izleniyor; Microsoft bunu Storm-2945’e bağlıyor.