WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.
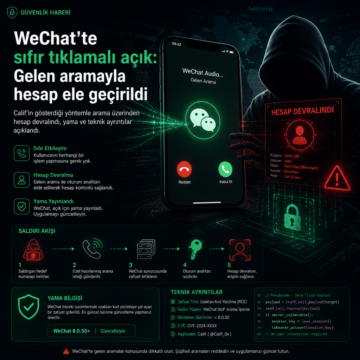


WeChat’te sıfır tıklamalı açık: Calif’in gösterdiği yöntemle arama üzerinden hesap devralındı, yama ve teknik ayrıntılar açıklandı.

CTM360, işe alım temalı BitB oltalama kampanyasında iki ayda 3 binden fazla sahte URL üretildiğini ve kurumsal hesapların hedef alındığını açıkladı.
Almanya ve Avrupa'da yüksek profilli siyasetçiler, askerler ve gazetecileri hedef alan Signal oltalama saldırıları artış gösteriyor. Saldırganlar, destek botları kılığında PIN kodu talep ederek hesaplara gizlice erişim sağlıyor. Bu tehdit, WhatsApp gibi diğer mesajlaşma platformlarına da yayılma riski taşıyor.

Hindistan, dolandırıcılık ve siber kötüye kullanımı önlemek amacıyla mesajlaşma uygulamalarının yalnızca aktif SIM kartlarla çalışmasını zorunlu kılan yeni kurallar getirdi. Bu düzenleme, hesap ele geçirme ve kimlik taklidi saldırılarının önüne geçmek için periyodik yeniden doğrulama ve otomatik oturum kapatma mekanizmalarını içeriyor. Siber güvenlik uzmanları için bu adım, mobil numara doğrulama
Son dönemde artan yapay zeka destekli phishing ve tatil sezonu dolandırıcılıkları, finansal kurumların kimlik bilgilerini hedef alan hesap ele geçirme saldırılarını hızlandırdı. Bu saldırılar, sosyal mühendislik teknikleri ve SEO zehirlenmesi gibi yöntemlerle 262 milyon dolardan fazla zarara yol açtı. Türkiye’deki kurumlar için de kritik riskler barındıran bu gelişmeler, kapsamlı önlemler alınması
Bitdefender ve Cybereason tarafından ortaya konan kampanyalar, sahte Meta Verified ve Madgicx Plus eklentileri aracılığıyla Facebook İşletme hesaplarının ele geçirilmesini hedefliyor. Kötü amaçlı eklentiler, kullanıcıların kimlik bilgilerini çalmak ve Facebook Graph API üzerinden hesap bilgilerini toplamak için tasarlanmış olup, tehdit aktörlerinin Vietnamca izler taşıdığı tespit edildi.