

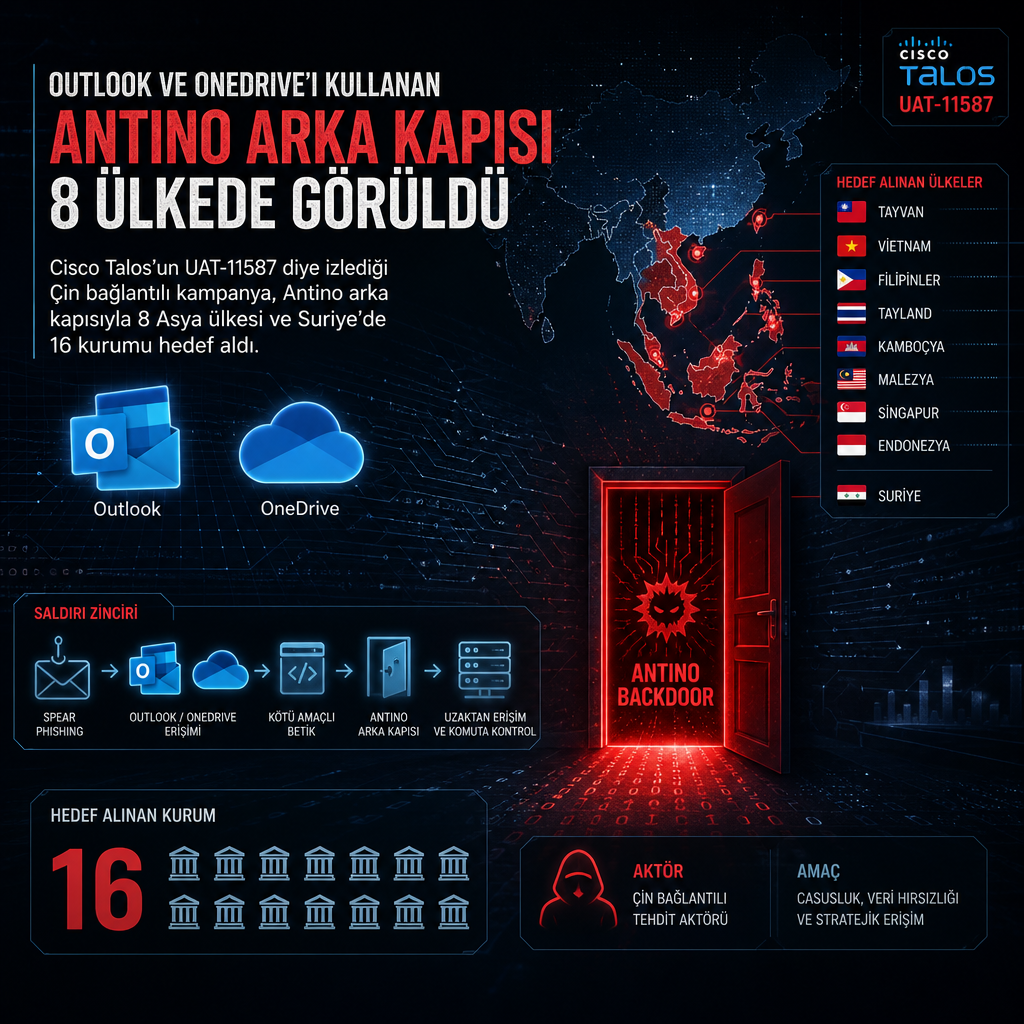
Çin bağlantılı olduğu değerlendirilen bir casusluk kampanyası, Tayvan, Hindistan, Filipinler, Kamboçya, Pakistan, Tayland, Myanmar ve Suriye’de toplam 16 kurumu hedef aldı. Cisco Talos’un izlediği ve UAT-11587 adı verilen bu faaliyetlerde, daha önce belgelenmemiş Antino kod adlı bir Windows arka kapısı kullanıldı. Saldırılar ilk kez Eylül 2025’te Tayvan’daki akademi, düşünce kuruluşu ve sivil toplum çevrelerine dönük spear-phishing operasyonlarında ortaya çıktı.
Talos’un aktardığına göre kampanya, Tayvan’daki hedeflerle başladıktan sonra sekiz Asya ülkesinde yayıldı. Faaliyet kümesinin hedef listesinde hükümet ve politika kuruluşları yer aldı. Araştırmacılar, saldırıların hükümet politikası, yasama, sivil savunma ve politika araştırması konularına uzandığını bildirdi.
Talos araştırmacısı Ashley Shen’in aktardığına göre Antino, Rust ile derlenmiş bir Windows zararlısı ve sistem keşfi, kabuk ile PowerShell komutu çalıştırma, dosya aktarımı, belleğe shellcode yükleme ve kalıcılık sağlayabiliyor. Zararlının ayrıştırıcı yönü ise komuta ve kontrol trafiği: Antino, klasik bir C2 sunucusuna dayanmak yerine Microsoft 365 üzerinden Outlook ve OneDrive nesnelerini kullanıyor. Shen, yerleşik komuta ve kontrol kanalının yalnızca Microsoft Graph üzerinden Outlook ve OneDrive ile etkileşerek çalıştığını söyledi.
E-posta kutusu komuta kanalına dönüştürüldü
Talos, UAT-11587’nin Jewelbug adıyla izlenen yapıyla bir miktar örtüşme taşıdığını, ancak kendi incelemesinde casusluk kampanyası ile Jewelbug’ın finansal amaçlı faaliyetleri arasında doğrudan bağ bulamadığını belirtti. Bu nedenle şirket, UAT-11587’yi ayrı bir faaliyet kümesi olarak sınıflandırdı. Jewelbug’ın ise Broadcom’a ait Symantec ve Carbon Black tarafından Ağustos 2026’da yayımlanan raporda Çin merkezli, casusluk operasyonları ve kâr amaçlı kripto para dolandırıcılığı yürüten bir hacker-for-hire grubu olarak tanımlandığı hatırlatıldı.
Yine de Talos, saldırganı yüksek güvenle Çin bağlantılı olarak değerlendirdi. Bu sınıflandırmada yem belgelerindeki zh-CN dili ve Basitleştirilmiş Çince metadata ile spear-phishing mesaj başlığındaki UTC+08:00 zaman dilimi belirleyici oldu. Araştırmacılar, kullanılan tema ve hedeflemenin de bu değerlendirmeyi desteklediğini kaydetti.
Kampanyada görülen başka göstergeler de Çin bağlantısına işaret etti. Neredeyse bir düzine farklı Antino derleme çıktısında, crates.io için anakara Çin’deki kullanıcılara hizmet veren rsproxy[.]cn adresine referans veren Cargo kayıt yolları bulundu. UAT-11587 ile ilişkilendirilen bir JavaScript indiricisinde ise d32tpl7xt7175h.cloudfront[.]net alan adı yer aldı. Bu alan adı, daha önce Arctic Wolf tarafından Avrupa’daki diplomatik ve hükümet kurumlarını hedefleyen, yamalanmamış bir Windows kısayol açığı kullanan ve Çin bağlantılı olduğu değerlendirilen UNC6384 kampanyasıyla ilişkilendirilmişti.
Talos, UAT-11587’nin faaliyet alanının yalnızca Asya ile sınırlı kalmadığını da bildirdi. İncelemeye göre grup, Mayıs 2026 civarında Suriye’deki kuruluşları da hedef aldı. Saldırıların Mart 2026 ile Haziran 2026 başı arasında yükseldiği, 8 ve 9 Haziran 2026’da ise hükümet BT altyapısıyla ilişkili düzinelerce sisteme yönelen yoğun bir dalga yaşandığı aktarıldı.
Kampanyanın ilk erişim yöntemi spear-phishing oldu. Ancak Talos’a göre seçilen yemler, saldırganın hedef kurumlara dönük kapsamlı keşif yürüttüğünü gösteriyor. Araştırmacılar, iletilerde kullanılan tema ve içeriklerin hedef kurumların yapısına göre özel olarak uyarlandığını, bunun da başarılı olma olasılığını artırmak için yapıldığını belirtti.
Saldırganlar, e-postaların güvenilir görünmesi için alıcıların güvendiği gönderici kimliklerini taklit etti. Amaç, SPF ve DMARC denetimlerini aşarak iletilerin doğrudan hedeflerin gelen kutusuna ulaşmasını sağlamaktı. Shen’in anlattığı ikinci sosyal mühendislik tekniği ise Gmail’in yerel ek önizleme kartının e-posta HTML gövdesi içinde birebir yeniden üretilmesi oldu.
Bu sahte arayüzde, Gmail’in ek kartı dört satır içi PNG görseliyle taklit edildi. Görseller Base64 kodlu MIME parçaları olarak e-postaya gömüldü. Kartın tamamı, saldırgan kontrolündeki Cloudflare Pages adresine yönlenen bir bağlantı etiketinin içine yerleştirildi. Kullanıcı e-postayı tarayıcıda açtığında Gmail’in oluşturucu katmanı saldırganın HTML içeriğini sadakatle gösterdi ve gerçek bir ek önizlemesiyle neredeyse ayırt edilemeyen bir sahte kart ortaya çıktı.
Talos, yemin içeriğinin dış politika, uluslararası güvenlik ve hükümet politikasıyla ilgilenen kitlelere dönük olduğunu da ekledi. Hedefler arasında Tayvan’daki siyasi, yasama, sivil savunma ve politika araştırması konuları; bölgesel hükümet, denizcilik, diplomatik ve güvenlik temaları yer aldı. Şirket, bu odağın Çin bağlantılı aktörlerin ilgi alanlarıyla uyumlu olduğunu vurguladı.
Kampanyanın saldırı zinciri beş aşamadan oluşuyor. İlk aşamada HTA veya WSF türünde bir başlangıç dosyası kullanılıyor. Phishing e-postasındaki Cloudflare bağlantısı bu dosyayı indiriyor; dosya çalıştırıldığında JavaScript indiricisi ve şifre çözücü devreye giriyor. Sonraki aşama, .NET serileştirme zincirini tetikleyerek TestAssembly.dll adlı dosyayı yüklüyor. Bu .NET indirici ve başlatıcı, üç ayrı iş üstleniyor: yem belgesini kurbana indirip açıyor, sahte bir Calculator yürütücüsü indiriyor ve Antino arka kapısını çalıştırıyor.
Antino’nun asıl yükü olan slc.dll, Microsoft tarafından imzalanmış meşru GatherOsState.exe üzerinden DLL sideloading yöntemiyle başlatılıyor. Bu yöntem, zararlı kodun görünürde güvenilir bir Windows bileşeninin arkasına saklanmasını sağlıyor. Yüklendikten sonra Antino, Microsoft 365 uygulamalarıyla iletişim kuruyor ve belirgin bir özel komuta ve kontrol sunucusuna ihtiyaç duymuyor.
Shen’in açıklamasına göre Antino, Outlook’u komut alışverişi için, OneDrive’ı ise heartbeat ve dosya aktarımı için kullanıyor. Zararlı, saldırganın Outlook posta kutusundaki klasörü her 10 saniyede bir sorguluyor. Bunu yaparken konu ön eki “command_req_[session_id]” olan iletileri arıyor. Böylece komut trafiği, sıradan Microsoft 365 etkinliği görünümü altında ilerliyor.
Arka kapı, bulaştığı sistemde çalışan süreçleri listeleyebiliyor, dizinleri numaralandırabiliyor, PowerShell betikleri çalıştırabiliyor, shellcode yükleyebiliyor, operatörün sağladığı programları çalıştırabiliyor ve cmd.exe üzerinden komut verebiliyor. Talos, Antino’nun Windows Scripted Diagnostics çerçevesini kötüye kullanarak saldırgan kontrollü PowerShell’i meşru Windows bileşenleri üzerinden çalıştırdığını da bildirdi. Şirket, bu yaklaşımın davranışsal atfı zorlaştırdığını, ancak PowerShell etkinliği, dosya oluşturma ve Registry telemetrisi gibi izlerin yine de görülebildiğini yazdı.
Talos’un değerlendirmesine göre Antino, diğer arka kapılar gibi host reconnaissance, command execution ve persistence destekliyor. Zararlı, Microsoft 365 üzerinden işleyen bu modelde Outlook’tan komut alıyor, OneDrive üzerinden de heartbeat ve dosya taşımayı sürdürüyor. Araştırmacılar, bu tasarımın göze çarpan özel bir C2 altyapısı yerine günlük kurumsal uygulamalarla karışan bir iletişim yapısı oluşturduğunu aktardı.