Microsoft, 1.259 güvenlik açığını kapatan güncellemeleri yayımladı.
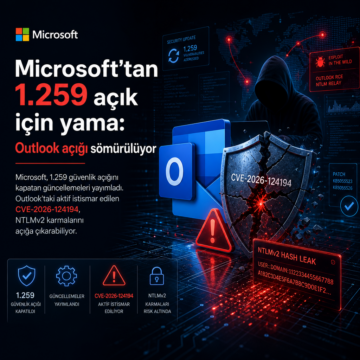


Microsoft, 1.259 güvenlik açığını kapatan güncellemeleri yayımladı.
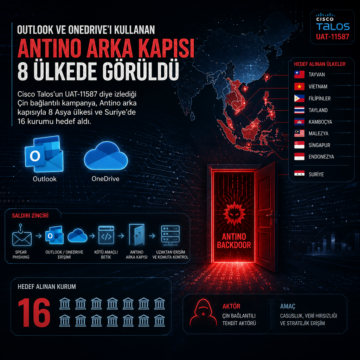
Cisco Talos’un UAT-11587 diye izlediği Çin bağlantılı kampanya, Antino arka kapısıyla 8 Asya ülkesi ve Suriye’de 16 kurumu hedef aldı.
Son haftada, Microsoft Outlook eklentisinin ele geçirilmesiyle 4.000’den fazla hesap tehlikeye girdi. Google Chrome ve Apple ürünlerinde aktif olarak istismar edilen kritik 0-gün açıkları yamalandı. Ayrıca, devlet destekli hackerların yapay zeka sohbet botlarıyla saldırı döngüsünü hızlandırdığı tespit edildi. Bu gelişmeler, kurumsal ve bireysel kullanıcılar için artan tehditlere işaret ediyor.

Terk edilmiş bir Outlook eklentisinin alan adı ele geçirilerek sahte Microsoft giriş sayfası kurulmasıyla 4.000'den fazla kullanıcı kimlik bilgisi çalındı. Saldırı, Office eklentilerinin dinamik içerik yapısındaki zafiyetleri hedef alıyor ve e-posta güvenliği açısından ciddi riskler oluşturuyor. Siber güvenlik ekiplerinin bu tür tedarik zinciri saldırılarına karşı manifest URL'lerini ve izinleri y
APT28, NATO ülkelerindeki şirketlere yönelik NotDoor adlı yeni bir Outlook arka kapısı kullanıyor. Microsoft OneDrive üzerinden DLL yan yükleme tekniğiyle dağıtılan bu kötü amaçlı yazılım, VBA makrosu aracılığıyla veri sızdırma ve komut çalıştırma işlemleri yapıyor. Saldırganlar, Microsoft Dev Tunnels ve sahte Cloudflare Workers alan adları gibi altyapıları kötüye kullanarak gizliliklerini koruyor.