

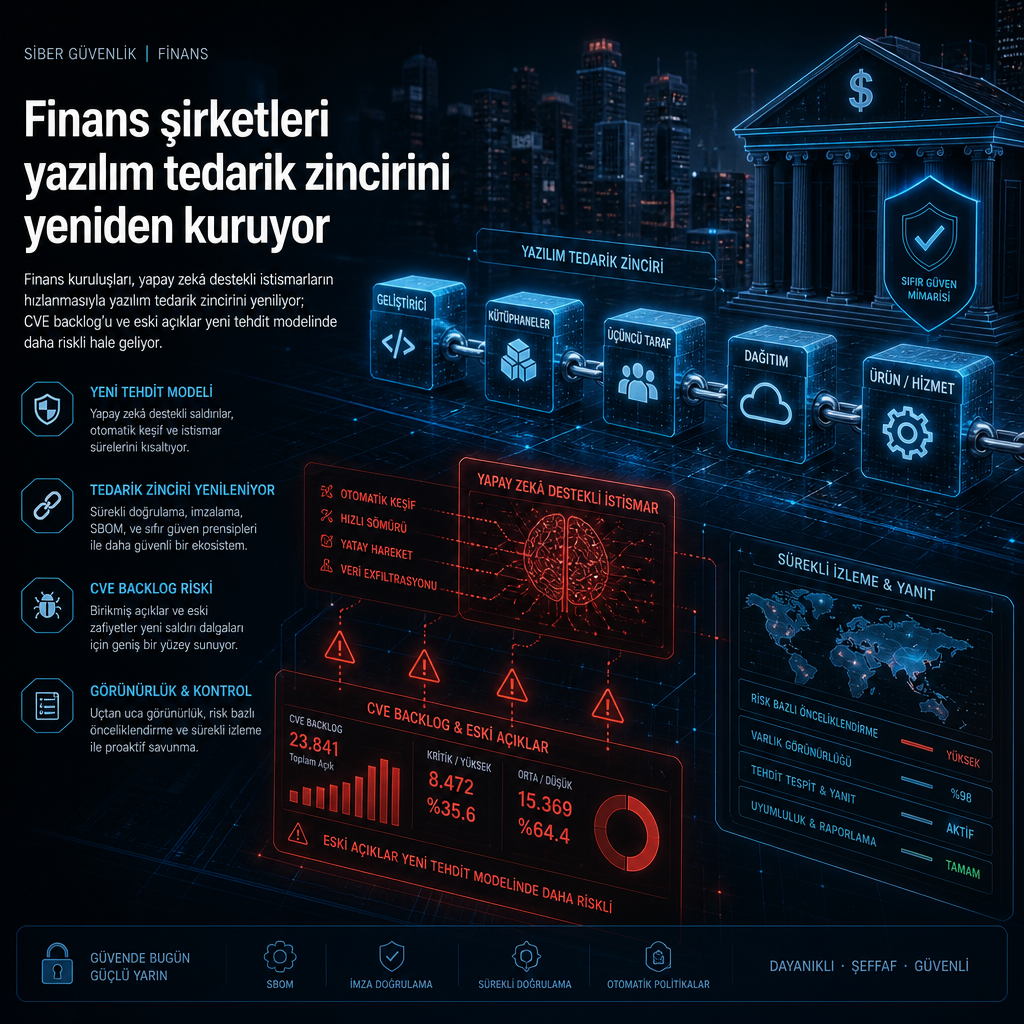
Finans kuruluşları, eski açıkların yapay zekâ destekli istismar araçları karşısında hızla değer kaybetmesiyle yazılım tedarik zincirini yeniden düzenlemeye başladı. Uygulama kodunu baştan yazmadan yapılan bu değişim, özellikle yıllardır biriktirilen CVE yığınını taşıyan bankalar, ödeme şirketleri ve diğer regüle kurumlar için öne çıkıyor.
Yapılan son teknik değerlendirmelere göre, finans sektöründe ilk erişim yöntemi olarak kimlik avını geride bırakan istismar dalgaları artık doğrudan bilinen açıkları hedefliyor. Araştırmacılar, yüksek kapasiteli frontier modellerin kodu okuyup zayıf noktaları bulabildiğini, sonra da bunları insan operatörlerden daha hızlı zincirleyerek kullanabildiğini belirtiyor. Bu tablo, özellikle yazılım bileşenlerinde ertelenmiş risk taşıyan kurumları etkiliyor.
Uzun yıllar boyunca birçok finans şirketi, kararlılığı korumak için bilinen açıkların birikmesine ses çıkarmadı. Bu tercih, o dönemde makul görülüyordu; çünkü geçmişte bir CVE’nin gerçekten silaha dönüşmesi için saldırganın zaman, beceri ve motivasyon harcaması gerekiyordu. Legacy sistemlerde planlı yükseltme gelene kadar bu açıkların çoğu teoride kalıyordu. Ancak bu varsayım artık çalışmıyor.
Frontier modellerin ortaya çıkışı, “güvenli” sayılan bu dengeyi değiştirdi. Metinde yer alan örneklere göre Mythos gibi sistemler kodu okuyabiliyor, gizli kalmış zayıflıkları bulabiliyor ve onları insanlardan daha hızlı bir saldırı zincirine dönüştürebiliyor. Böylece “halihazırda bilinen” ile “pratikte kullanılabilir” açıklar arasındaki mesafe hızla kapanıyor. Bu kapanışın en net hissedildiği alan ise finans kurumlarının yıllardır ertelediği yazılım tedarik zinciri oluyor.
İlk kez kayda geçtiği belirtilen bir dönüşümde, finans hizmetlerinde ilk erişim vektörü olarak kimlik avının yerini açık istismarı aldı. Kaynak metin, finans hizmeti sağlayıcılarının yarısından fazlasının en az bir yüksek önem dereceli CVE taşıdığını da aktarıyor. Regüle bir kurum için böyle bir paket, yalnızca teknik bir açık değil; operasyonel olay, düzenleyici görüşme ve müşteri güveni sorunu anlamına geliyor.
Kuruluşların yıllardır kabul ettiği açık backlog’u da bu değişimle birlikte farklı bir yere oturuyor. Metne göre geçmişte birikmiş CVE’ler, “daha sonra kapatılacak” riskler gibi görülebiliyordu. Oysa 18 ay önce imzalanan bir istisna, bugünün tehdit modeline artık uymuyor. Önceden pasif kabul edilen bir açık, frontier modellerin hızına karşı çok daha kısa sürede kullanılabilir hale gelebiliyor.
Kaynakta, modernleşme denince uygulama ekipleri ile güvenlik ekiplerinin çoğu zaman farklı şeyler anladığı vurgulanıyor. Güvenlik tarafı “modernleşme” dediğinde mühendislik liderleri bunu monoliti parçalamak, çalışma zamanını yükseltmek, veri katmanını taşımak ve aşağı akıştaki her şeyi yeniden test etmek olarak okuyor. Böyle bir programın yıllar sürmesi, çok sayıda ekibi bağlaması ve ciddi operasyonel risk yaratması şaşırtıcı değil. Metin, mühendislik tarafının bu çekinceyi taşımakta haklı olabileceğini de açıkça söylüyor.
Asıl riskin ise uygulama kodunun kendisinde değil, onun altındaki yazılım tedarik zincirinde bulunduğu belirtiliyor. Base image’lar, açık kaynak kütüphaneler ve hiç düzgün envanteri çıkarılmamış build tooling, frontier modellerin hedef aldığı katmanlar arasında sayılıyor. Bu yüzden tehlikeye açık hale gelen şey çoğu zaman uygulamanın mantığı değil, uygulamaya giren girdi oluyor. Kaynak metin, “input” katmanının açığa çıktığını özellikle vurguluyor.
Bu girdiyi değiştirmek için tüm sistemi yeniden yazmak gerekmiyor. Metnin temel iddiası da burada başlıyor: kurumlar önce neyi inşa ettiklerini değil, neyin üstüne inşa ettiklerini yenileyebilir. Yazılım tedarik zincirini modernize etmek, uygulama modernizasyonuyla aynı yatırım düzeyini istemiyor. Başka bir ifadeyle, kurumlar neyi inşa ettiklerini değiştirmeden önce neyle inşa ettiklerini değiştirebiliyor.
Chainguard’ın yaklaşımı, tam da bu noktada devreye giriyor. Hardened ve minimal container image’lar ile açık kaynak kütüphaneler sürekli yeniden derleniyor; böylece önlenebilir zafiyetler ortama en baştan hiç girmiyor. Daha az bileşen, taranacak daha az unsur, triage edilecek daha az alarm ve yapısal olarak daha dar bir saldırı yüzeyi anlamına geliyor. Buradaki mantık, açığı sonradan temizlemek değil, onu üretim zincirine sokmamak.
Henüz yükseltmeye hazır olmayan sistemler için de geri taşıma yöntemi kullanılıyor. Kurumların bugün çalıştırdığı eski dil çalışma zamanı ya da framework sürümlerine güvenlik yamaları backport ediliyor. Böylece ekipler, mevcut sürümlerinde kalırken yamanmış ve güvenilir artefaktlar alıyor. Uyumluluk bozulmuyor, geçiş planı da kendi zamanlamasını koruyor.
Bu modelin platform ekipleri için operasyonel yükü de daha sınırlı görünüyor. Büyük finans kuruluşlarının çoğu, yüzlerce uygulama ekibi için ortak temel oluşturan iç golden image programları yürütüyor. Fakat bu image’ları güncel tutmak yavaş ve pahalı bir iş. Üstteki kaynağı değiştirmek, daha düzenli bir dağıtım zinciri açıyor: sertleştirilmiş artefaktlar bir kez çoğaltılıyor ve ardından kurumların zaten kullandığı registry ile pipeline’lar üzerinden onaylı yapı taşları olarak paylaşılıyor.
Böylece her uygulama ekibinin kendi base image’ını araştırıp yeniden inşa etmesi gerekmiyor. Bunun yerine, merkezi bir platform ekibi güvenilir bir temel seti yönetiyor. Uygulama ekipleri düzeltmeyi kendi başlarına üretmektense, bu düzeltmeyi hazır halde devralıyor. Kaynak metin, özellikle büyük kurumsal yapılarda bu modelin güncelleme işini merkezileştirdiğini aktarıyor.
Her artefaktla birlikte imzalı Software Bill of Materials, yani SBOM ve doğrulanabilir provenance bilgisi de veriliyor. Bu bilgiler, ekiplerin klasik denetim sorularına doğrudan yanıt üretmesini sağlıyor: ne çalışıyor, nereden geldi, nasıl korunuyor. Metin, bu yanıtların platform ve güvenlik ekiplerinin yeniden çekirdek işlerine dönebilmesine imkân verdiğini belirtiyor.
Kaynak metin, modernizasyonu ertelemenin gizli maliyetlerini de ayrıntılandırıyor. Tekrarlanan CVE triage süreçleri mühendislik kapasitesini tüketiyor. Yaygın kullanılan bir paketi hedef alan her yeni kampanya, acil müdahale döngülerini yeniden başlatıyor ve ciddi zaman ile bant genişliği harcıyor. Denetim bulguları her döngüde biraz daha zor kapanıyor, bu da ekiplerde yorgunluk yaratıyor ve ilerlemeyi yavaşlatıyor.
Bir başka maliyet de, ekiplerin yeni sistemler kurmak yerine sürekli yamaya yönelmesi. Bu durum, modernizasyon çabasını fiilen kilitleyebiliyor. Kaynak metin, mühendislik ekiplerinin ana işinin gelir üreten özellikler geliştirmek olduğunu hatırlatıyor ve sürekli acil müdahale halinde olmanın bu işi geri plana ittiğini söylüyor. Status quo’nun sıfır riskli olmadığı; yalnızca maliyetin farklı yerlere dağıtıldığı vurgulanıyor.
Bu tablo karşısında güvenli bir yazılım temeli kurmak, mevcut uygulamaları baştan yaratmaktan çok daha küçük ve geri döndürülebilir bir değişim olarak sunuluyor. Değişim iş mantığını değil, build katmanını hedef alıyor. Süreç bir platform ekibi ve birkaç image ile başlayabiliyor, ardından aynı registry ve pipeline altyapısı üzerinden yayılabiliyor.
Kaynağa göre en önemli ayrım, güvenlik faydasının yalnızca projenin sonunda ortaya çıkmaması. Finans kuruluşları, modernizasyon yolculuğu sürerken de güvenlik kazanımı elde edebiliyor. Tedarik zinciri güvenli hale geldikçe kurumların duruşu, sürekli açık kapatmaya dayalı yapıdan uzaklaşıyor. Daha fazla sistem trusted default’larla kuruldukça, açıkların önemli bir bölümü daha üretim hattına girmeden eleniyor.
Metin, bunu secure-by-default yaklaşımının pratik karşılığı olarak tanımlıyor. Kurumun gelecekteki sistemleri güvenilir bileşenler üzerine kuruluyor ve güvenlik sonradan eklenen bir katman olmaktan çıkıyor. Böylece modernizasyonun adresi yalnızca uygulama katmanı olmuyor; onu ayakta tutan bütün yazılım tedarik zinciri haberin merkezine yerleşiyor.
Yazıda, bu dönüşümün mevcut riskleri ortadan kaldırmak için değil, deferred risk’i daha erken noktada yönetmek için kullanıldığı da belirtiliyor. Bir başka deyişle, kurumlar henüz uygulamalarını tamamen yenilemeden, onları besleyen temel bileşenleri güvence altına alabiliyor. Bu çerçevede ilk adım, yazılımı çalıştıran değil, yazılımı üreten hattı denetim altına almak oluyor.
Chainguard tarafında öne çıkarılan model, platform ekiplerinin her uygulama takımı adına aynı işi tekrar tekrar yapmasını da azaltıyor. Üst kaynak sertleştirildiğinde, güncellenmiş ve imzalanmış bileşenler kurumun halihazırda kullandığı dağıtım kanalları üzerinden dolaşıma giriyor. Böylece fix, tek tek ekiplerin elinde parçalanmıyor; merkezi olarak korunup dağıtılıyor.
Kaynak metin ayrıca, yazılım bileşenlerinin kökeni ve bakım şekli konusunda soruların denetim süreçlerinde daha sık sorulduğunu kaydediyor. “Ne çalışıyor?”, “Nereden geldi?” ve “Nasıl korunuyor?” soruları bu yüzden sadece teknik değil, yönetsel birer başlık haline geliyor. SBOM ve provenance bilgisi de tam bu nedenle kritik görülüyor.
Finans hizmetleri alanında yüksek seviyeli CVE taşıyan tedarikçi oranının yarıyı aşması, tedarik zinciri yaklaşımının neden öne çıktığını kaynakta açıkça gösteriyor. Bir tedarikçi paketinin ele geçirilmesi, regüle kurum açısından operasyonel bir olay olarak değerlendiriliyor. Bununla birlikte düzenleyici görüşme ve müşteri güveni boyutu da devreye giriyor. Metin, bu risk zincirinin artık teorik olmadığını söylüyor.
İstismar ile kimlik avı arasındaki sıralamanın değişmesi de aynı tablonun parçası. İlk erişim için artık çok daha fazla kurum, doğrudan bilinen açıklardan yararlanılan saldırılarla karşı karşıya kalıyor. Bu nedenle geçmişte yönetilebilir görülen CVE backlog’u, frontier modellerin hızıyla birlikte farklı bir tehdit profiline dönüşüyor.
Kaynak metin, finans kurumlarının güvenlik kazanımını modernizasyon tamamlandığında değil, süreç boyunca elde edebileceğini de yineliyor. Uygulama tarafında büyük dönüşümler yıllar alırken, tedarik zinciri tarafında daha küçük bir müdahale hızlı sonuç verebiliyor. Bu yüzden güvenli temel, iş mantığını değiştirmeden önce build hattını güvenceye alma fikriyle anlatılıyor.
Metnin sonunda çizilen çerçeve, riskin tamamen kaybolmadığını ama daha erken kontrol edilebildiğini gösteriyor. Kurumlar eski bağımlılıkları taşısalar bile, onları oluşturan ve dağıtan altyapıyı sertleştirerek açıkların önemli kısmını yolun başında ayıklayabiliyor. Bu yaklaşımın merkezinde uygulama değil, onu besleyen tedarik zinciri yer alıyor.