

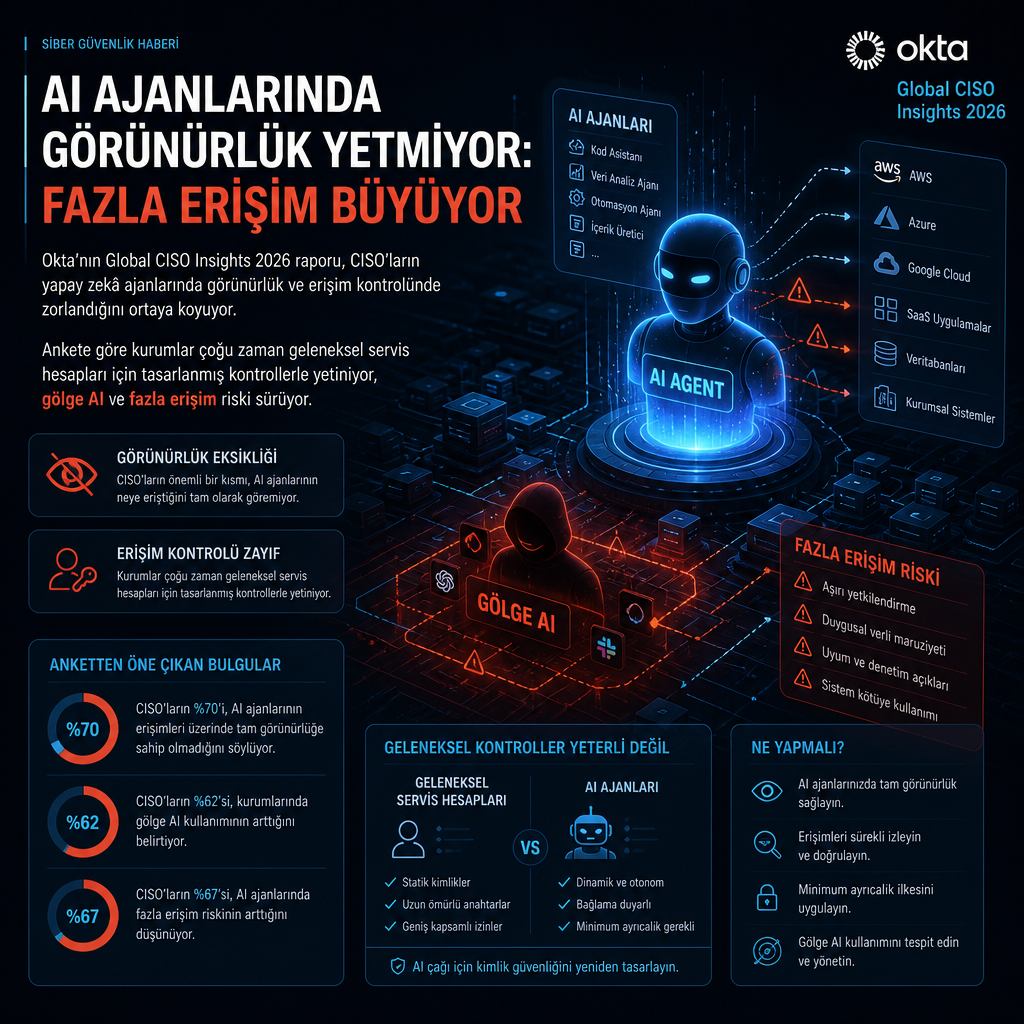
Okta’nın yayımladığı Global CISO Insights 2026 raporuna göre, CISO’ların yalnızca yüzde 47’si ortamlarındaki tüm yapay zekâ ajanlarını tespit edebildiğinden emin. Görünürlüğe güvenenlerin yaklaşık yüzde 80’i bile fazla erişimin denetlenmeden kalmasından kaygı duyuyor.
Raporun işaret ettiği ana sorun, ajanın görülmesinden çok neleri yapabildiğinin kontrol edilmesi. Okta Bölgesel CSO’su Matt Immler, bu boşluk büyümeden yapay zekâ ajanlarının daha güçlü kimlik yönetişimi altına alınması gerektiğini anlattığı pratik bir oturum düzenleyeceğini duyurdu.
Kurumsal kontroller AI ajanlarına yetişemiyor
Rapor, birçok kurumun AI ajanlarını hâlâ geleneksel servis hesapları için tasarlanmış kontrollerle yönettiğini ortaya koyuyor. Ankete katılan kuruluşların yalnızca dörtte biri, AI ajanlarını güvenceye almak için özel olarak tasarlanmış bir çerçeve benimsediğini söylüyor.
Katılımcıların yüzde 21’i ise paylaşılan kimlik bilgilerine ya da geniş yetkili servis hesaplarına dayanmayı sürdürüyor. Bu tablo, güvenlik ekipleri açısından temel soruları yanıtlamayı zorlaştırıyor: Hangi ajanın erişimi var, bu erişim kim tarafından onaylandı, hangi sistemlere ulaşabiliyor, izinleri hâlâ gerekli mi ve erişim diğer servisleri aksatmadan geri alınabiliyor mu?
Okta, her AI ajanının ayrı bir sahibi, yetkileri, yaşam döngüsü ve erişim incelemeleri olan bir kimlik olarak ele alınması gerektiğini belirtiyor. Şirketin çevrimiçi oturumunda, ajan görünürlüğü ile yetkilendirme arasındaki boşluğun nasıl kapatılacağı, fazla izinlerin nasıl azaltılacağı ve kurum içinde çalışan AI ajanlarına kimlik yönetişimi ilkelerinin nasıl uygulanacağı anlatılacak.
Gölgede kalan araçlar için çözüm engellemek değil yönetişim
Kuruluşların karşısına çıkan bir başka başlık da onay süreçlerinin dışında beliren AI araçları. Rapora göre bunları bütünüyle engellemeye çalışmak benimsemeyi yavaşlatabiliyor, ancak yönetişim sorununu ortadan kaldırmıyor.
Bu yüzden güvenlik ekiplerinin önce hangi AI ajanlarının bulunduğunu keşfetmesi, neye erişebildiklerini anlaması, sahiplerini belirlemesi ve bunları tutarlı kontrollere bağlaması gerekiyor. Okta, kimlik yönetişimi olgunluğu daha yüksek olan kurumların bu riski daha iyi yönettiğini bildiriyor.
Şirketin bulgularına göre bu kurumlarda gölge AI daha az görülüyor, kontrol dışı ajanlara yanıt daha hızlı veriliyor ve AI destekli ihlallerle ilgili kaygı seviyesi daha düşük kalıyor. Raporda öne çıkan mesaj net: AI ajanı güvenliği, giderek bir kimlik yönetişimi problemine dönüşüyor.
Güvenlik ekiplerinin ajanın varlığını, erişim kapsamını, bu erişimin gerekçesini ve risk değiştiğinde ne kadar hızlı kaldırılabildiğini bilmesi gerekiyor. Immler’in yöneteceği oturumda da AI ajanlarını birinci sınıf kimlikler olarak yönetme, gölge AI’ı denetim altına alma ve fazla erişimin yeni bir kimlik boşluğuna dönüşmesini önleme başlıkları ele alınacak.