

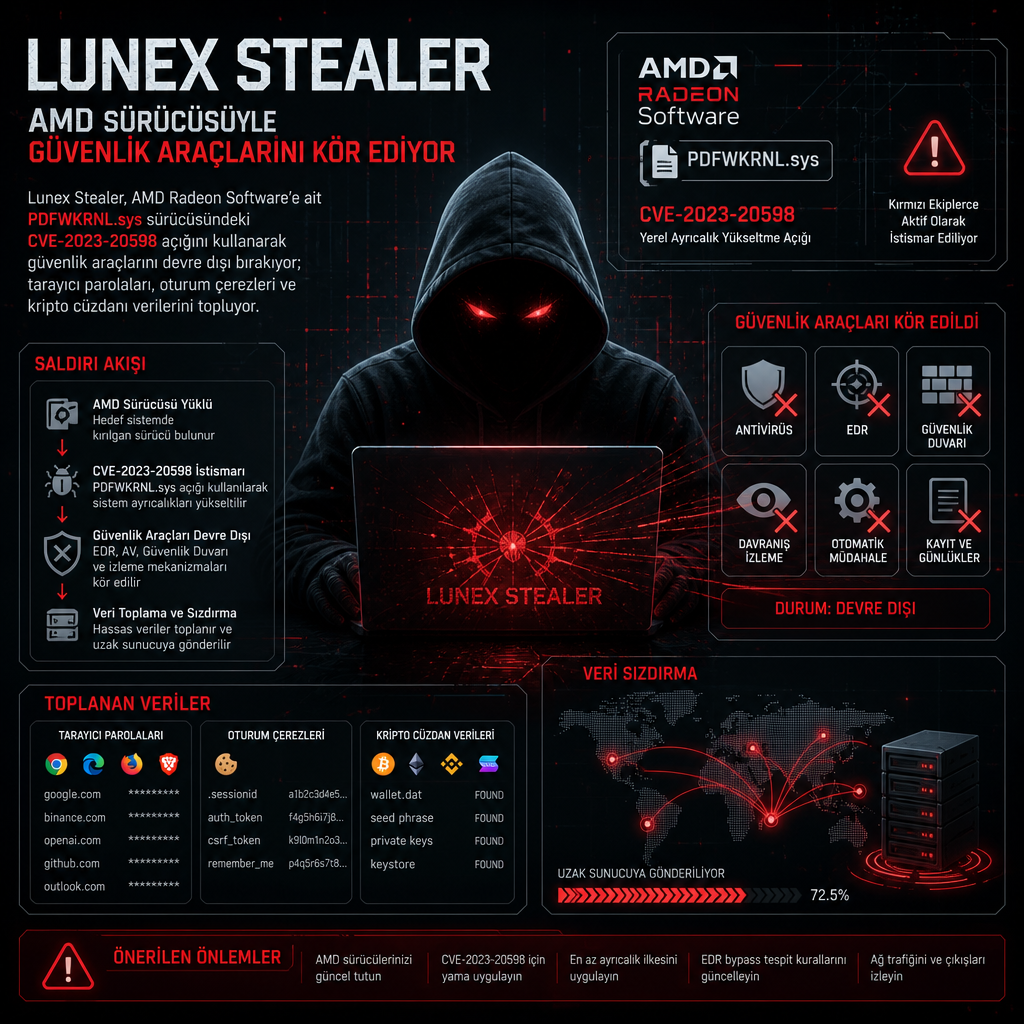
Yeni bir bilgi hırsızı kampanyası, AMD Radeon yazılımına ait zafiyetli bir çekirdek sürücüyü kullanarak güvenlik araçlarını devre dışı bırakıyor, ardından tarayıcı parolaları, oturum çerezleri ve kripto cüzdanlarını topluyor. Araştırmacılar, Lunex adıyla anılan MaaS platformunun parçası olan bu yapının özellikle Ukraynaca konuşan kullanıcıları hedeflediğini ve saldırı zincirinin sahte CAPTCHA ile başladığını belirtti.
Ontinue tarafından yayımlanan incelemeye göre saldırı, ele geçirilmiş Ukrayna web siteleri üzerinden dağıtılan ClickFix benzeri Cloudflare doğrulama sayfalarıyla başlıyor. Kullanıcı sahte bir MSI yükleyiciyi çalıştırdığında zincir devreye giriyor; ardından LunexLoader adlı yükleyici, Windows’ta Kullanıcı Hesabı Denetimi’ni aşmak için CMSTPLUA COM nesnesini kullanıyor, savunma atlatma için BYOVD tekniğini uyguluyor ve son aşamada stealer bileşenini indiriyor. Bu yapı, bilgi hırsızlarının genelde son aşamada başvurduğu bir yöntemden önce, güvenlik ürünlerini etkisizleştirmek için sürücü istismarını öne koyması bakımından ayrışıyor.
Saldırganların kullandığı çekirdek bileşen, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsü. Bu sürücü CVE-2023-20598 açığından etkileniyor ve saldırganlar bu zafiyeti ayrıcalık yükseltmek ile güvenlik odaklı süreçleri çalışır durumda bırakıp kör etmek için kullanıyor. Yani koruma araçları kapatılmadan süreçler sonlandırılmıyor; bunun yerine sistemde varlıklarını sürdüren ancak içeriği göremeyen güvenlik yazılımları hedef alınıyor. Açığın ayrıntıları için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2023-20598
Aynı aileye ait Psychedelic Stealer, hafta başında ilk kez ayrı bir analizle kamuya açık hale geldi. O inceleme, tehdit aktörünün saç bakım kliniği, ölçekli model üreticisi, uzman bir kitap satıcısı, psikolojik hizmet veren bir kurum, bir el aleti perakendecisi ve bir otomotiv satıcısına ait meşru siteleri ele geçirerek ClickFix tuzağını sunan bir iframe yerleştirdiğini ortaya koydu. Araştırmacılar, bu yöntemde site ziyaretçisine sanki doğrulama yapılması gerekiyormuş gibi gösterilen sayfaların kullanıldığını, asıl amacın ise zararlı yazılımın sisteme indirilmesi olduğunu aktardı.
İncelemede yer alan saldırı zinciri, stealer teslim edilmeden önce zafiyetli bir meşru sürücünün kurban makinedeki güvenlik araçlarını kapatmak için kullanıldığını gösteriyor. Ardından bilgi hırsızı devreye girerek Chrome, Edge ve diğer Chromium tabanlı tarayıcılardan parolaları, oturum çerezlerini ve kripto para cüzdanı verilerini çekiyor. Ontinue kıdemli tehdit araştırmacısı Rhys Downing, güvenlik katmanları pasifleştirildikten sonra hırsız bileşenin tarayıcı parolalarını, çerezleri ve cüzdan verilerini topladığını söyledi.
Lunex’in siber güvenlik literatüründeki en erken izi Haziran 2026’ya uzanıyor. BlueTeamCoolTeam’den Luke Wilkinson, o tarihte ABD, Finlandiya, Almanya, Hollanda ve Ukrayna’da etkin altı Lunex Stealer komuta-kontrol paneli bulduğunu açıklamıştı. Son bulgular, aynı altyapının daha geniş bir yayılmaya geçtiğini gösteriyor. Analizlerde 13 ülkede 28 benzersiz panel tespit edildi; bunlar Rusya, ABD, Birleşik Krallık, Hollanda, Fransa, Almanya, Türkiye ve Bangladeş’te barındırılıyor.
Downing’e göre Psychedelic Stealer ile LunexStealer aynı MaaS platformunun farklı adlarla anılan aynı bileşenini ifade ediyor. Psychedelic, kurban cihazlarda çalışan zararlı dosyanın adı; Lunex ise bu zararlının birden fazla suç grubuna satıldığı altyapı. Bu ayrım, kampanyanın tek bir operatörden ibaret olmadığını, kiralanan ya da devredilen bir hizmet modeline dönüştüğünü gösteriyor.
Aktifleştiğinde LunexStealer, HTTP üzerinden 193.178.159[.]128 adresindeki Lunex paneliyle iletişim kuruyor. Buradan aldığı komutlarla Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX ve Vivaldi içindeki kimlik bilgilerini toplamaya çalışıyor. Aynı aşamada Bitcoin Core, Litecoin, Exodus, Atomic Wallet ve Electrum gibi beş masaüstü kripto cüzdanını tarıyor; MetaMask, MetaMask Legacy, OKX Wallet ve SafePal Wallet gibi dört tarayıcı eklentisi cüzdanından da ilgili verileri çekiyor.
Yükleyici kalıcılığı da ihmal etmiyor. Registry Run anahtarı, gizli bir zamanlanmış görev ve “psychedelicloveUtils” adı verilen bir görev girdisiyle sistemde tutunuyor. Buna ek olarak, tarayıcı içinde çalışan bir Chrome Native Messaging Host ya da köprüsü kaydediliyor. Downing’in verdiği bilgiye göre bu köprünün arkasında, .rdata bölümüne gömülü 13.200 baytlık bir PowerShell betiği var ve betik standart giriş ve çıkış üzerinden Chrome Native Messaging protokolünü uyguluyor. Bu sayede NMH, Chrome’un süreç bağlamında çalışıyor ve stealer ikilisi silinse, sistem yeniden başlasa ya da tarayıcı kapatılıp açılsa bile kalabiliyor.
PowerShell kısmı dosya sistemi üzerinde altı işlev sunuyor. list_drives komutuyla C’den Z’ye tüm sürücü harflerini sıralıyor, list_dir ile dizin içeriklerini ve dosya boyutlarını listeliyor, read_file ile 512 KB parçalar halinde ya da 524 MB’a kadar dosya okuyor, write ile herhangi bir yola veri yazabiliyor, download ile sistemden dosya çekebiliyor ve run ile istenen programları çalıştırabiliyor. Bu yetenekler, tarayıcı içi gizli bir kanal üzerinden dosya sistemine tam erişim sağlıyor.
LunexStealer bununla da kalmıyor. Chrome Secure Preferences dosyası değiştirilerek kötü amaçlı bir tarayıcı uzantısı enjekte ediliyor. Bu uzantıya çerezler, geçmiş, yer imleri, sekmeler, depolama alanı, proxy, scripting, declarativeNetRequest ve tüm HTTP ile HTTPS adresleri için geniş izinler veriliyor. Araştırmacılar, bu kurulumun uzantıya kurbanın tarayıcı etkinliği üzerinde tam görünürlük ve kontrol sağladığını belirtiyor.
Panel analizleri, geliştirme tarafında Rusça konuşan bir kişi ya da ekip bulunduğuna işaret ediyor. Bununla birlikte, altyapının coğrafi dağılımı kısa sürede belirgin biçimde genişledi. Bir panelin Türkiye’de barındırıldığı, bu panelin de beş phishing alan adına çözümlendiği görüldü: account-sams-club[.]com, teamwork-recover-password[.]com, namshi-uae[.]com, whatsappbusineses[.]com ve ibraq-perfumes[.]com. Bu eşleştirme, MaaS yapısının yalnızca kimlik bilgisi çalmaya değil, marka taklidi ve oltalama operasyonlarına da hizmet ettiğini ortaya koyuyor.
Ontinue, BYOVD teslim zincirinin süreç sonlandırma yerine PDB yönlendirmeli kernel callback sıfırlama tekniği kullandığını ve bunun EDR etkisizleştirmede daha sessiz bir yöntem olduğunu aktardı. Aynı inceleme, yapılan testlerde ne HVCI’nin ne de Microsoft’un güncel Vulnerable Driver Blocklist listesinin bu zincirde kullanılan PDFWKRNL.sys varyantının yüklenmesini engelleyemediğini gösterdi. Raporda, sürücü karmasının LOLDrivers projesinde Mart 2026’dan beri kataloglanmış olmasına rağmen bu boşluğun sürdüğü de yer aldı.