

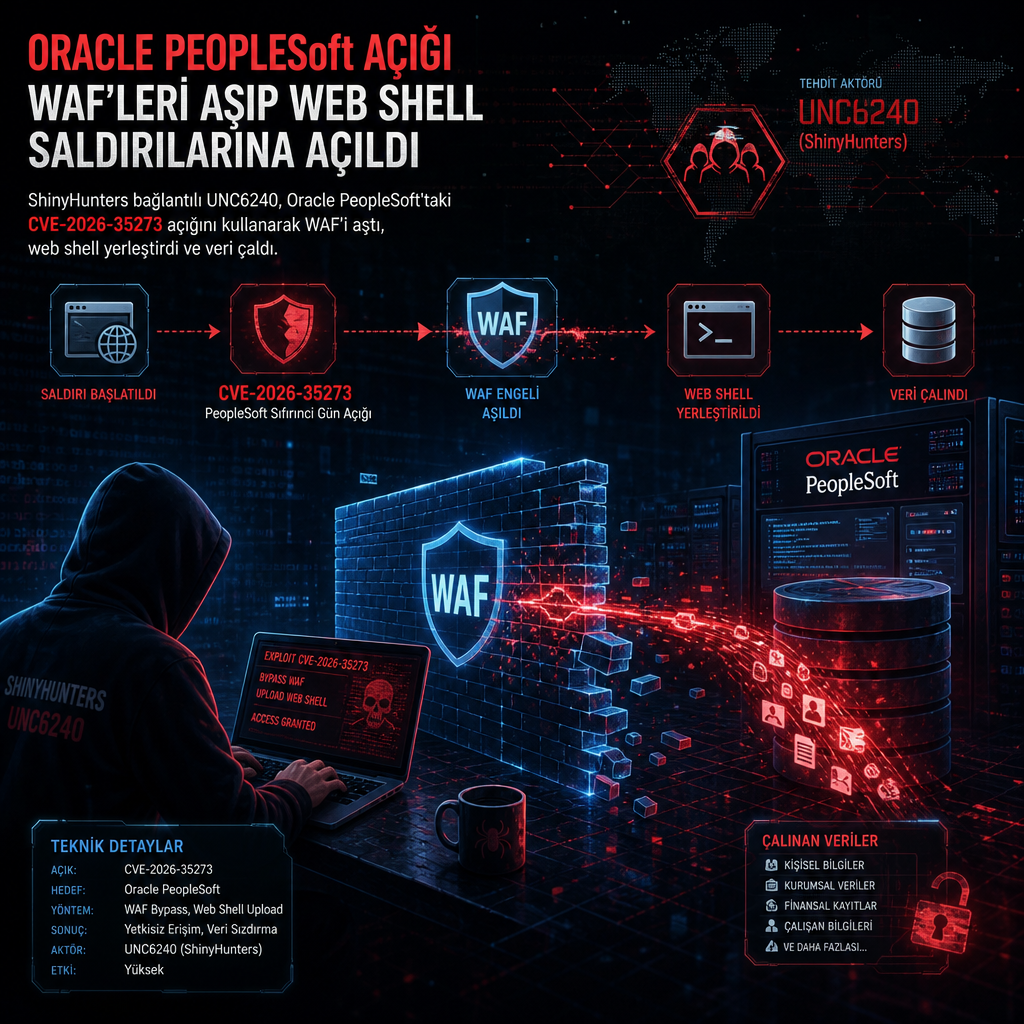
Oracle PeopleSoft çevresindeki kritik bir güvenlik açığı, saldırganların web application firewall (WAF) kurallarını aşarak sistemlere sızmasına ve çok sayıda kuruma web shell yerleştirmesine yol açtı. ShinyHunters bağlantılı UNC6240 kümesiyle ilişkilendirilen yeni dalga, CVE-2026-35273 olarak izlenen ve CVSS skoru 9.8 olan zafiyetin kötüye kullanılmasıyla ilerliyor. Kaynak metne göre bu açık, yetkisiz uzaktan kod çalıştırmaya yol açabilecek kritik bir güvenlik kusuru.
İlk saldırı dalgasında bu açık, akademik kurumlara karşı sıfır gün olarak kullanılmış; saldırganlar keşif yaptıktan sonra kalıcılık için MeshCentral ajanı dağıtmış, SSH üzerinden yanal hareket etmiş ve PeopleSoft içindeki diğer makinelerde bilinen kullanıcı adı ve parolaları deneyerek veri toplamıştı. Google’ın sahibi olduğu Mandiant, o dönemde dünya genelinde 100’den fazla kuruluşu, özellikle de ABD merkezli olanları, savunmasız uç noktalara eşleşen IP adresleri nedeniyle bilgilendirdi.
WAF kuralı tek karakterle aşıldı
Son etkinlik dalgasında saldırganlar, korunan Environment Management Hub (PSEMHUB) uç noktasını hedef alan WAF kurallarını değiştirilmiş bir istismar sürümüyle atlattı. Mandiant’ın değerlendirmesine göre UNC6240, istek yolundaki yalnızca bir karakteri URL-encode ederek /PSEMHUB/ yerine /%50SEMHUB/ biçimini kullandı. Birçok WAF ve reverse proxy, isteği çözmeden önce literal yolu eşleştirdiği için bu yöntem filtreyi devre dışı bırakırken, PeopleSoft uygulama sunucusu isteği çözüp açık servlet’e yönlendirdi. Google’ın aktardığına göre bu yeni faaliyet dalgası, UNC6240’ın istismarını web application firewall kurallarını baypas edecek şekilde değiştirmesiyle başladı.
Güncel saldırıların hedefleri arasında yükseköğretim, teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu kurumları yer alıyor. Araştırmacılar, onlarca sistemde web shell bırakıldığını belirtti. Saldırı zinciri içinde hedefler, /%50SEMHUB/hub adresine seri hale getirilmiş bir Java nesnesi içeren POST istekleriyle belirleniyor. Ardından aynı karakterin kodlanmış biçimi kullanılarak WAF kuralları atlatılıyor ve PSEMHUB hub servlet’inde Java deserialization zafiyeti istismar ediliyor.
Google, saldırganların POST isteklerinde /%50SEMHUB/hub yolunu kullanarak savunmasız hedefleri saptadığını, ardından PSEMHUB hub servlet’inde serileştirilmiş Java nesnesini kötüye kullanarak dosyasız komut çalıştırma elde ettiğini bildirdi. Kurum, bu aşamada PSEMHUB.war dizinine iki JSP web shell bırakıldığını da açıkladı. x.jsp, farklı platformlarda komut yürütmeye yarıyor; u.jsp ise parçalı dosya yüklemelerine izin veriyor ve cmd.exe üzerinden komut çalıştırabiliyor. Kaynak metin, bu yerleştirmenin post-exploitation aşamasında WAF tespitlerini azaltmak amacı taşıdığını belirtiyor.
Yayına göre saldırganlar, kalıcılığı ve uzaktan komut çalıştırmayı kolaylaştırmak için PSEMHUB.war dizinine iki JSP web shell bıraktı. Bunlardan x.jsp, farklı işletim sistemlerinde komut yürütmeye yarıyor. u.jsp ise parçalı dosya yüklemelerini destekliyor ve cmd.exe üzerinden komut çalıştırabiliyor. Bu ikinci kabuk, sunucuya geçerli bir imzalı fakat trojanize edilmiş Ple64.exe kurulum dosyasının yüklenmesinde kullanıldı.
Ple64.exe bellekte SIDEEYE adlı C++ tabanlı bir arka kapıyı çalıştırıyor. Bu arka kapı, 162.219.30[.]165 adresindeki dış sunucuyla TCP üzerinden haberleşerek tarayıcı ve masaüstü uygulamalarındaki kimlik bilgilerini çalabiliyor, süreç ve dosya yönetimi yapabiliyor, etkileşimli reverse shell ve reverse proxy yetenekleri sunuyor. Google, Ple64.exe’nin dağıtımıyla birlikte açık kaynak Neo-reGeorg tünelleme aracının da sahaya sürüldüğünü bildirdi. Linux sistemlerde web shell yerleştirmesinin ardından kalıcı erişim sağlamak için de meşru uzaktan yönetim aracı MeshAgent kullanıldı.
Saldırgan komutlarının yaklaşık dörtte birinin root ya da NT Authority\SYSTEM haklarıyla çalıştırıldığı, bunun da işletim sistemi üzerinde tam denetim sağladığı aktarıldı. Kalan komutlar PeopleSoft veya WebLogic servis hesapları altında yürütüldü. Google, komutların önemli bir bölümünün bu yüksek ayrıcalıklarla çalıştırıldığını, geri kalan kısmın ise servis hesapları üzerinden geçtiğini belirtti.
Güncel istismarlar için kurumların önce CVE-2026-35273 yamasını uygulaması gerekiyor. Çok sunuculu kurulumlarda Environment Management Hub (EMHub) hizmetinin kapatılması, tek sunuculu yapılarda ise PSEMHUB uygulamasının tamamen kaldırılması öneriliyor. Güvenlik ekiplerinin WebLogic erişim kayıtlarında /PSEMHUB/ ve bunun yüzde kodlamalı varyantlarını araması, PSEMHUB.war dizininde JSP web shell ve diğer kötü niyetli kalıntıları incelemesi isteniyor.
İzleme listesinde ayrıca PeopleSoft uygulama servis hesabının okuyabildiği kimlik bilgilerinin değiştirilmesi, PeopleSoft ve veritabanı ana makinelerinde geçici ya da web erişimine açık dizinlerde büyük arşiv dosyalarının aranması ve HR, bordro ile öğrenci kayıt tablolarına yönelik toplu sorgu ya da dışa aktarma işlemlerini gösteren veritabanı denetim günlüklerinin gözden geçirilmesi yer alıyor. Kurumların PeopleSoft ana makinelerinden dışarı çıkan trafiği de takip etmesi gerekiyor.
Mandiant, UNC6240’ın veri hırsızlığı ve şantaj temelli bir model izlediğini, çalınan verileri kurban ödeme yapmazsa bir sızıntı sitesinde yayımlamakla tehdit ettiğini aktardı. Bu nedenle etkilenen kuruluşların olası şantaj mesajlarına hazırlık yapması ve ele geçirilen verilerin kamuya sızma ihtimalini izlemesi gerektiği belirtiliyor.
Gelişme, ShinyHunters grubunun ABD Federal Soruşturma Bürosu’nun FBIJobs.gov portalına da sızdığının ortaya çıkmasıyla aynı döneme denk geldi. Erişim sırasında site haberin hazırlandığı sırada hâlâ ulaşılamaz durumdaydı. Grup bu girişimde yaklaşık 2 ila 3 TB hassas veri çaldığını söyledi ve FBI’ın Mayıs 2026’da yayımladığı uyarıda kendilerine yönelttiği suçlamalara karşılık verdiklerini öne sürdü.
ShinyHunters sözcüsü, FBI’ı şantajla hedef almadıklarını, bunun finansal motivasyon taşımadığını ve amaçlarının yalnızca kayıtları düzeltmek ve örgütün imajını korumak olduğunu savundu. Aynı sözcü, FBI iş portalındaki ihlalin CVE-2026-35273’den farklı bir Oracle PeopleSoft sıfır günüyle gerçekleştirildiğini söyledi. Grup ayrıca The Register ile paylaşılan ayrı bir açıklamada, 2020’de ShinyHunters adını almadan önce GnosticPlayers olarak faaliyet gösterdiklerini belirtti.