

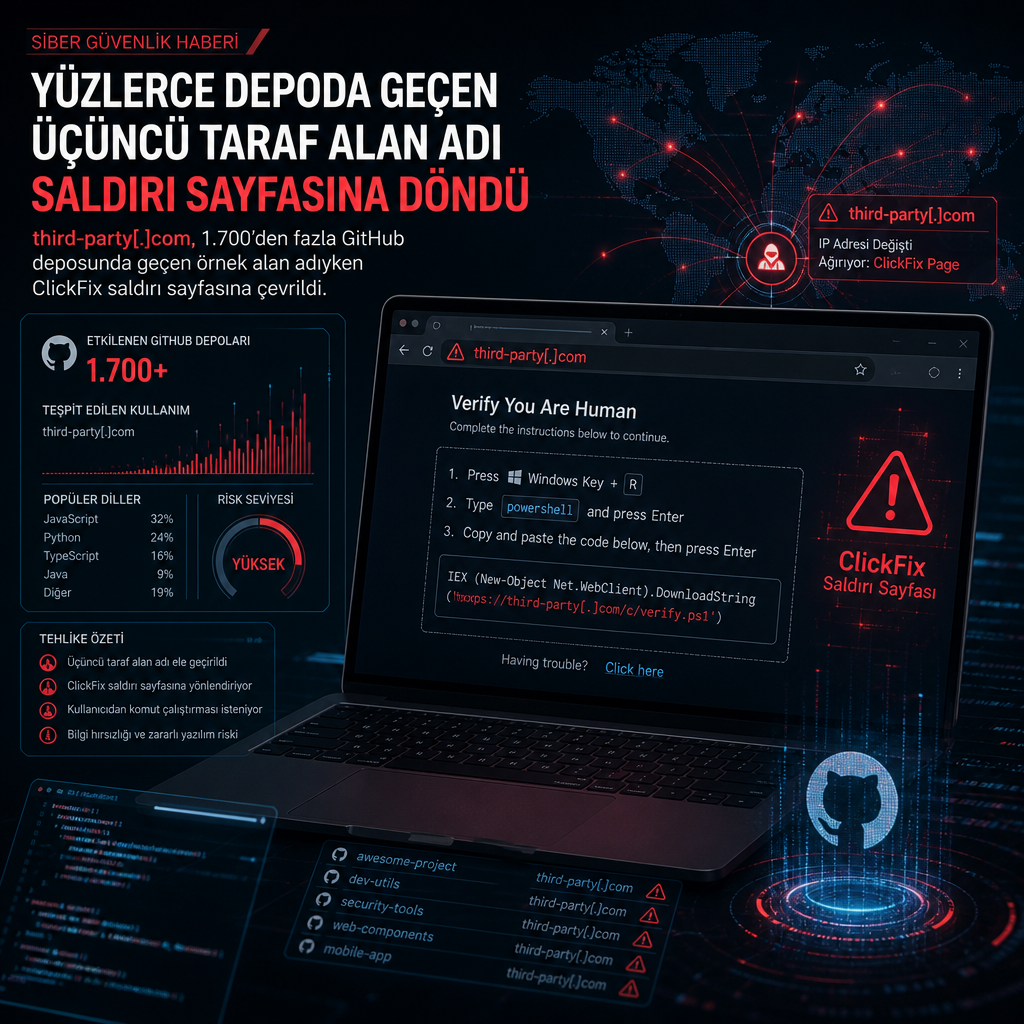
Binlerce GitHub deposunda örnek alan adı gibi kullanılan third-party[.]com, kötü niyetli içerik sunan canlı bir sayfaya dönüştü. Güvenlik araştırmacıları, bu alan adının en az Haziran 2026’dan beri ClickFix tekniğiyle çalışan bir sosyal mühendislik sayfasına hizmet verdiğini ve özellikle Windows kullanıcılarını hedef aldığını bildirdi.
Manifold Security’den araştırmacı Ax Sharma, yıllardır dokümantasyonlarda kullanılan bu adın, example.com gibi IANA tarafından ayrılmış bir örnek olmadığını hatırlattı. Bu nedenle herhangi biri alan adını satın alabiliyor; satın alan kişi de şimdiye kadar dokümanlarda, testlerde ve ajan becerilerinde yer alan bağlantıları doğrudan saldırgan altyapısına yönlendiriyor.
İncelemeye göre alan adı, yazı hazırlanırken hem VirusTotal hem de Google Safe Browsing üzerinde kötü amaçlı ve güvensiz olarak işaretlenmiş durumda. Ancak zarar, yalnızca tek bir siteyle sınırlı değil: GitHub taramaları, third-party[.]com adresinin 1.700’den fazla herkese açık depoda geçtiğini gösteriyor. Bunların arasında yapay zekâ ajanı becerileri ve MCP-server dokümantasyonları da var.
Windows kullanıcılarına sahte doğrulama, kopyala-yapıştırla çalışan saldırı
ClickFix, kurbanı sahte bir hata mesajı, tarayıcı uyarısı ya da CAPTCHA kontrolü üzerinden kandırıp görünmez bir komutu çalıştırmaya zorlayan bir sosyal mühendislik yöntemi olarak kullanılıyor. Saldırganlar kullanıcıya, Windows Run kutusuna veya Terminal’e bir komut yapıştırıp çalıştırmasını söylüyor. Böylece tarayıcıda görünen sorun “çözülmüş” gibi gösteriliyor; gerçekte ise zararlı kod yürütülüyor.
Bu yöntemin birçok örneğinde, sayfa panoya müdahale ederek kullanıcının kopyaladığı içeriğin yerine zararlı komut ekliyor. Güvenlik dünyasında buna clipboard hijacking ya da pastejacking deniyor. Manifold Security’nin bulgularına göre third-party[.]com bu düzeneği en az Haziran 2026’dan beri kullanıyor.
Windows’tan siteyi açan kullanıcılar Cloudflare kontrolünü andıran sahte bir doğrulama ekranıyla karşılaşıyor. Ekran, panoya kötü amaçlı bir komut yerleştiriyor ve kullanıcıyı bunu Windows Run üzerinden çalıştırmaya yönlendiriyor. Yapıştırılan komutun amacı, uzak bir PowerShell yükünü çekmek ve çalıştırmak.
macOS tarafında ise aynı sayfa farklı davranıyor. Bu kez ekranda, “macOS desteklenmiyor. Bu siteye erişmek için Windows PC gerekiyor. Lütfen Windows cihazdan tekrar deneyin” anlamına gelen bir hata mesajı gösteriliyor. Araştırmacılar, bu ayrımın saldırının hedefini Windows kullanıcılarıyla sınırlamak için tasarlandığını aktardı.
Sharma, sahte doğrulama sayfasının yıllardır kullanılan bir örnek alan adını ele geçirmesinin özellikle tehlikeli olduğunu vurguladı. Ona göre depolarda, testlerde ve dokümantasyonda yer alan her bağlantı artık saldırganların yönettiği bir sunucuya işaret ediyor. “Orada görünen şey tam olarak göründüğü gibi: bir yer tutucu, bir örnek, bir vekil adres. Ekipler açısından bu kullanım tamamen makul. Ama şimdi aynı adres, canlı bir ClickFix sunucusuna dönüşmüş durumda” dedi.
Sharma’nın işaret ettiği risk, kod deposu veya doküman taramasının her şeyi göstermemesi. Bir dosya incelemesi, bağlantının ziyaret edildiğinde tarayıcıya ne döndüreceğini görmüyor. Araştırmacılar da tam olarak bunu hatırlatıyor: Bir bağlantı statik kontrolden geçse bile, gerçek yanıt istemci tarafında ortaya çıkıyor.
Bu durum yalnızca kullanıcıyı kandıran bir sayfa meselesi değil. Güvenilmeye alışılmış ama rezervli olmayan alan adlarının ele geçirilmesi, yapay zekâ iş akışlarında prompt injection ve beklenmeyen davranışlar için de kapı açabiliyor. Çünkü ajanlar ya da otomasyon sistemleri, dokümanda gördükleri bağlantıya itimat edip saldırganın hazırladığı yanıtı meşru veri sanabiliyor.
Manifold Security’nin açıklamasına göre ekip, çalışma sırasında IANA tarafından ayrılmamış 13 ek yer tutucu alan adı daha buldu. Bunların arasında yoursite[.]com ve your-domain[.]com adlı iki alan adı, macOS ziyaretçilerine dolandırıcılık ve scareware gösterirken diğer kullanıcılara sıradan bir park sayfası sunuyor.
Güvenlik araştırmacısı Cody Nash, your-domain[.]com adresinin macOS tarayıcısında sahte bir “MacOS Security Center” ekranı açtığını, burada dört virüs bulunduğu iddia edilerek sahte bir McAfee yenilemesinin yüzde 55 indirimle satılmaya çalışıldığını söyledi. Başka bir render’da ise yoursite[.]com adresinin sahte bir ZDF haber makalesi gibi gösterilip yatırım dolandırıcılığı reklamı yaptığı belirtildi.
Yayımlanan listeye göre aynı kontrol mekanizmasını geçen alan adları şunlar: your-domain[.]com, yourdomain[.]com, your-site[.]com, yoursite[.]com, your-app[.]com, yourapp[.]com, myapp[.]com, mysite[.]com, acme[.]com, company[.]com, mycompany[.]com, vendor[.]com ve foo[.]com.
Nash, özellikle scareware ve yatırım dolandırıcılığı gösteren sitelerin, yüz binlerce GitHub dosyasında ve yüzlerce ajan becerisinde geçtiğini söyledi. Ona göre bu içerikler, clipboard malware kadar doğrudan olmasa da, üzerlerine bindikleri erişim alanı çok daha geniş. Statik taramalar ise bunların hiçbirini yakalamadı.
Güvenlik ekipleri şimdi dokümantasyonlarında yer alan alan adlarını gözden geçirmeye ve rezervli olmayan, kulağa gerçekçi gelen örnek adresleri terk etmeye çağrılıyor. Araştırmacılar, yalnızca example[.]com ve benzeri rezervli örnek alan adlarının kullanılmasını öneriyor; example[.]org ve example[.]net gibi sürümler de bu listeye dahil ediliyor. Çünkü aksi halde, yıllardır güvenli sanılan bir bağlantı bir anda saldırgan altyapısına dönüşebiliyor.