

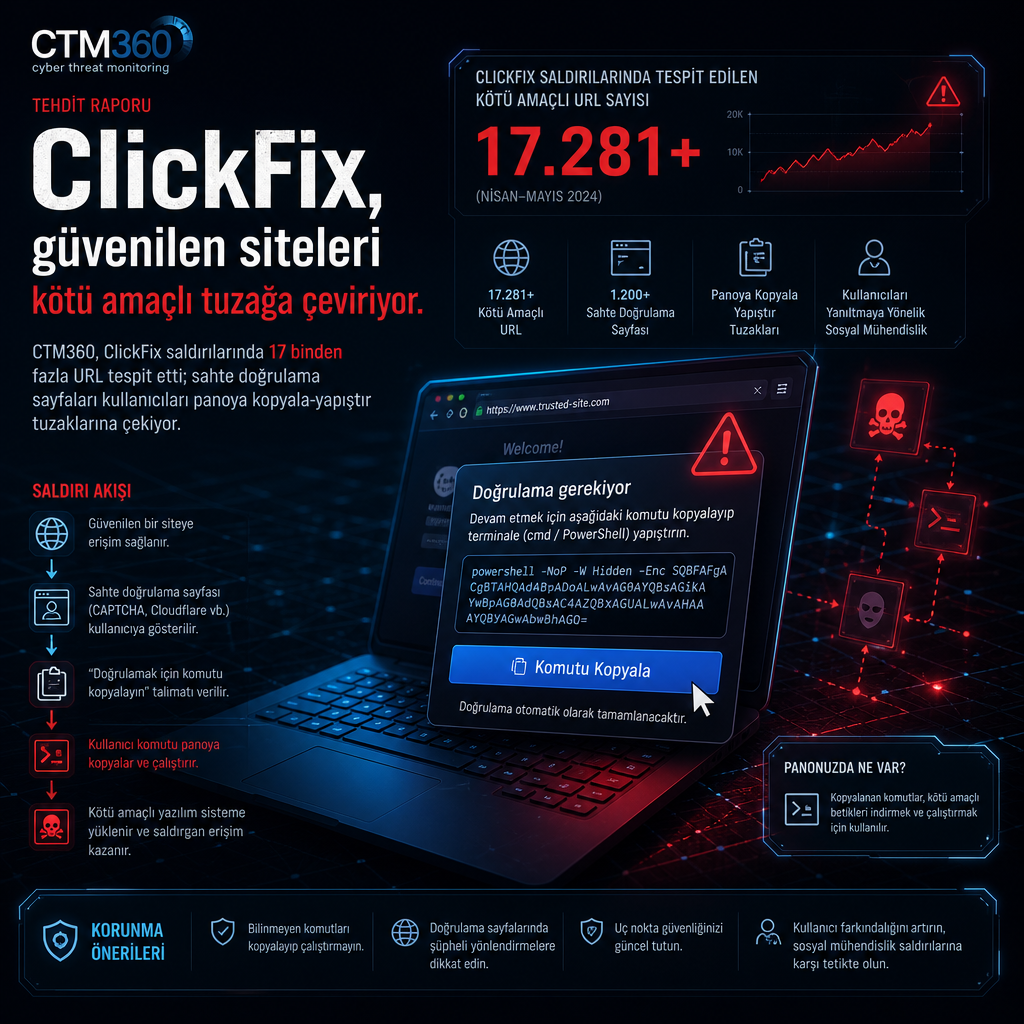
CTM360’ın yayımladığı son inceleme, ClickFix adlı saldırı tekniğinin kamuya açık web sitelerini kullanıcı etkileşimiyle çalışan zararlı yazılım tuzaklarına çevirdiğini ve 17 binden fazla URL’nin bu amaçla kullanıldığını ortaya koydu. Analize göre kampanya, sahte doğrulama ekranları ve tarayıcı uyarıları üzerinden özellikle Windows, macOS ve Linux kullanıcılarını hedefliyor; saldırı zinciri ise çoğu zaman tek bir dosya indirmeye ya da klasik bir e-posta eki açmaya ihtiyaç duymuyor.
Raporda aktarılan bulgular, Microsoft, ESET ve MITRE gibi kaynakların daha önce işaret ettiği yükselişi de teyit ediyor. Microsoft, 2025 boyunca Defender Experts ekibinin ele aldığı ilk erişim vakalarının yüzde 47’sini ClickFix’e bağlamıştı. ESET’in ölçümlerine göre teknik, 2025’in ilk yarısına kadar yüzde 517 arttı; 2025’in ikinci yarısından 2026’nın ilk yarısına geçerken de ek yüzde 108 büyüme gösterdi. MITRE ise davranışı Mart 2025’te T1204.004, yani User Execution: Malicious Copy and Paste alt tekniği olarak sınıflandırdı.
17 bin URL, tek bir saldırı zincirinin parçaları
İncelenen kampanyada saldırganlar, kurbanın sorununu çözüyormuş gibi görünen sayfalar kullanıyor. Sayfa kimi zaman tamamlanmayan bir insan doğrulaması, kimi zaman açılmayan bir belge, kimi zaman çalışmayan bir tarayıcı ya da dolmak üzere olduğu söylenen bir Mac depolama uyarısı şeklinde karşımıza çıkıyor. Kullanıcıya verilen “çözüm” ise tehlikenin asıl parçası oluyor: bir komut panoya kopyalanıyor, ardından kullanıcıdan sistemde güven duyduğu bir aracı açması, metni yapıştırması ve Enter’a basması isteniyor.
Bu nedenle klasik güvenlik kontrolleri çoğu zaman işe yaramıyor. Tarayıcı veya e-posta ağ geçidi açısından ortada şüpheli bir ek yok, bir açığı tetikleyen dosya da bulunmuyor. Komut, kimliği doğrulanmış etkileşimli bir kullanıcı tarafından doğrudan yerel ve imzalı bir ikiliye yapıştırılıyor. Bu da eylemi, birçok ortamda meşru yönetici işi gibi gösteriyor.
CTM360’ın raporu, açık kaynak araştırmalarıyla birlikte iki ayrı birincil analiz setini bir araya getiriyor. Bunlardan biri, sahte Cloudflare doğrulama sayfaları sunan 17 binden fazla enfekte URL’yi kapsıyor. Bu adreslerin yaklaşık 3 bini, rapor yazıldığı sırada hâlâ aktif biçimde kullanıcı çekmeye devam ediyordu. İkinci analiz ise ele geçirilmiş tek bir WordPress sitesini, sıradan bir ziyaretçiye dönen yanıtlar üzerinden uçtan uca inceliyor. İki çalışma birlikte, enjekte edilen sayfadan Microsoft tarafından imzalanmış bir süreç içinde çalışan bilgi hırsızına kadar uzanan zinciri gösteriyor.
Raporda öne çıkan ilk bulgu, saldırı altyapısının kapatılmaya dayanıklı biçimde kurulması. Ele geçirilen web sitesine yerleştirilen betikte saldırgan alan adı bile bulunmuyor. Ziyaretçi sayfayı açtığında, tarayıcısı Polygon blokzincirindeki bir akıllı sözleşmeye salt okunur bir çağrı yapıyor. Sözleşme, çözümlendiğinde geçerli aldatıcı alan adını veren kodlanmış bir dize döndürüyor. Yöntem EtherHiding olarak biliniyor.
Analiz edilen bir günde aynı sözleşme üç farklı aldatıcı host adı döndürdü ve incelenen ele geçirilmiş sitelerin hiçbiri değiştirilmedi. Operatör on-chain değeri güncellediğinde, enfekte tüm siteler saniyeler içinde yeni host adına yöneliyor. Kayıt kuruluşuna yapılacak bir şikâyet, barındırma sağlayıcısına iletilecek bir bildirim yok; değeri okumak için kullanılan RPC sağlayıcıları da gerçek uygulamaların bağımlı olduğu meşru ortak hizmetler.
Aynı mimari fikir zincirin ilerleyen aşamalarında yeniden kullanılıyor. Telegram kanal açıklamaları ve bir Steam profil sayfası, zararlı yazılımın komuta ve kontrol adresini çözümlüyor. İki ayrı aşamada iki bağımsız çözüm mekanizması kullanılması tesadüf değil; kit, tek bir kapatmanın tüm operasyonu bozmayacağı şekilde tasarlanmış.
Bu yapı pratikte, aldatıcı alan adlarını engellemeyi neredeyse anlamsız hale getiriyor. Adresler, blocklist’lerin yayınlanma hızından daha çabuk değişiyor.
Hedef seçimi sunucu tarafında yapılıyor, sandbox’lar kandırılıyor
Rapora göre aldatma sayfası, ziyaretçinin işletim sistemi ve sürüm bilgisini operatöre geri gönderiyor. Sunucu da buna karşılık, hangi platformların hedefleneceğini ve her biri için hangi açılış sayfasının gösterileceğini belirleyen bir yapılandırma döndürüyor. İncelenen örnekte Windows seçiliydi. macOS ve Linux için hazırlanmış açılış sayfaları ise yedekte tutuluyordu. Mobil cihazlar tamamen devre dışı bırakılmıştı ve tekrar gelen ziyaretçiler için bindirme ekranını 90 gün boyunca kapatan bir çerez kullanılıyordu.
Bu düzenek, ClickFix’in yalnızca Windows problemi olduğu yönündeki yaygın algının aslında mevcut yapılandırmayı anlattığını gösteriyor. Aynı kampanya, tek bir sunucu tarafı bayrağıyla macOS ve Linux’a da çevrilebiliyor. İncelenen macOS kolu tam dolu ve çalışır durumdaydı; bu kolda Apple destek makalesi gibi görünen, disk alanı uyarısını “bakım” kılıfına sokan sahte temalar kullanılmış. Linux bölümü de mevcut, ancak boş bırakılmıştı.
Trafik dağıtım katmanı da analistleri ve otomatik inceleme sistemlerini yanıltmak için tasarlanmış. Sistem, yaklaşık her 1,5 saniyede bir operatörü yoklayabiliyor ve kötü amaçlı yönergeyi hiç göstermeden bir oturumu sessizce “doğrulanmış” olarak işaretleyebiliyor. Araştırmacılar, sandbox’lar ve tarayıcı tarayıcıları bu durumda temiz bir sayfa görüyor. Hedeflenen kurbanlar ise aldatıcı içerikle karşılaşıyor.
Üçüncü bulgu, kullanılan yükün makine kimliğine kilitlenmiş olması. Canlı hosttan çıkarılan dropper içinde, donanım ve hesap parmak izi olarak kullanılmış bir dizi veri doğrudan indirme yoluna yerleştirilmiş. Bunlar arasında machine GUID, volume serial, bilgisayar adı, BIOS üreticisi, sistem modeli, GPU ve kullanıcı adı var. Bu bilgiler base64 ile kodlanıyor ve komuta-kontrol sunucusuna kurbanın kimliği, herhangi bir şey sunulmadan önce ulaşıyor. Sunucu böylece makineye özel yük gönderebiliyor ya da hiçbir şey döndürmeyebiliyor.
Bu noktada sandbox yalnızca atlatılmıyor; makineye özel, gerçek kurbana gösterilmeyecek içerik servis ediliyor. Bu nedenle zincirin yalnızca patlatma tabanlı doğrulamalarla değerlendirilmesi güvenilir değil. Sandbox içinde yük görünmemesi, sitenin temiz olduğuna dair kanıt sayılmıyor.
Rapor, iki örnek dosyanın bağımsız ekipler tarafından, farklı host’larda ve farklı yöntemlerle incelendiğini de aktarıyor. Bir çalışma, yük makine parmak iziyle sınırlandığı için dropper aşamasında duruyor. Diğeri ise zinciri sonuna kadar izleyerek üç Telegram dead-drop çözücüsü ve iki katman AES şifre çözme üzerinden ilerliyor, sonunda Vidar Stealer’ın meşru biçimde imzalı bir Microsoft ikilisi içinde DLL side-loading yöntemiyle çalıştığını gösteriyor.
Her iki incelemede de aynı trafik dağıtım API yapısı görüldü. Bu da bağımsız bir tasarım benzerliğinden çok ortak bir kit kullanıldığına işaret ediyor. Açık kaynak araştırması da tabloyu tamamlıyor: Sekoia’nın Haziran 2026 tarihli ErrTraffic analizi, gözlemlenen Polygon sözleşmesini yalnızca Vidar dağıtan bir operatör kümesine bağlıyor. Bir örnekte alınamayan yükün, bu kümenin dağıttığı yük olduğu belirtiliyor. Rapor, bu eşleşmeye orta düzey güven atfediyor; çünkü framework birden fazla affiliate’a aylık yaklaşık 380 dolar karşılığında satılıyor ve küme sınırları zaman içinde değişebiliyor.
WordPress’in bu zincirde sık görünmesi de tesadüf değil. Gerçek alan adları, geçerli sertifikalar, meşru gelen trafik ve çoğu durumda hiç izlenmeyen bir içerik katmanı, saldırganların tercih ettiği zemin oluyor. Raporda incelenen hostta yük ne bir sayfaya, ne bir yazıya, ne de tema dosyasına enjekte edilmişti. Bunun yerine PHP, sunucunun ürettiği her dinamik yanıtın sonuna aynı içeriği ekliyordu. HTML, RSS ve JSON çıktıları byte-byte aynıydı. Bu da, eklenti listesinde görünmeyen ve her istekle birlikte çalışan bir must-use plugin’e işaret ediyor. Aynı sunucuda script ile oluşturulmuş yaklaşık iki düzine arka kapı yönetici hesabı da bulundu.
Görünen betiği silmek, spam sayfaları kaldırmak ya da bariz şekilde şüpheli tek hesabı temizlemek rapora göre yeterli olmuyor. Enfeksiyonun asıl katmanı daha derinde kalıyor.
CTM360’ın aktardığına göre iyileştirme süreci dört ortak noktaya odaklanıyor: bir sayfanın panoya yazabilmesi, kullanıcının bir yorumlayıcı açabilmesi, o yorumlayıcının internete erişebilmesi ve zincirde bir kalıcılık katmanının veri toplayıp dışarı gönderebilmesi. Raporda özellikle iki kontrolün değerinin yeterince kullanılmadığı belirtiliyor. Yönetilen tarayıcılarda clipboard-write işlemlerini varsayılan olarak engellemek, aşamanın tamamını kesebiliyor. Kullanıcıdan, obfuscate edilmiş bir tek satırı elle yeniden yazması istendiğinde çoğu kişi burada duruyor. Kimliği doğrulanmış bir proxy üzerinden script yorumlayıcıları ve fetch araçlarını geçirmek ise Windows, macOS ve Linux’ta rapordaki tüm zincirleri ilk sıçramada kırıyor.
Kullanıcı cephesinde ise raporun tek cümlelik kuralı net: Meşru hiçbir site, doğrulama ekranı, hata mesajı, görüntülü arama ya da yazılım güncellemesi sizden bir şeyi kopyalayıp Run kutusuna, PowerShell’e, Terminal’e, komut istemine ya da Dosya Gezgini’nin adres çubuğuna yapıştırmanızı istemez. Bir sayfa bunu talep ediyorsa, saldırının kendisi o sayfadır.
Rapor, tekniğin 2023’ten 2026’ya uzanan evrimini, FileFix ve CrashFix varyantlarını, Windows ve macOS’ta gözlemlenen aldatıcı şablonları, WordPress dağıtım katmanını, iki örnek analizini, MITRE ATT&CK eşlemesini, beklenen ömre göre gruplanmış göstergeleri ve Windows, macOS ile Linux için ayrı ayrı düzenlenmiş giderim başlıklarını da içeriyor.